オープンソースの特権アクセスゲートウェイ / セッション監査 / 資格情報ローテーション
誰がどのホストに接続し、何をしたか。証拠になるのは録画です。
入口はブラウザ、ターゲットホストにソフトウェアは入れません。接続のたびにポリシーを通し、録画を残し、危険な文はその場で止めます。テキストセッションの事実の出どころは録画で、エコーされない入力はコマンド本文の記録に残りません。監査には署名を検証できる証拠パッケージを渡せます。
sha256sum --ignore-missing -c SHA256SUMS
sudo tar -xzf custodexa-1.13.0.tar.gz -C /opt
sudo /opt/custodexa/custodexa.sh install
- 接続
- 証拠
- ローテーション
- ブロック
- 01認証ゲートMFA、シングルサインオン、ディレクトリサービス、ブレークグラスチケット
- 02ポリシーエンジン開放/理由必須/承認必須、権限の出どころをたどれます
- 03プロトコルプロキシ資格情報はプロキシで止まる、文の照合、インストール不要
- 04資格情報ローテーションLinux と Windows のパスワード変更をスケジュール実行、ローテーション証跡
- 05録画と監査セッション録画、コマンドと文の記録、チェックポイント
監査のときに出すのは証拠であって、説明ではありません。
調査範囲に沿って録画と監査記録をエクスポートします。マニフェストには収録範囲、保存期間による網羅状況、件数上限による省略を記載します。署名済みのパッケージはオフラインで検証できます。
セッションタイムライン
manifest.json / マニフェストを生成中
{
"mode": "evidence_bundle",
"job_id": 1842,
"exported_by": "auditor.lin",
"exported_at": "2026-09-04T00:52:10+08:00",
"filter": { "user": "ops.chen" },
"files": [
{ "name": "sessions.csv", "sha256": "9f3c…a41e" },
{ "name": "commands.csv", "sha256": "b07d…c9f2" },
{ "name": "alerts.csv", "sha256": "12e8…77b0" },
{ "name": "recordings/session-42.cast",
"sha256": "e5a1…03cd" }
],
"counts": { "session": 1, "command": 37 },
"coverage": [ { "type": "session" } ],
"signed": true
}
SIGNED
evidence-1842.zip
sessions.csv
commands.csv
alerts.csv
recordings/session-42.cast
manifest.json
manifest.sig
マニフェストは最後に書き込み、ファイルごとのハッシュとパッケージ全体の署名を一緒に渡します。
manifest.json / マニフェストを生成中
- "mode": "evidence_bundle",
- "files": [ … 4 ],
- "signed": true
evidence-1842.zip
sessions.csv
commands.csv
alerts.csv
recordings/session-42.cast
manifest.json
manifest.sig
マニフェストは最後に書き込み、ファイルごとのハッシュとパッケージ全体の署名を一緒に渡します。
十の中核機能
各カードに利用場面、仕組み、証拠を記します。画像のあるカードは製品画面を使います。
01
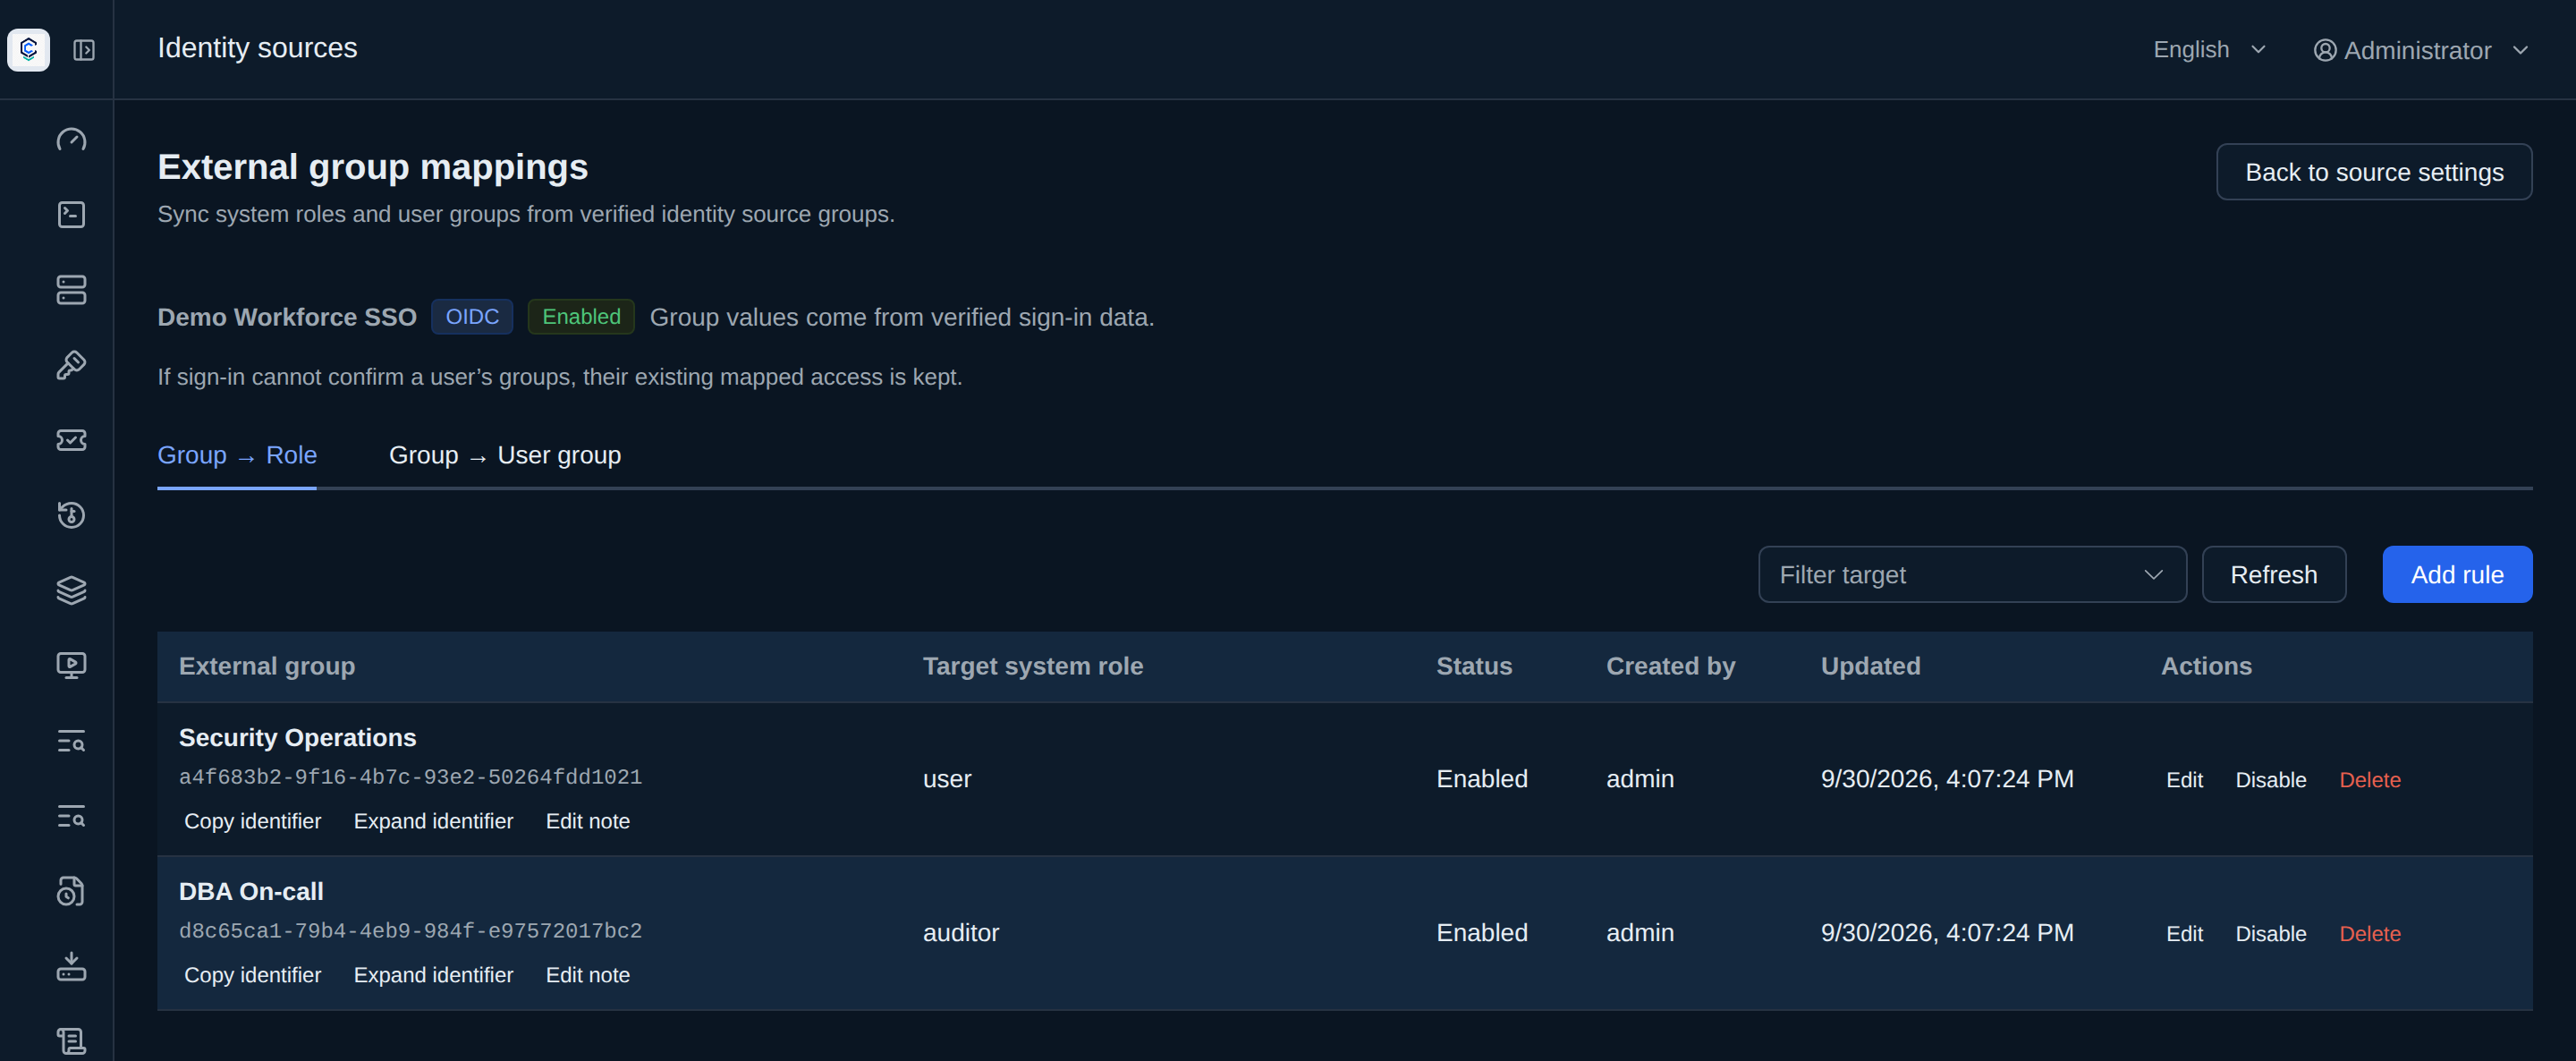
誰が入るかはディレクトリが決めます
しないと人が辞めたあとも役割がプラットフォームに残り、一件ずつ消すことになります。
仕組み外部グループをロールまたはユーザーグループに対応させ、ログインのたびに同期します。手動のロールとメンバーは別に残ります。
証拠各ルールに作成者と更新日時が表示されます。ルールを無効にすると、他のルールで支えられていない権限はすぐに取り消されます。
02
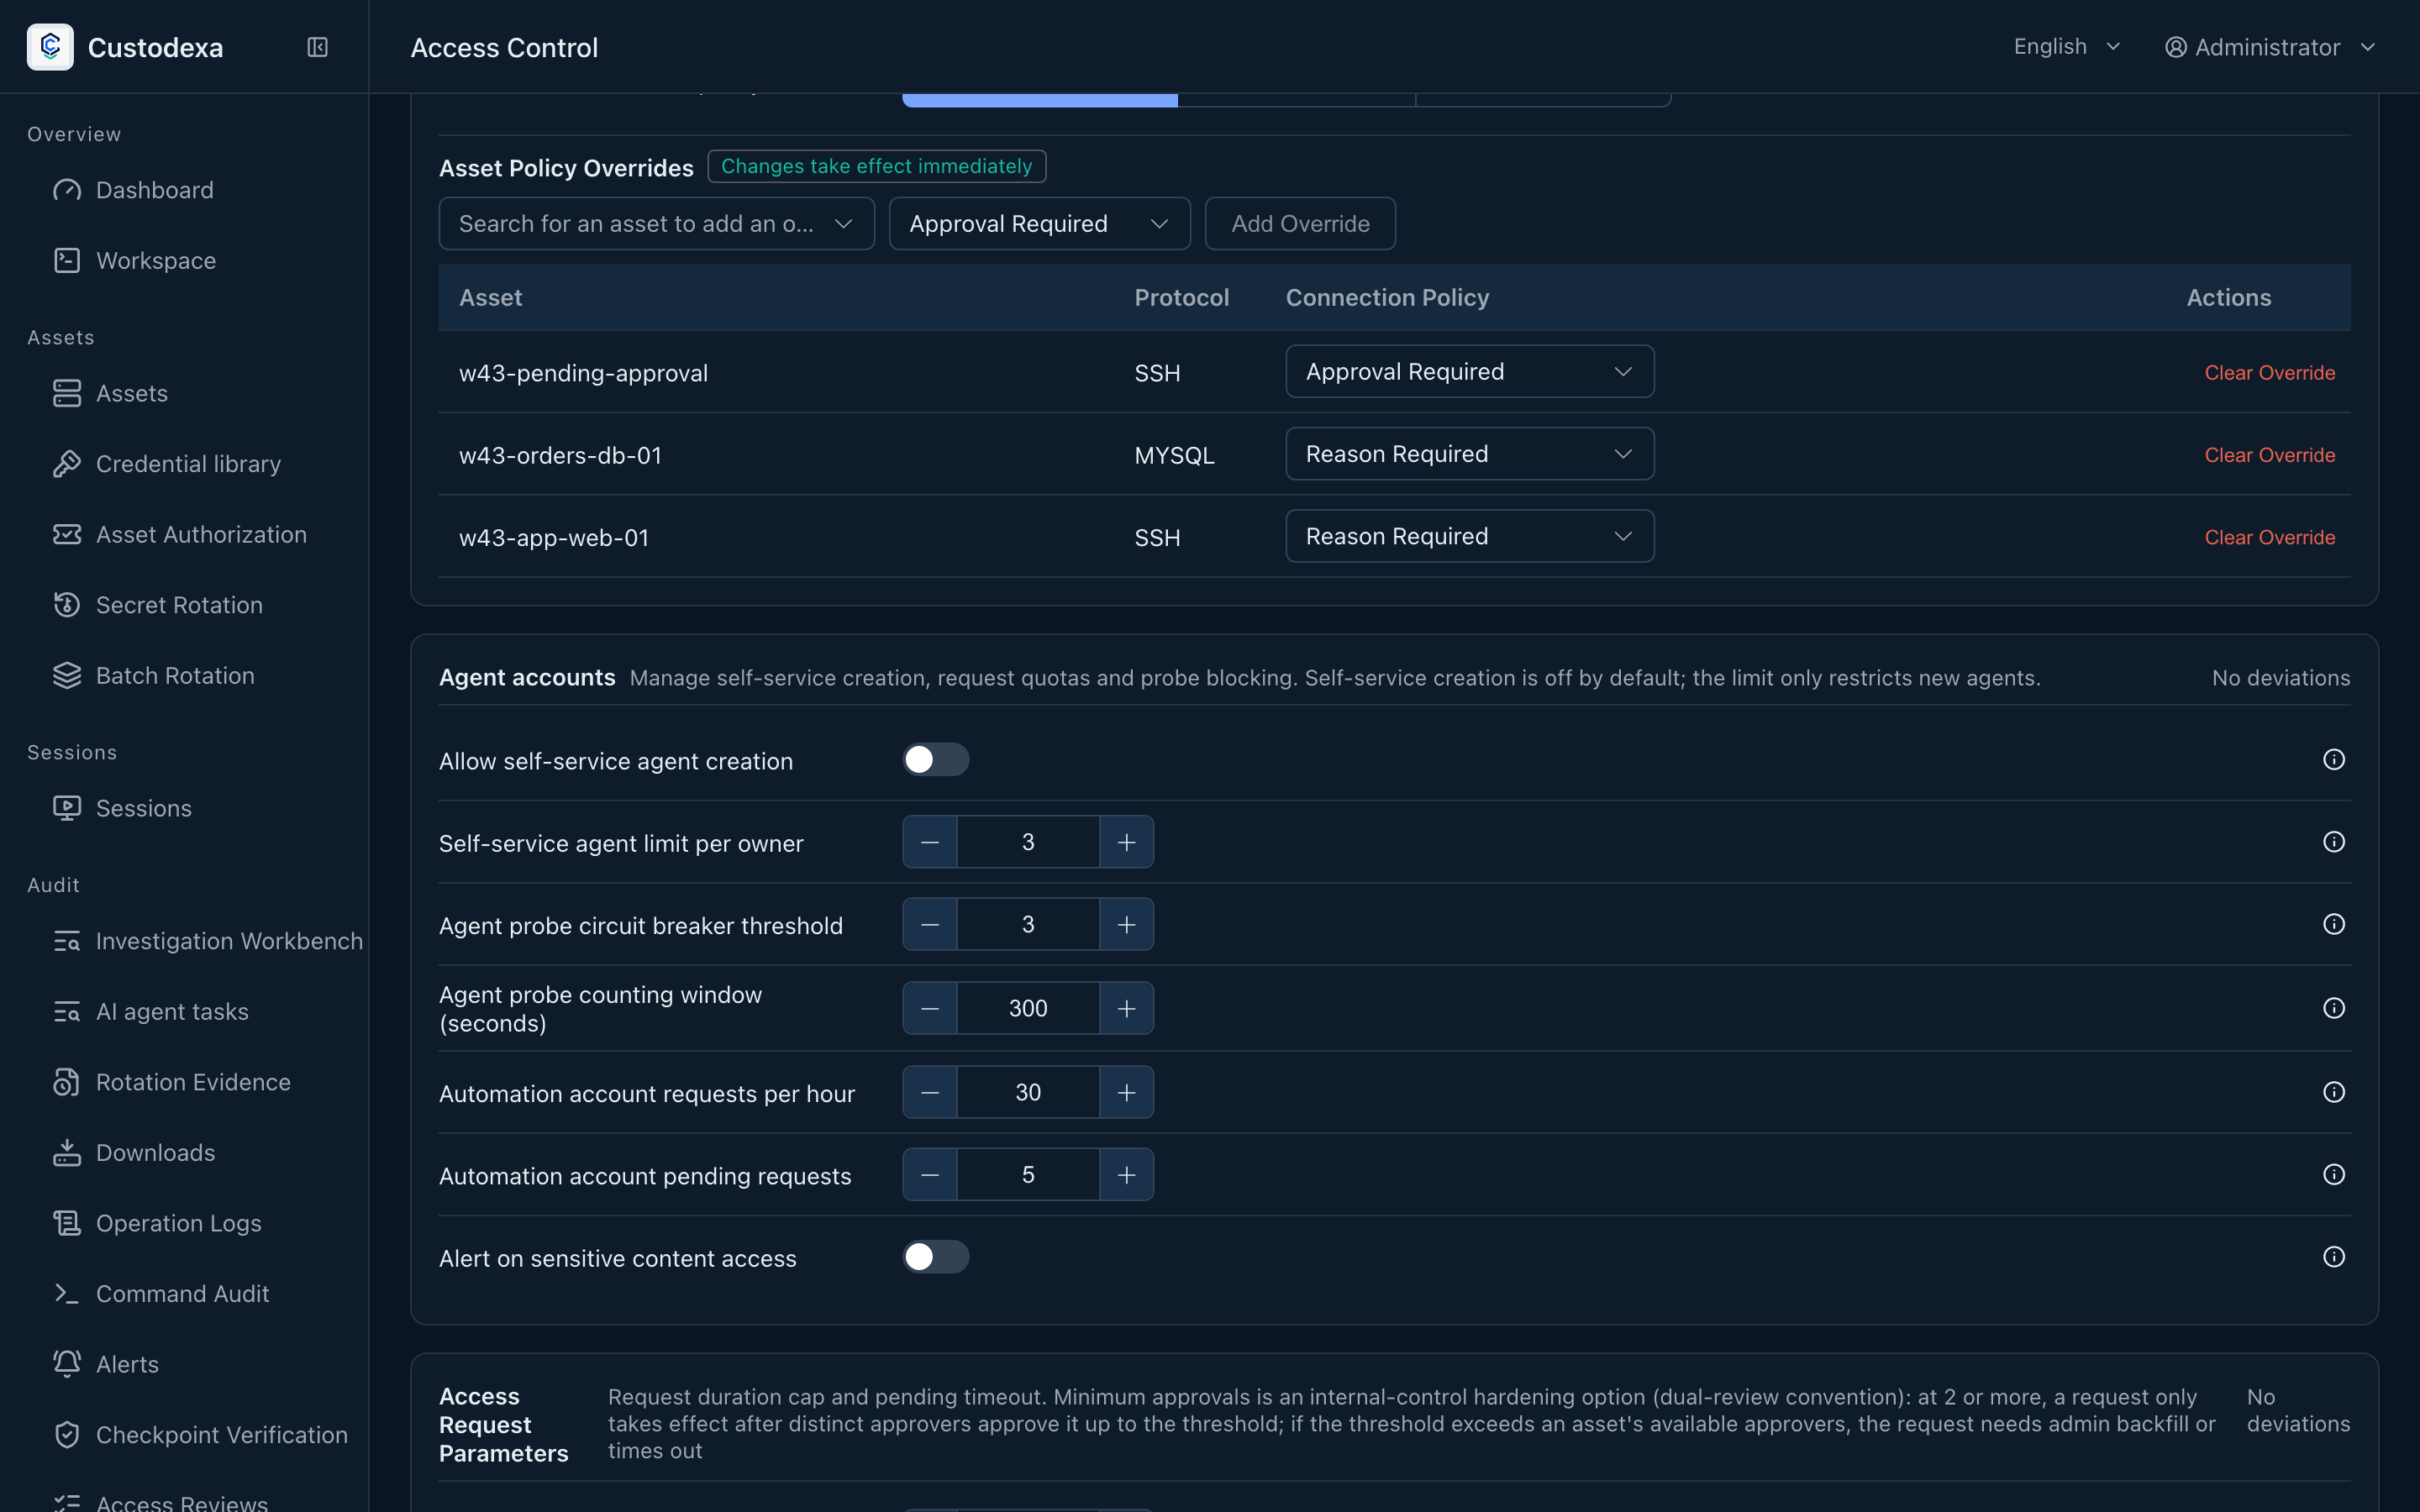
接続はポリシーを通ってから権限を受けます
しないとこの人がなぜ接続できるのか、誰も答えられません。
仕組み資産ごとに三段階です。開放、理由必須、承認必須。承認された時点で期限つきの権限がそろいます。
証拠人から見ても資産から見ても答えが出ます。承認の記録はあとからたどれます。
02
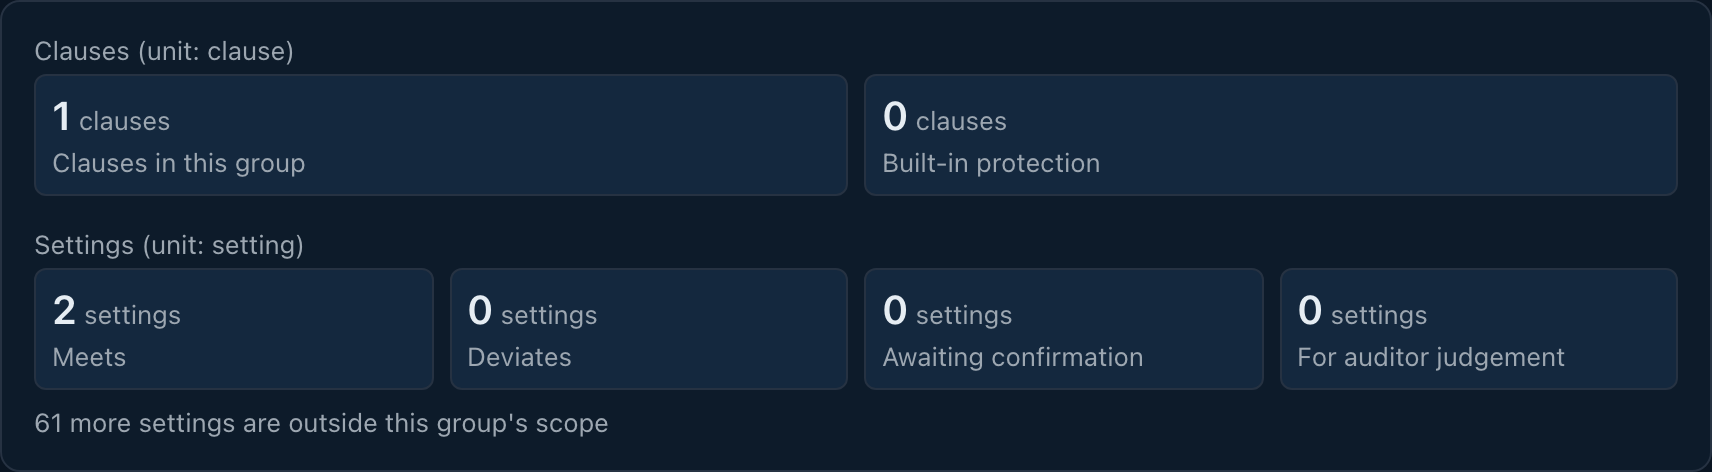
内規と外部の基準を一枚の表で対照します
しないと監査が「この設定がこの値なのはなぜか」と聞くと、設定ページを拾い集めて答えることになります。
仕組みポリシーグループはデータです。組み込みの基準と機関が自作したグループが並び、各要求は実際の設定に対応します。
証拠コンプライアンス対照は五つの判定を出します。設定ページ、引き出し、対照ページは同じ答えを読みます。
03
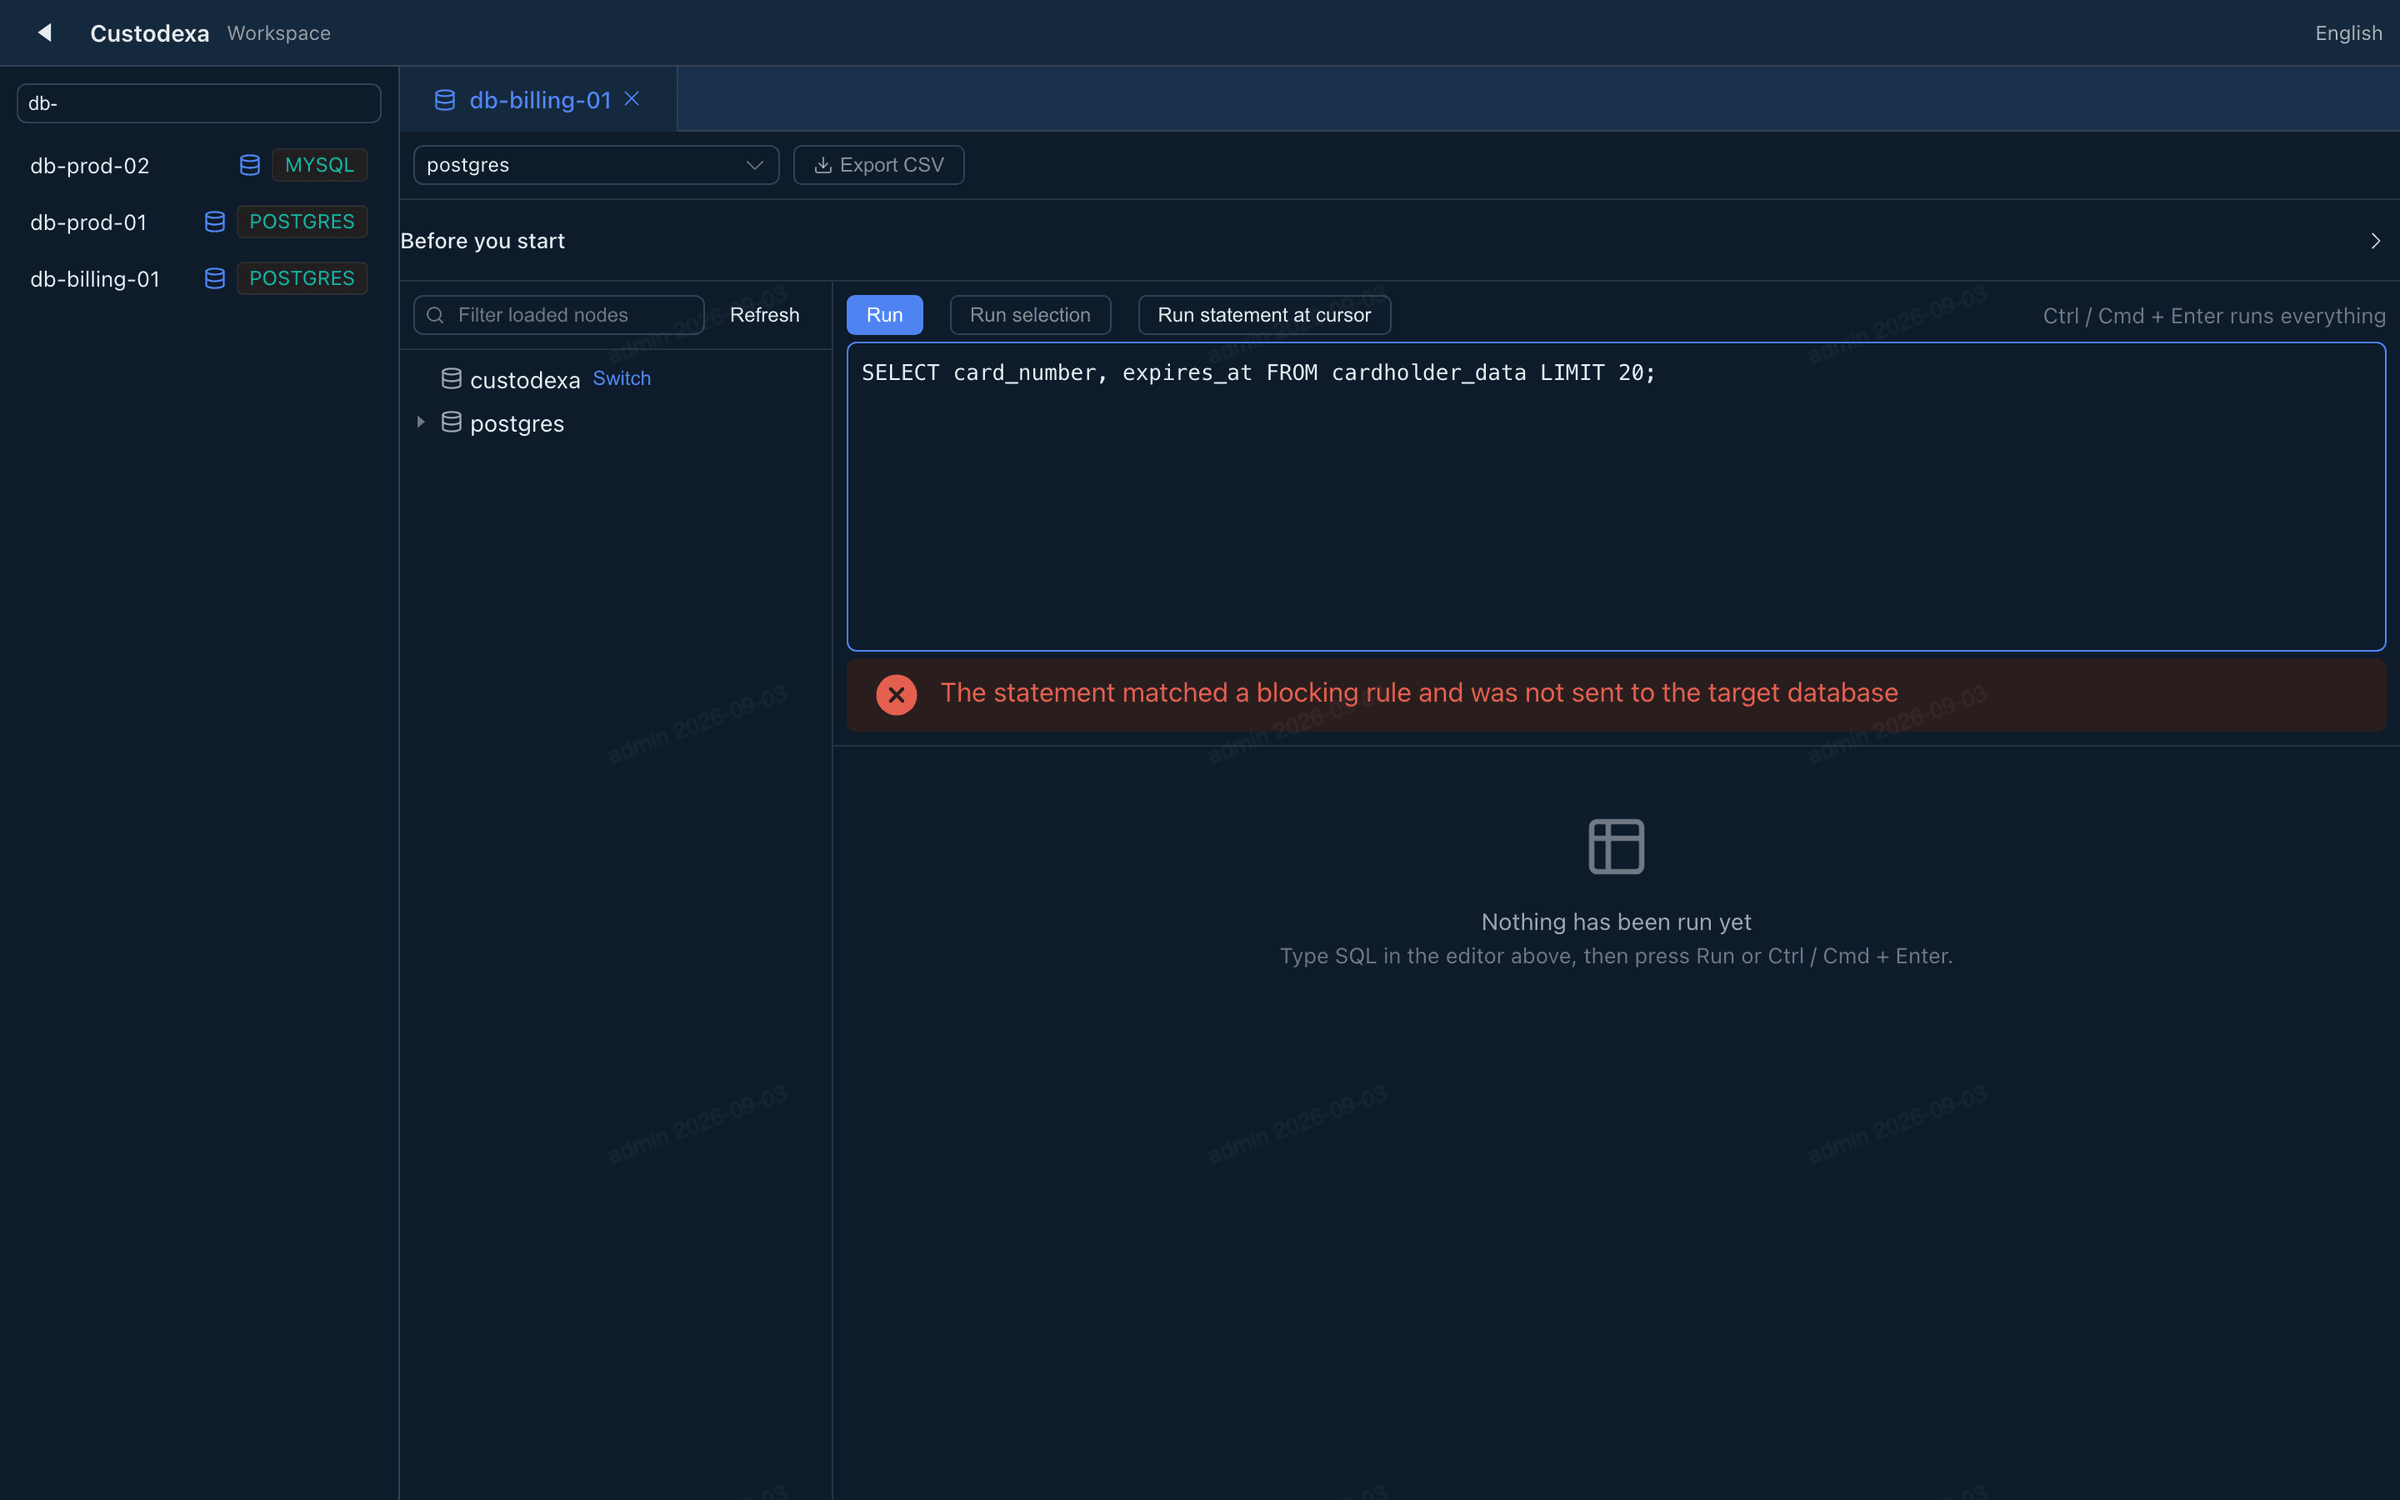
ブロックルールに一致する文を実行前に止めます
しないとDROP TABLE は実行されたあとでログに現れます。
仕組みクエリコンソールは実行前に文を記録します。そのプロトコルのブロックルールに一致する文はターゲットに送らず、許可された文は原文のまま送ります。
証拠止めた文と原文はどちらもセッションの記録に残ります。
03
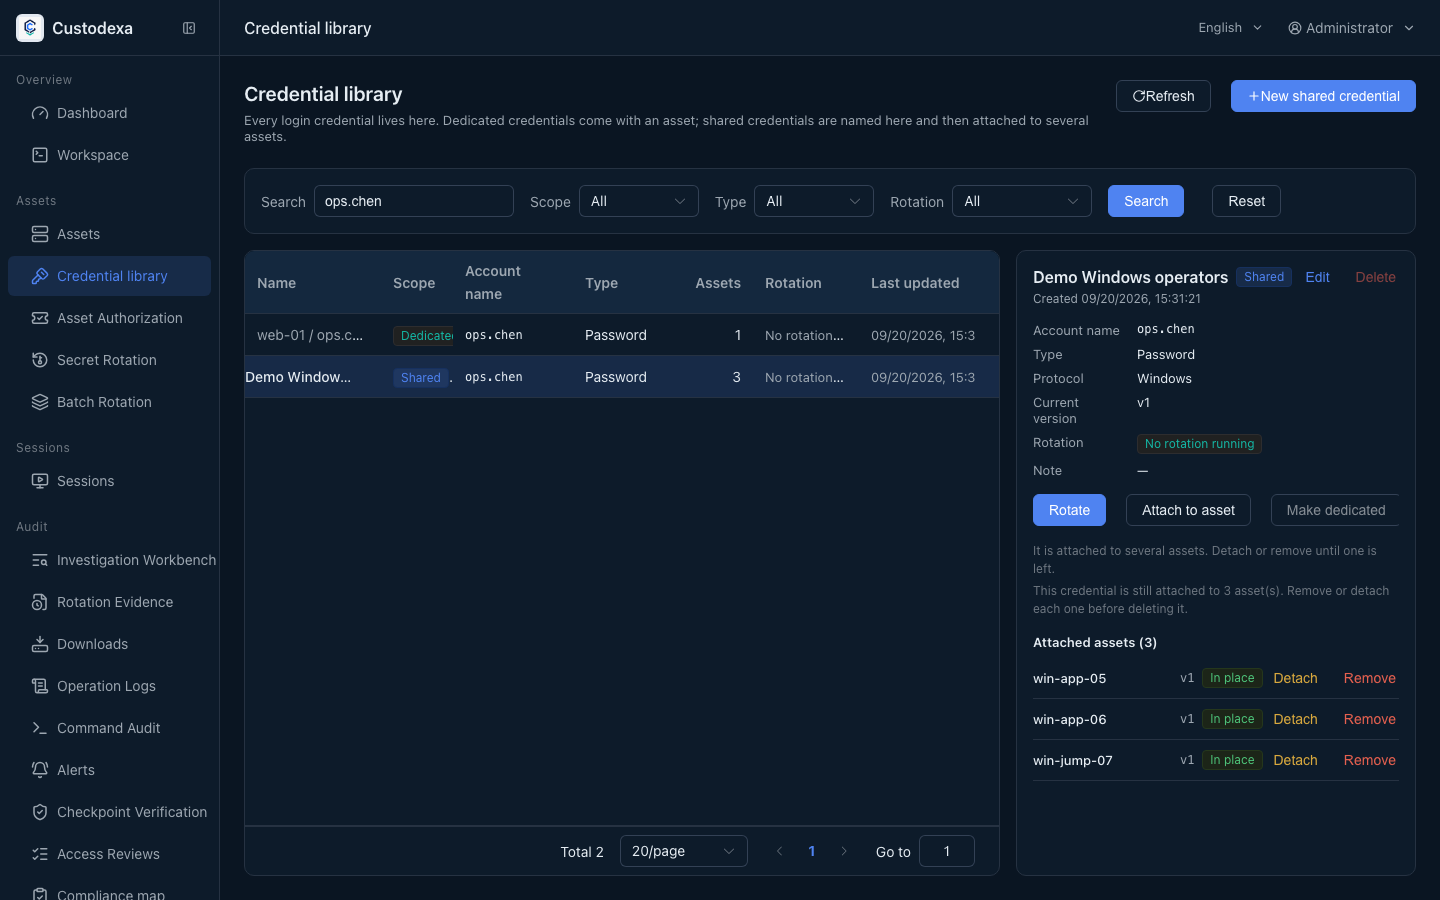
ログインパスワードを一元管理し、接続用の秘密はバックエンドで取得します
しないと同じパスワードが複数の資産フォームに散らばり、変えるたびに探し回ることになります。
仕組み認証情報ライブラリが秘密を持ち、資産のアカウントはマウントするだけです。接続のときパスワードはバックエンドのハンドシェイクにだけ現れます。
証拠各認証情報はどのホストに載っているか、ホストごとにどの版かを示します。
04
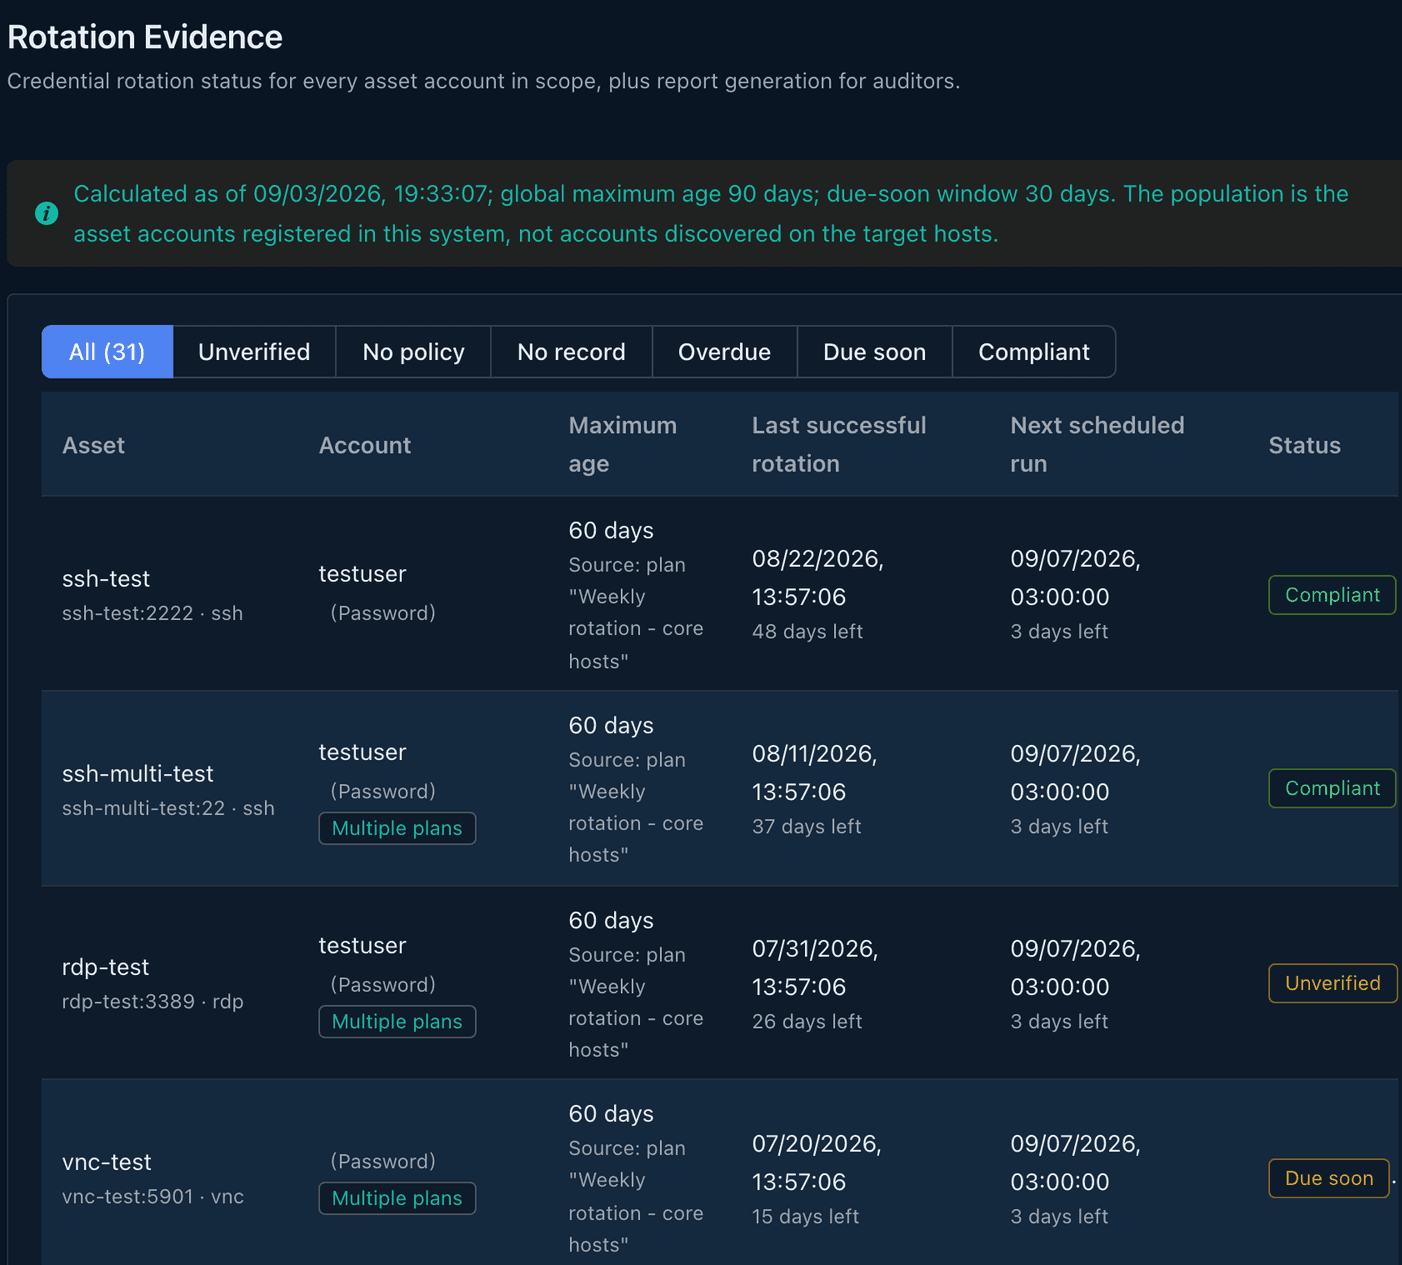
パスワード変更は検証してから確定します
しないとスケジュールの変更が終わったあと、入れなくなってから気づきます。
仕組み新しい秘密はまず候補です。ターゲットでログインできてから確定し、通らなければ版は進みません。同じアカウント名を複数ホストで一度に回せます。
証拠ローテーション証跡レポートはアカウント単位で「何日変えていないか」に答えます。ホストごとに成功か失敗かが分かれます。
05
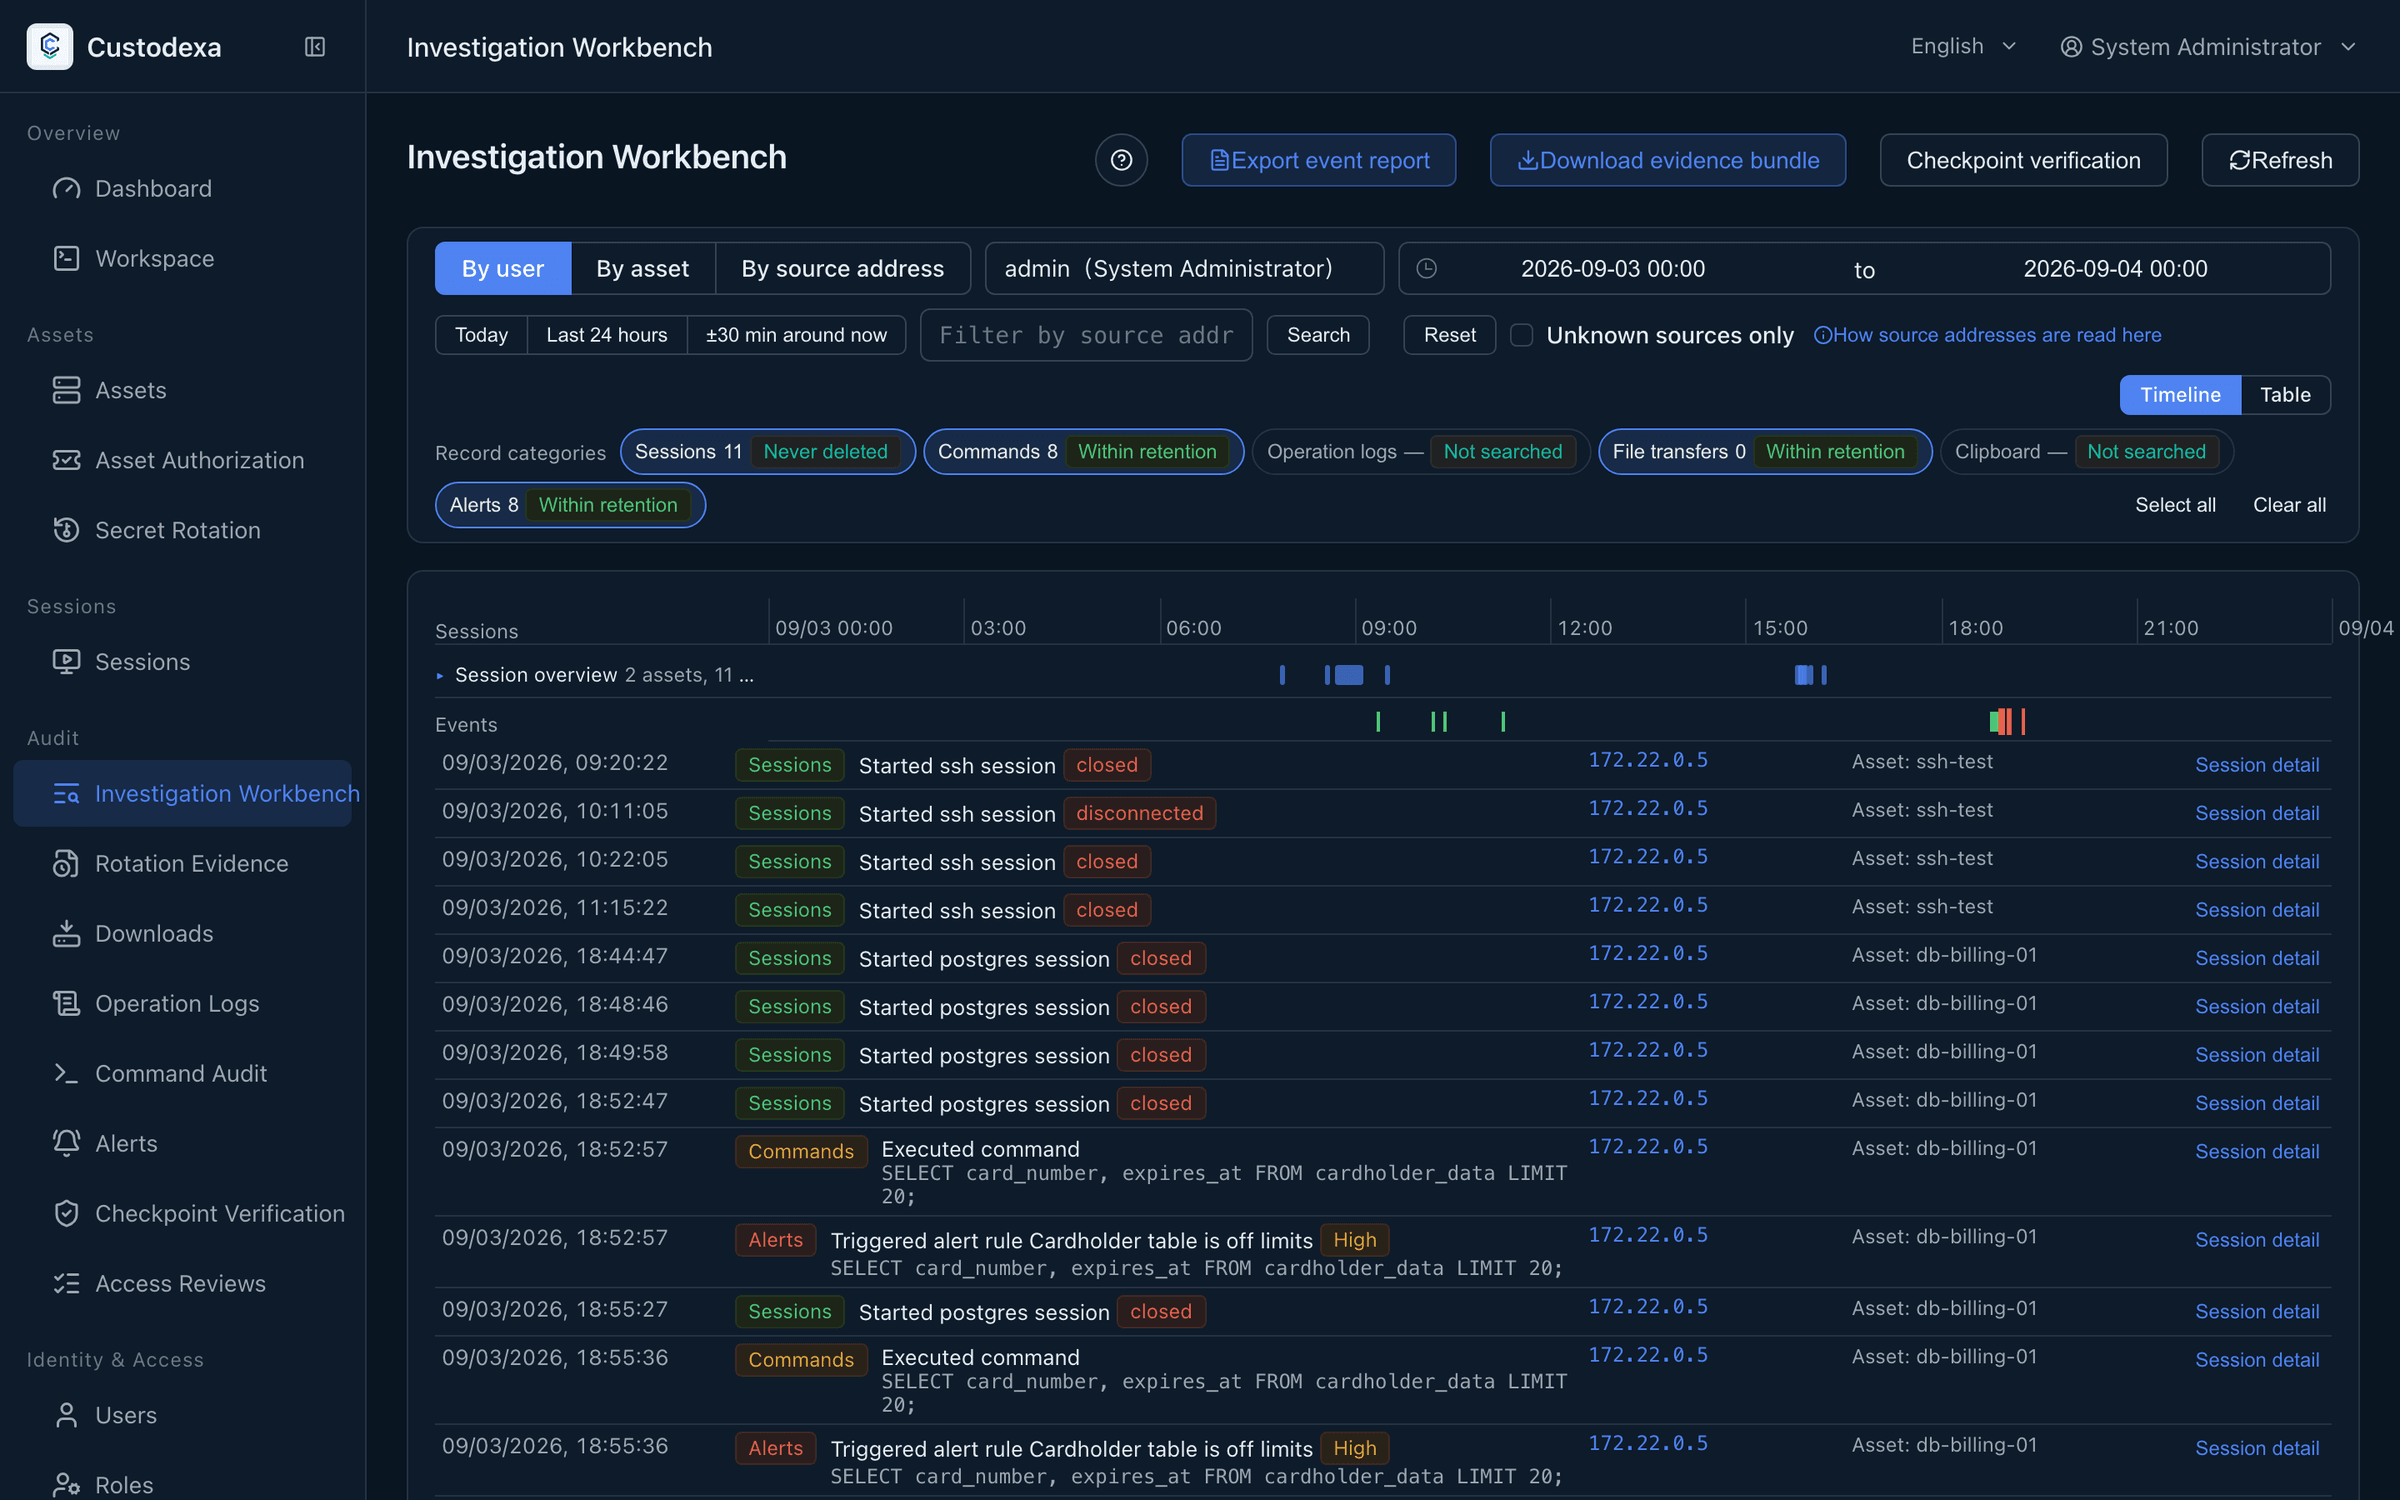
証拠になるのは録画です。チェーンは誰が権限を持っていたかも覚えます
しないと事後に証明できるのは「何をしたか」だけで、「当時だれが管理者だったか」は残りません。
仕組み監査の各行に署名し、チェックポイントが区間を封印して外部ログへ固定します。封印のとき役割の割り当てスナップショットも署名します。
証拠証拠パッケージには収録内容のマニフェストが付き、署名済みのパッケージはオフラインで検証できます。検証ページでは役割の割り当ての差分を確認できます。管理者または監査担当者のログイン時、チェックポイントの封印時、検証時に突き合わせます。
01
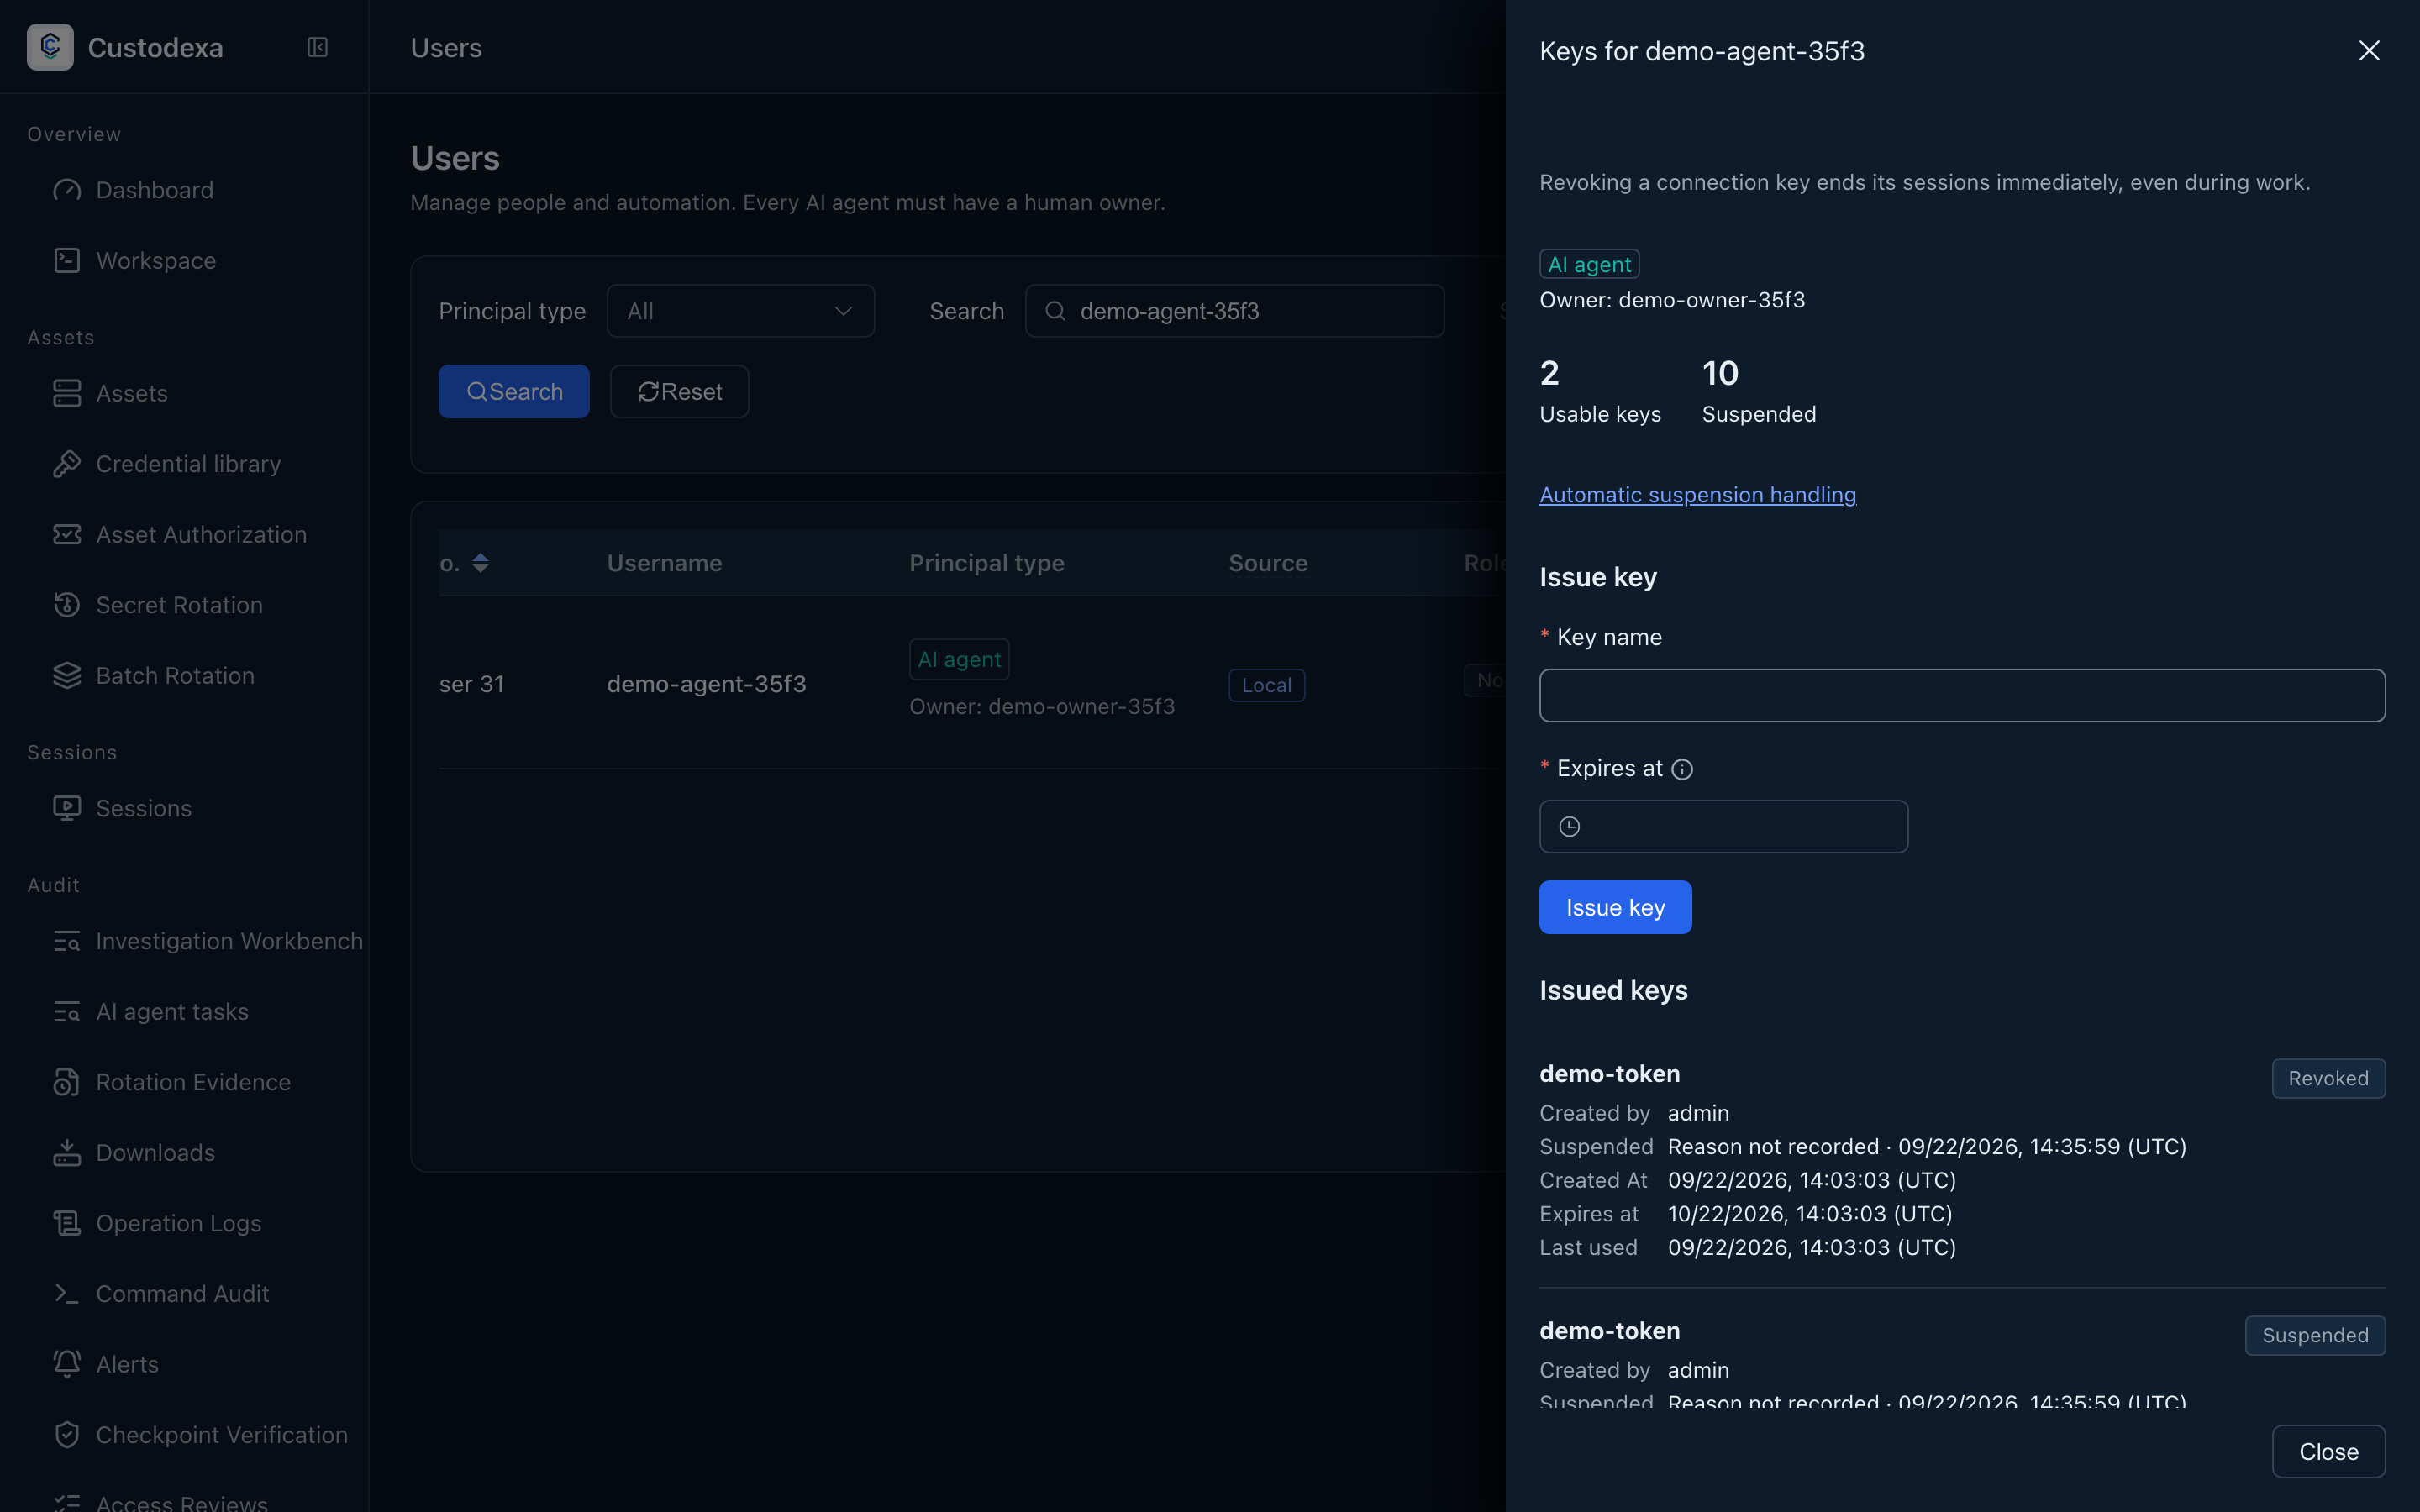
自動化の実行者にも責任者を指定
しないと自動化の作業には明確な帰属と承認範囲が必要です。
仕組みAI agent に人間の責任者を指定し、期限付きトークンで複数資産のタスクを申請します。項目別の承認後に管理下の MCP ツールを使います。
証拠タスク詳細で承認範囲、セッション、ツール呼び出し台帳、報告を照合できます。
05
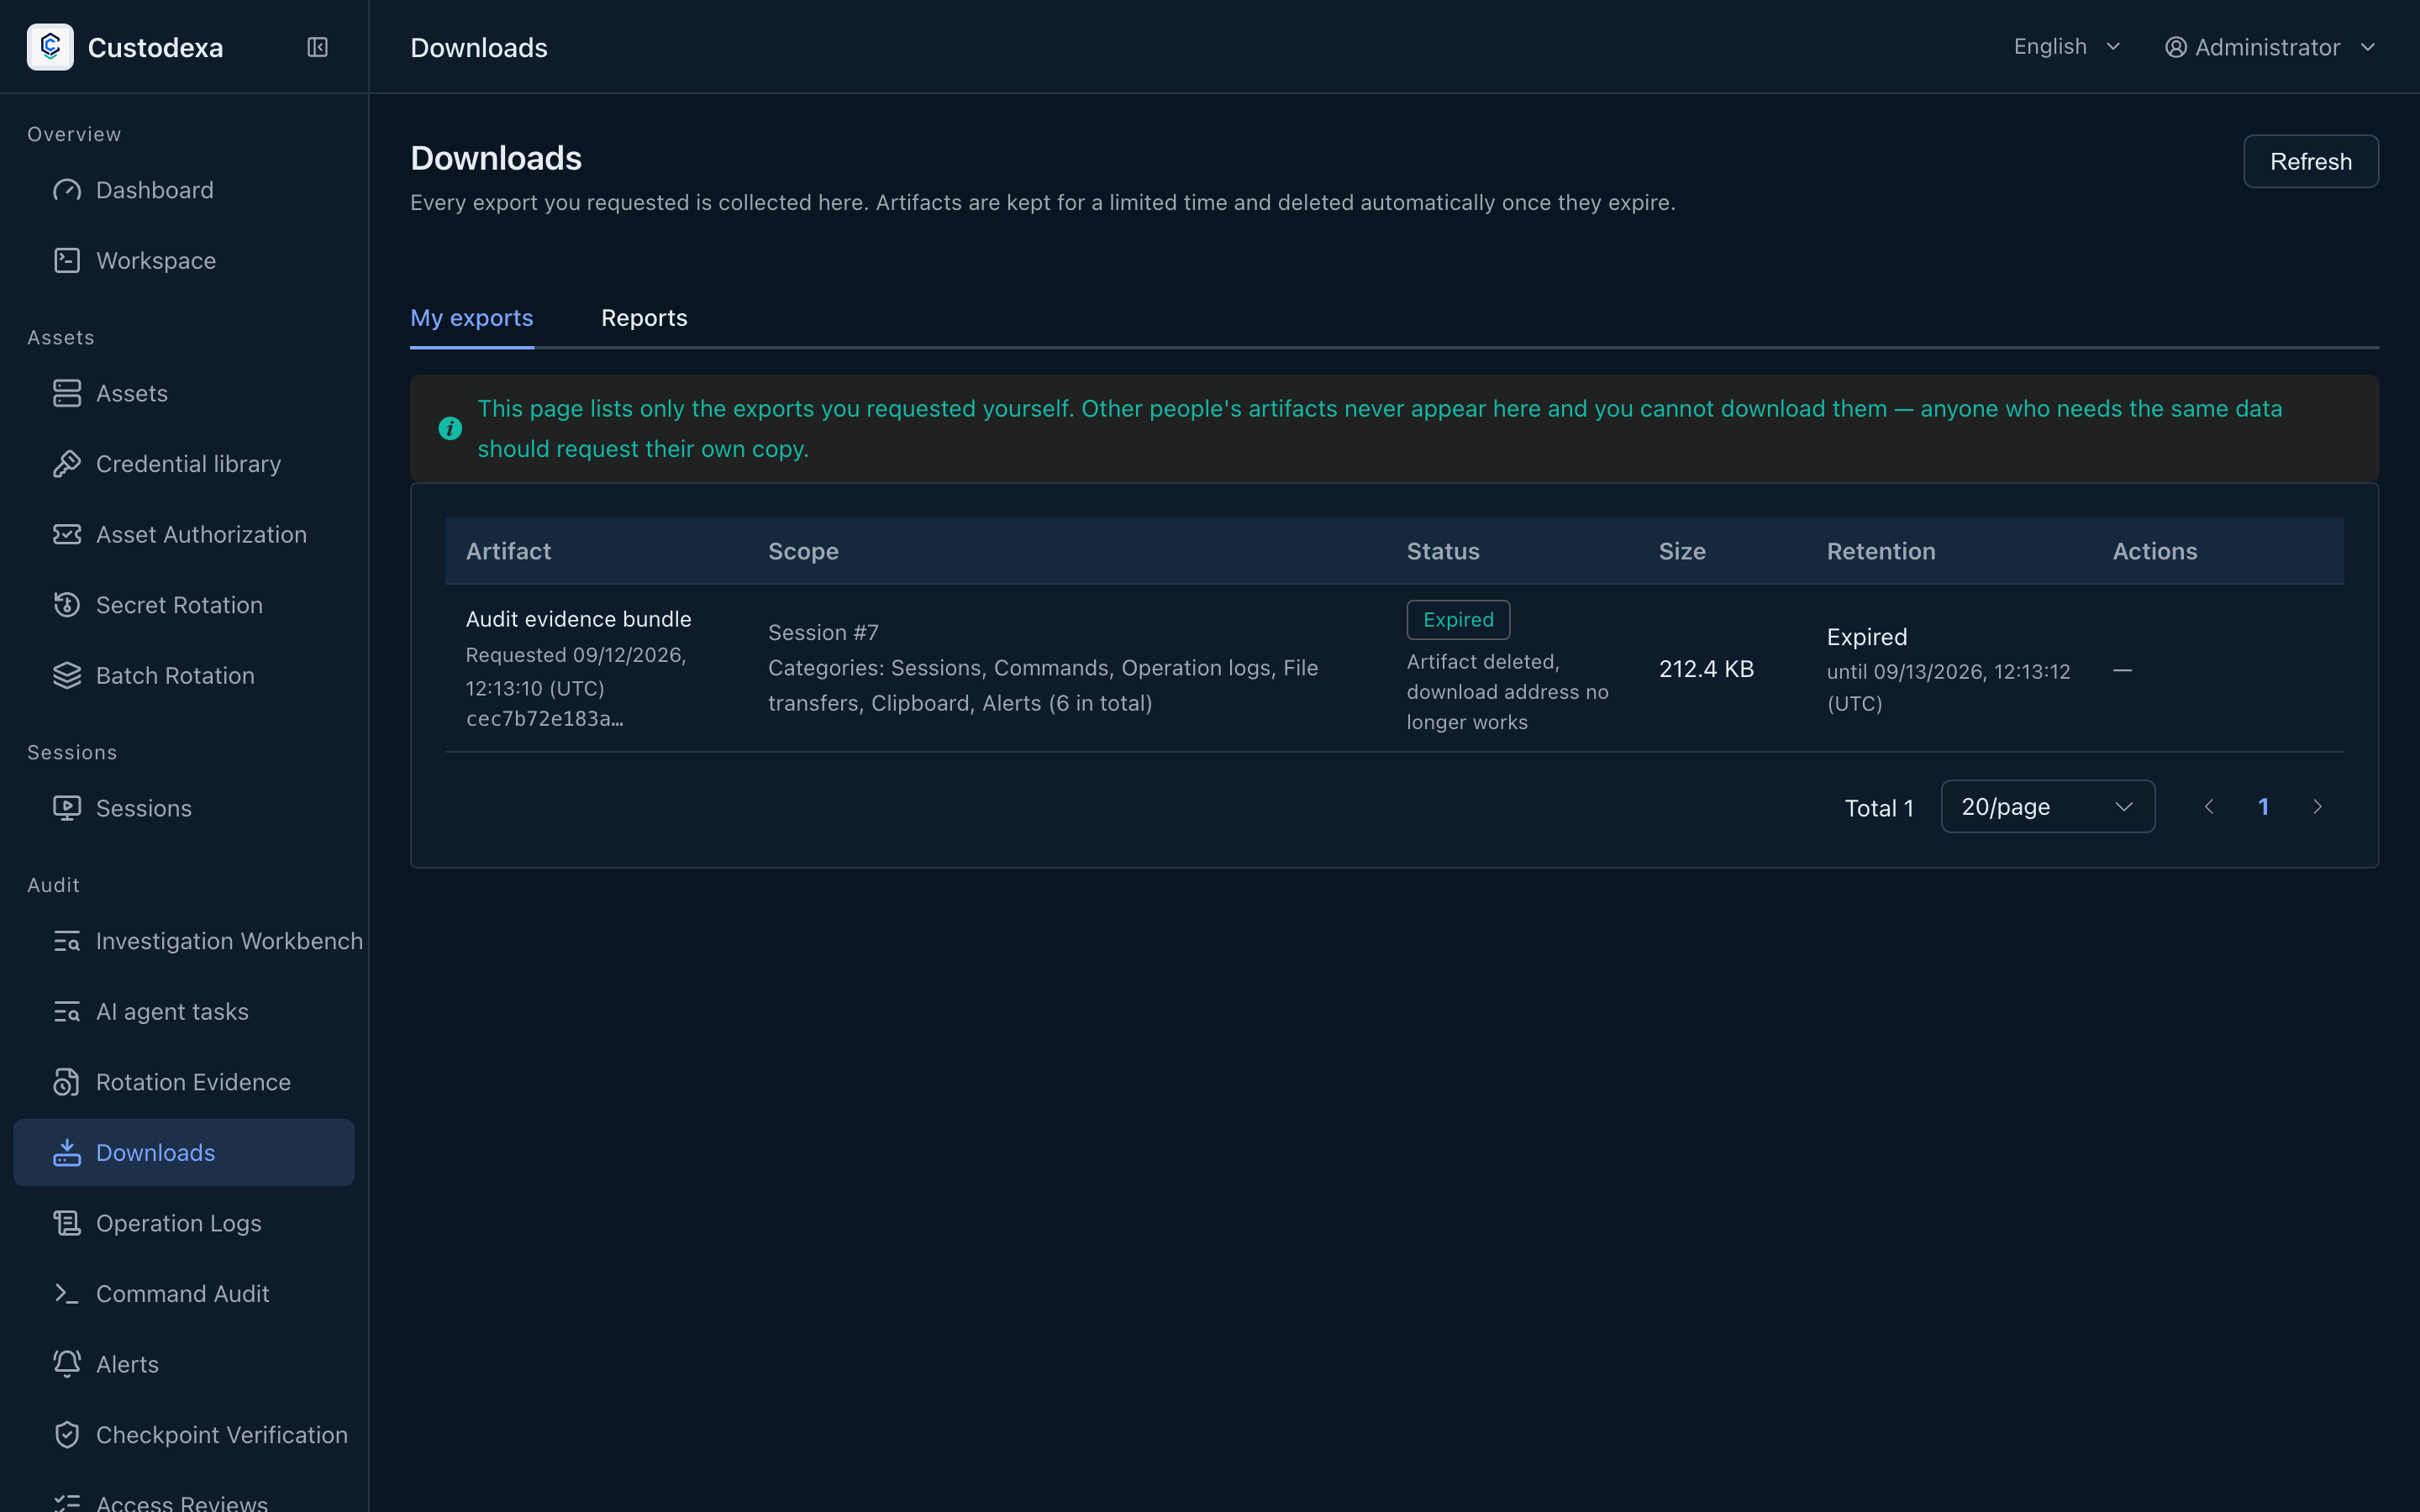
設定の判定を持ち出して確認
しないとポリシーグループの判定には保管できる時点の記録が必要です。
仕組みコンプライアンス対照は有効な一グループについて三言語のレポートを作り、PDF 要約と CSV 明細を同じデータから生成します。
証拠ダウンロードセンターでは、権限のある人が保存期間内にマニフェストと署名付き ZIP を取得できます。
ops
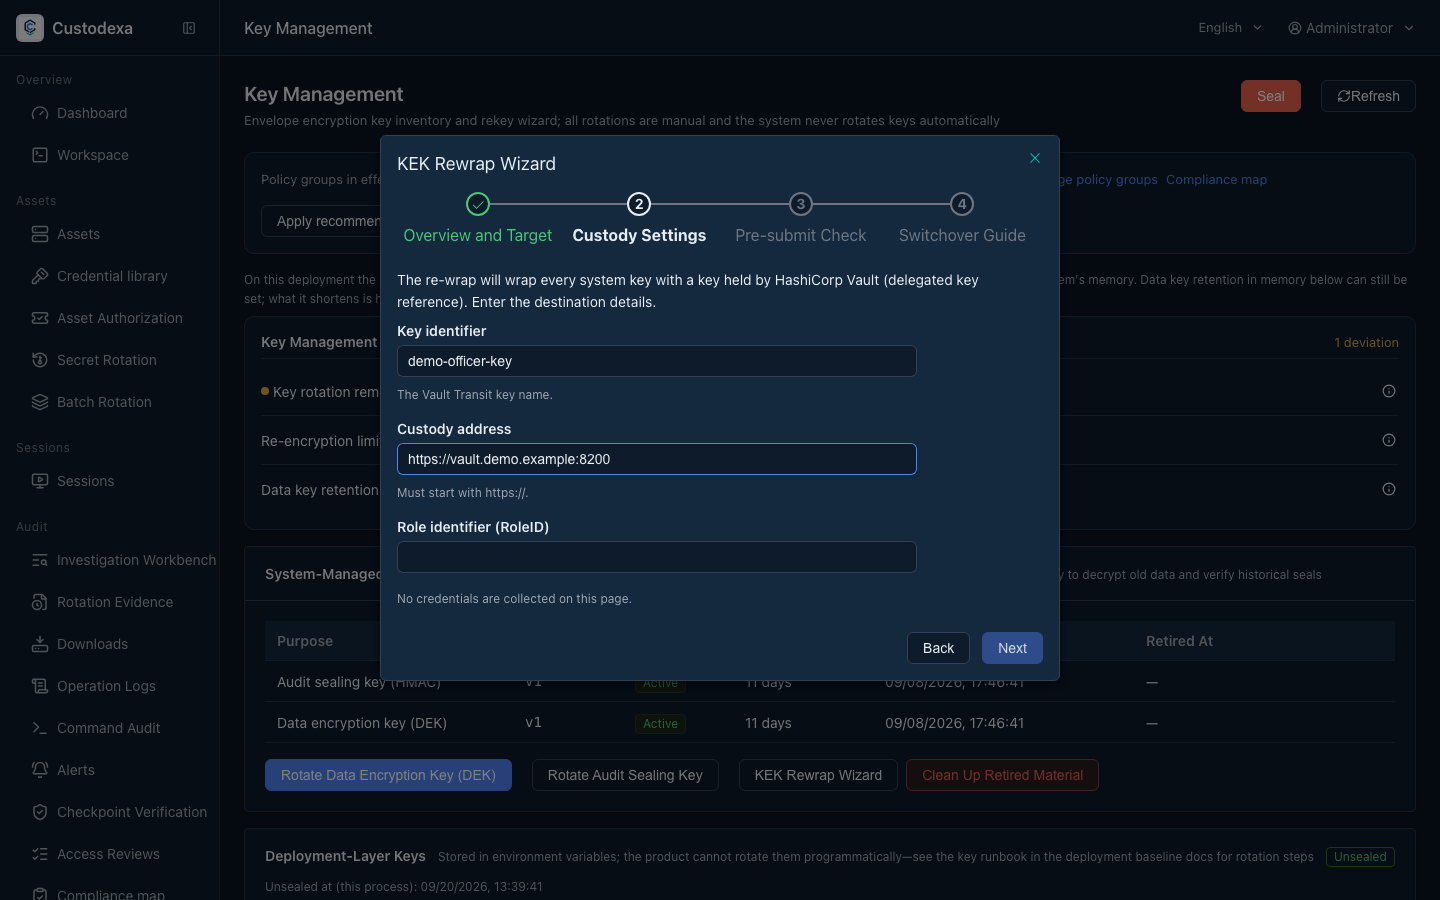
マスター鍵は手元の保管者に置きます
しないと保管者の資格情報がデプロイ設定ファイルに長く残ります。
仕組みデータ鍵は Vault Transit、AWS KMS、GCP KMS が包みます。保管者の資格情報は封印解除のときだけ渡し、その解除のあいだだけ生き、稼働中に封印できます。
証拠トポロジの変更は監査に入ります。包み直しウィザードは手順ごとに跡を残します。
アクセス、監査、証拠取得。五つのやり方を並べる
比べるのは方式であって、ブランドではありません。各列は一般的な形を述べたもので、お使いの環境とは異なる場合があります。
| 比べる項目 | SSH 踏み台 | VPN | オープンソースの踏み台システム | 商用 PAM | Custodexaここにいます |
|---|---|---|---|---|---|
| アクセス境界 | ホスト一台へのログインをそのまま許すことが多い | ネットワークの一区画をまとめて通すことが多い | ターゲット一台を権限の単位とすることが多い | ターゲット一台またはアカウントを権限の単位とすることが多い | 資産ごとに開放、理由必須、承認必須の三段階を設定できます |
| クライアント側の導入 | 利用者が接続用クライアントを自分で用意し設定する | 利用者側にトンネルソフトウェアの導入が要る | ブラウザから接続することが多い | 実装により、専用クライアントの導入が要るものもある | ブラウザで接続でき、利用者側にソフトウェアの導入は要りません |
| 接続前の承認 | 接続前の承認は置かれていないことが多い | トンネルを張るときに一度だけ権限を出すことが多い | 実装により、接続ごとの承認は置かれていないことが多い | 申請と承認の流れを備えることが多い | 複数資産のタスクで項目ごとにアカウント範囲と時間帯を承認し、承認時に期限付き権限を作ります |
| セッション録画 | システムのログイン記録が残ることが多い | 接続の開始と終了の記録が残ることが多い | テキストとグラフィックのセッション録画はよくある | セッション録画と再生を備えることが多い | SSH、RDP、VNC、データベースコンソールを全区間録画し、再生できます |
| データベースの文の監査 | データベースへのアクセスは管轄の外にあることが多い | ネットワーク層までが範囲で、アプリケーション層の文は解析しない | 実装により、一部のプロトコルを扱うことが多い | バージョンにより、文の単位で監査できるものもある | データベースの文は実行の前に記録し、危険な文はその場でブロックできます |
| 証拠のパッケージ化 | ログから自分でまとめることが多い | 接続ログを自分でまとめる | 記録と録画の書き出しを備えることが多い | レポートと書き出しを備えることが多い | 一つの ZIP にマニフェストと署名が入り、ファイルごとのハッシュをオフラインで検証できます |
| オフサイト保管 | 既存のバックアップの仕組みが担うことが多い | 既存のログ転送の仕組みが担う | 実装により、オブジェクトストレージを扱えるものもある | バージョンにより、アーカイブの選択肢を持つことが多い | S3 または GCS 互換のオブジェクトストレージへ保管台帳つきでアップロードできます |
| 資格情報のローテーション | ターゲットのアカウントのパスワードは人手で管理することが多い | トンネルのアカウントはディレクトリサービスに任せることが多い | 実装により、人手で管理することが多い | スケジュールでのローテーションを備えることが多い | Linux と Windows のアカウントをスケジュールで変更し、ローテーション証跡レポートが付きます |
| 配置の形 | 外部に開いたログイン用ホスト一台 | ゲートウェイ機器またはクラウドサービス | 自前で立てる単一サービスが多い | 機器または購読型サービスが多い | Linux の二つのアーキテクチャ向けパッケージ。検証済みイメージとオフライン配布物を使え、ソースからの導入もできます |
| ライセンス | OS に含まれるコンポーネントのライセンスをそのまま使う | 実装により、オープンソースと商用が並ぶ | オープンソースのライセンスが多い | 商用の購読または買い切りライセンス | オープンソース、AGPL-3.0、コードを自分で確認できます |
各セルの判定基準と確認日は、ドキュメントの比較ページにあります。2026-09-04
ドキュメントは同じ図に沿って章立てしています
トップの五層がそれぞれ一章になり、その前後に導入、運用、比較が並びます。
リリースパッケージから導入します。
1.13.0 の配布物を取得し、SHA-256 と Sigstore 情報を検証してから展開、導入します。オフライン環境では先に対応するイメージを読み込めます。
sha256sum --ignore-missing -c SHA256SUMS
sudo tar -xzf custodexa-1.13.0.tar.gz -C /opt
sudo /opt/custodexa/custodexa.sh install

# ソースから導入
git clone https://github.com/custodexa/custodexa.git
cd custodexa
bash scripts/quickstart.sh --up