
MCP 自動化接続
このページで解決すること
Section titled “このページで解決すること”バックエンドは POST /api/v1/mcp で streamable HTTP を提供します。対応するホストは期限付き agent トークンで直接接続します。stdio のみのホストは公開の custodexa-mcp プロジェクトからアダプターを導入します。サーバーは製品に含まれ、アダプターは転送を担当します。
設定のしかた
Section titled “設定のしかた”- AI agent アカウントとトークンで主体、責任者、期限付きトークンを作成します。
- ホストにトークンを設定します。HTTP 対応ホストは
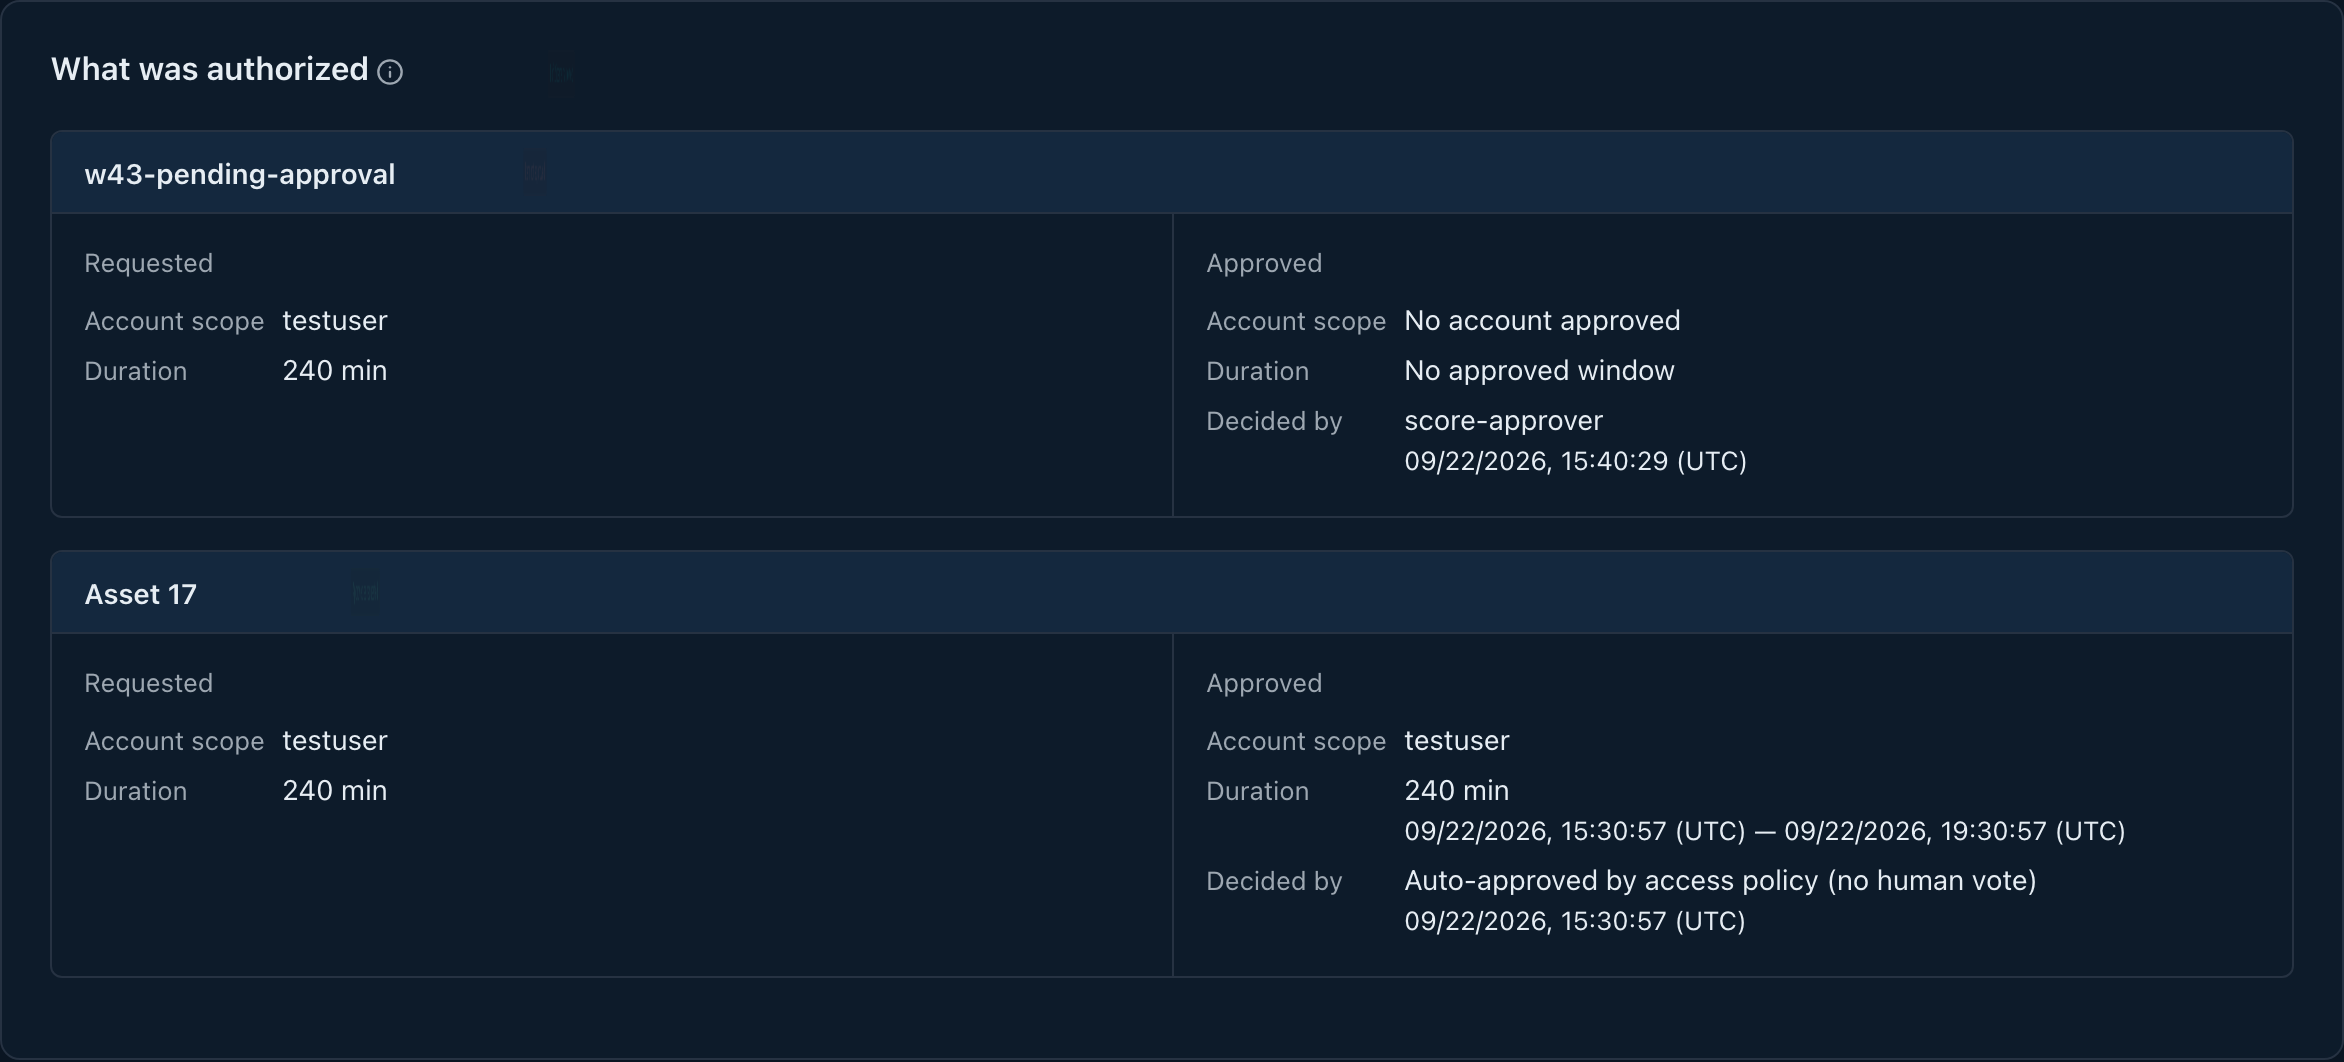
/api/v1/mcpを指定します。stdio のホストは公開のcustodexa-mcpプロジェクトからアダプターを導入し、同じサービスを指定します。 list_assetsで見える資産を取得し、request_accessで資産ごとのアカウント範囲と理由を申請し、check_requestで結果を確認します。承認済みのタスク項目で接続します。open_sessionにタスク ID を明示して接続し、資産に合うツールを使います。close_sessionでセッションを閉じ、close_taskで報告を提出します。
stdio のホストでは go install github.com/custodexa/custodexa-mcp@latest を実行します。CUSTODEXA_MCP_URL に HTTPS の /api/v1/mcp、CUSTODEXA_AGENT_TOKEN にトークンを設定します。トークンをコマンド引数やタスク報告に入れません。
十個のツールは list_assets、request_access、check_request、open_session、run_command、send_keys、query、read_screen、close_session、close_task です。run_command は SSH とコンテナの端末、query はデータベース、read_screen と send_keys は管理下の画面操作に使います。結果が不確かな場合はタスク、セッション、台帳を照合してから次の操作を決めます。
監査で見えること
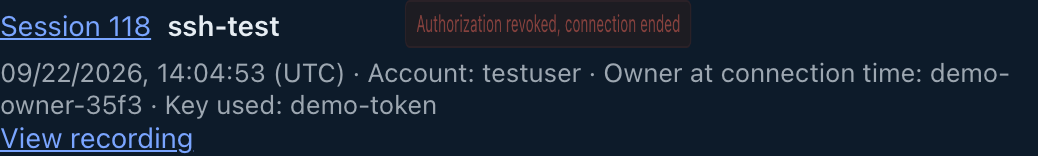
Section titled “監査で見えること”タスクに帰属できる呼び出しと、タスク作成前に使えるツールの判定と結果はツール呼び出し台帳に入ります。タスクまたはセッションの識別子が欠けるか帰属できず入口で拒否された呼び出しは、MCP HTTP リクエストの監査に残ります。open_session の接続拒否は別にも記録されます。agent に返す出力は機密部分がマスクされます。録画には元の画面が残り、テキストセッションの事実の出どころです。エコーされない入力はコマンド本文の記録に残りません。query の構造化された文の記録は、そのクエリの事実の出どころです。