
三段階のアクセスポリシー
このページで解決すること
Section titled “このページで解決すること”身元の確認が済んだら、次はポリシーが接続の可否を決めます。第 02 層は「接続の前にもう一段置くかどうか」を資産単位の設定にします。 資産ごとに開放、理由必須、承認必須の三段階を選べ、設定しなければ全体の既定に従います。 ポリシーは資産そのものに付き、組織の構造には付きません。ホストをどのノードへ動かしても段階は変わりません。
| 段階 | 動き |
|---|---|
| 申請不要 | 権限があれば接続できます |
| 理由を書けば接続できる | 理由を書けばその場で通し、理由は記録に入ります |
| 承認者の承認が必要 | 申請を作り、承認されてから期限つきの権限を受け取ります |
ポリシーのゲートは接続チケットを発行する地点にあり、権限の確認のあとに走ります。SSH、RDP、VNC、データベース、コンテナ接続に同じように効きます。 開放以外の段階では期間内の一時権限だけを通し、常設の権限はポリシーが上書きします。 管理者はこのゲートを免除されますが、監査ロールは免除されません。
設定のしかた
Section titled “設定のしかた”「アクセス制御」のページを開くと、最初の区画が接続ポリシーです。「全体の既定アクセスポリシー段階」の出荷時の値は申請不要です。 いま効いているポリシーグループの、そのキーへの要求は引き出しにあり、複数の組が並び、要求が違うこともあります。
同じページに申請のパラメーターと緊急接続の区画もあります。
| ポリシー | 出荷時の値 |
|---|---|
| 申請できる時間の上限(分) | 1440 |
| 申請の審査待ちのタイムアウト(時間) | 72 |
| 必要な承認者の人数 | 1 |
| 取り消しで即切断 | 無効 |
資産ごとの上書き
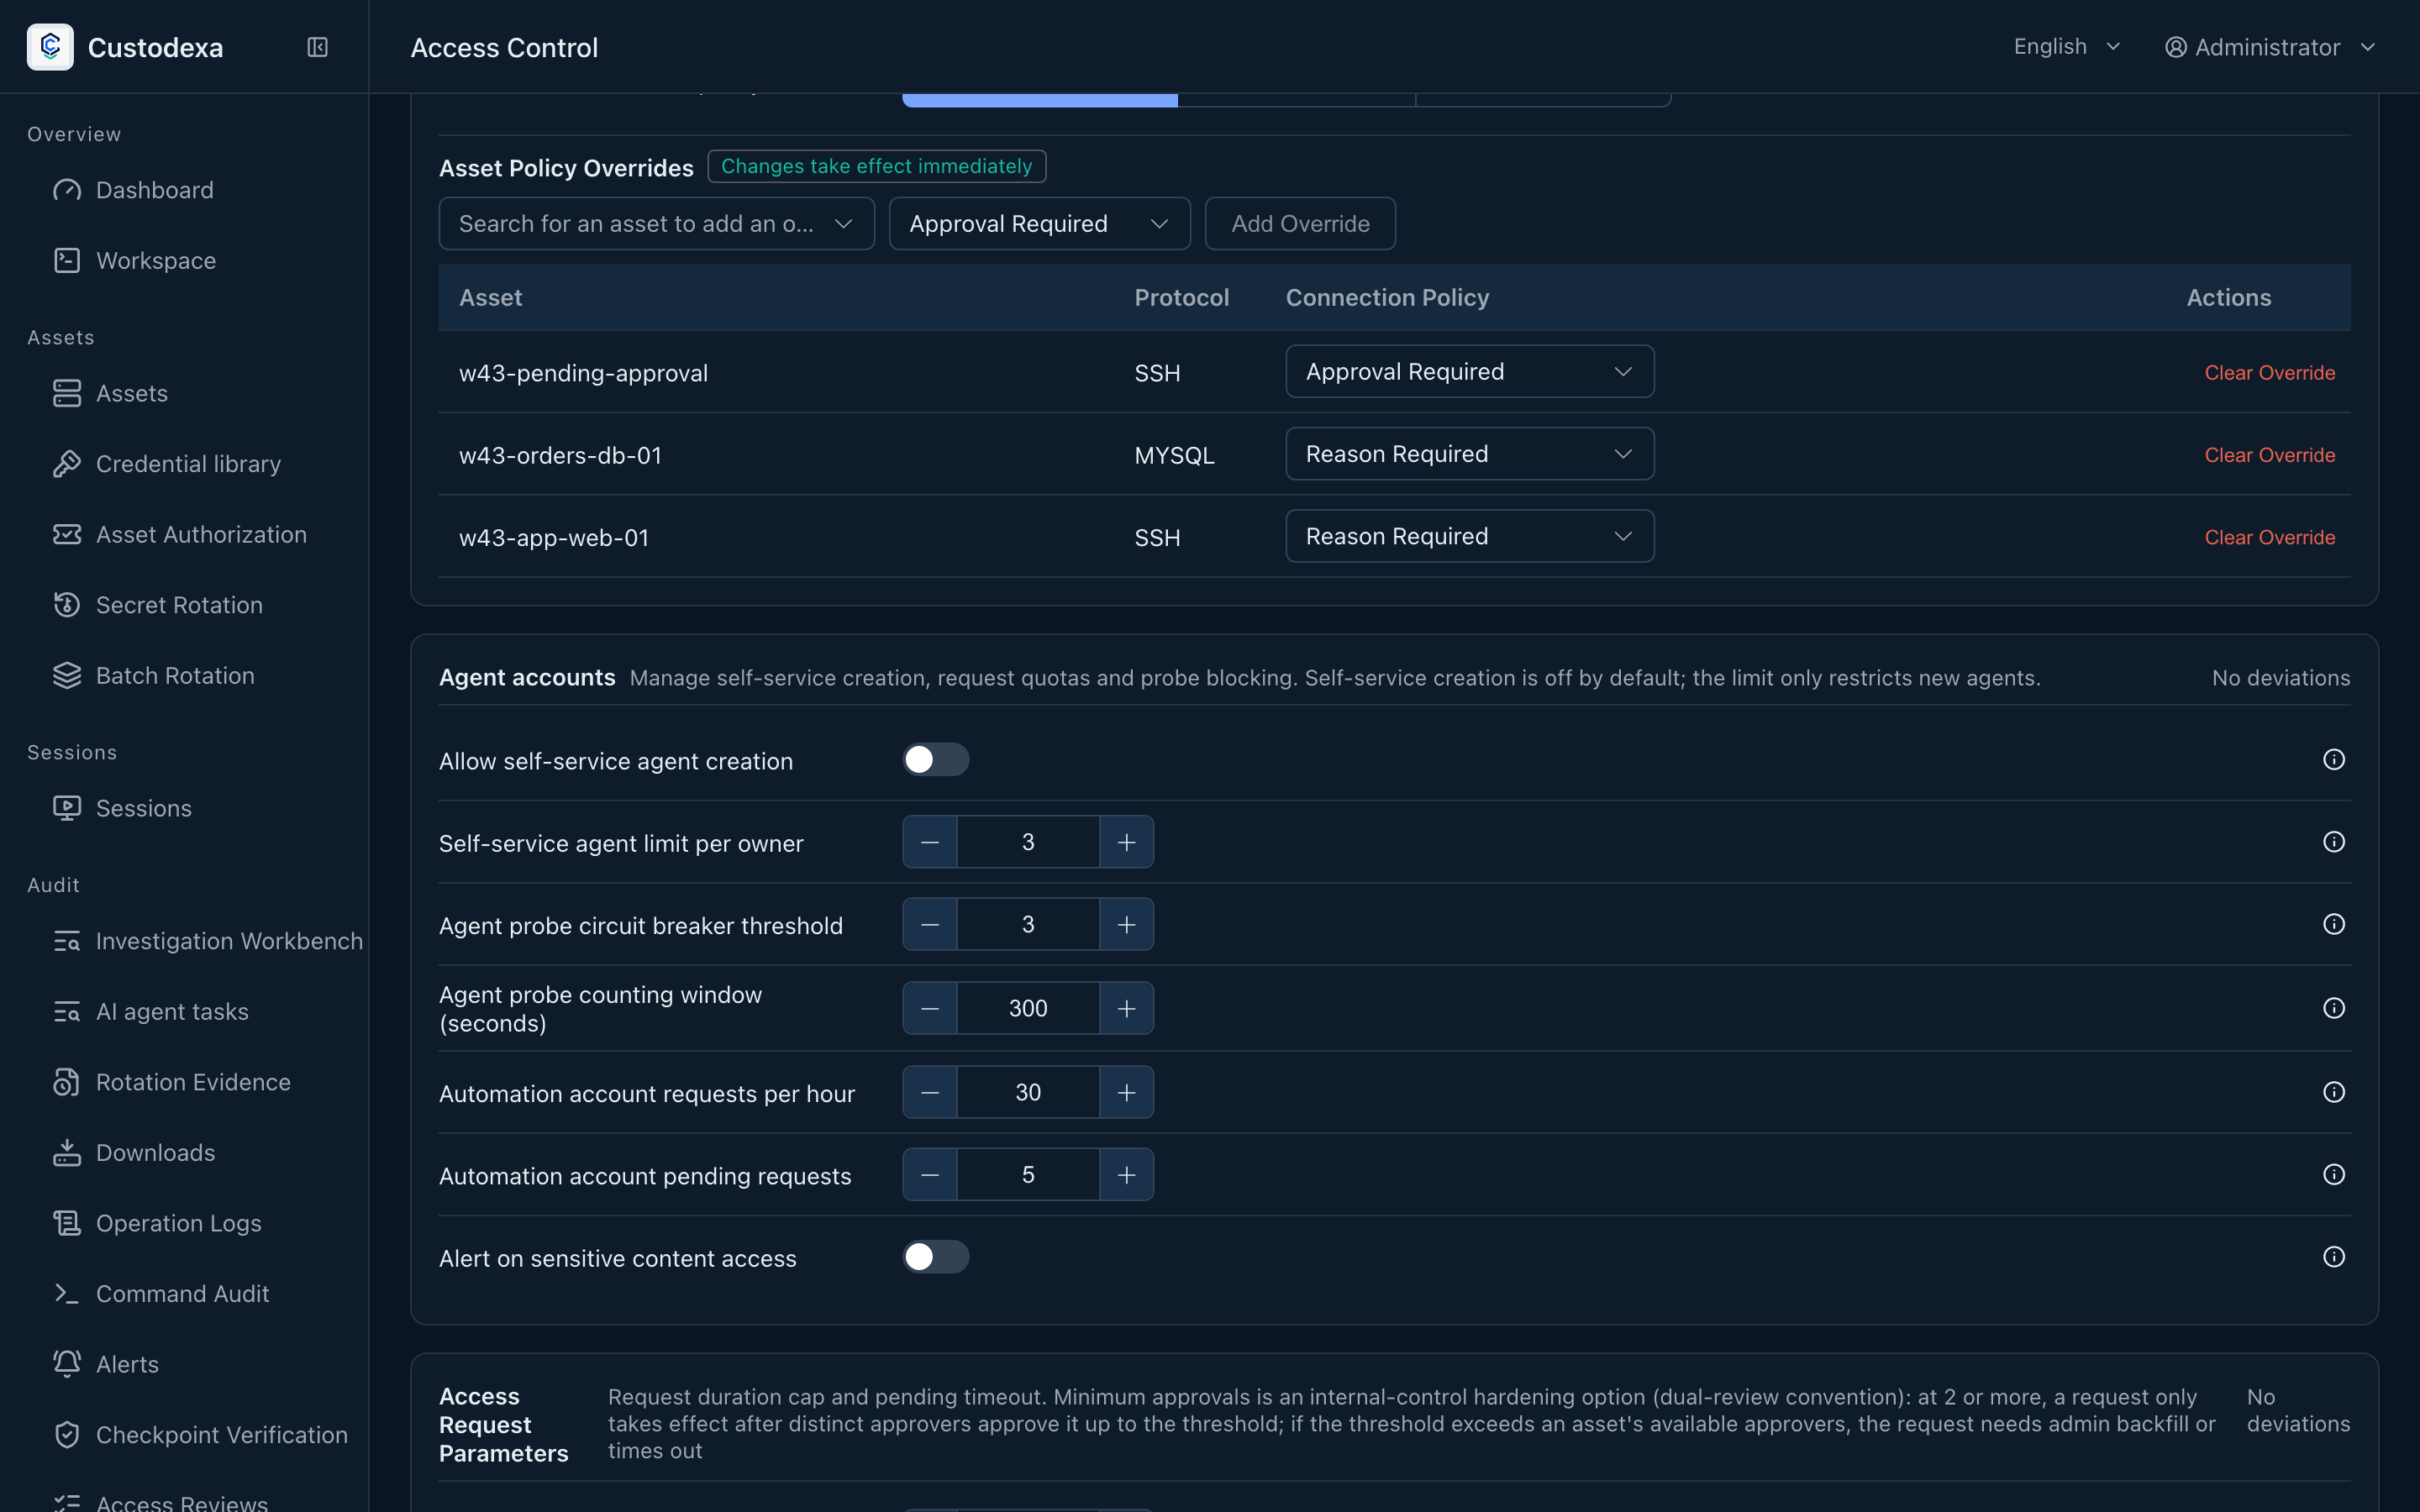
Section titled “資産ごとの上書き”同じページの下に「資産ポリシーの上書き」の表があり、上書きのある資産だけが並びます。 検索欄で資産を選び、段階を選び、「上書きを追加」を押せば足せます。 各行のドロップダウンには「上書きを消す(全体に従う。いまは X)」があり、 かっこの中に現在の全体の値が動的に出るので、消したあとどの段階になるかが分かります。変更はすぐに効きます。
資産の編集フォームから、その資産の接続ポリシーを直接変えることもできます。
ポリシーグループとの対照
Section titled “ポリシーグループとの対照”一覧に残すのはラベル、操作、説明だけです。条番号と各組の要求は引き出しにあり、ページ上のはずれ件数と コンプライアンス対照は同じ判定を読みます。ページ先頭で一組、または効いているすべての組に適用でき、 変わるキーを先にプレビューし、保存を押して初めて効きます。組の手入れはポリシーグループです。
アクセスポリシーは agent の責任者によるセルフサービス作成と上限も管理します。機密原文の閲覧はポリシーに沿ってアラートにできます。agent の接続には承認済みの申請項目が必要です。AI agent アカウントとトークンと MCP 自動化接続を参照してください。
監査で見えること
Section titled “監査で見えること”- ポリシーに止められた接続の試みには機械可読なコード(理由が無い、承認が無い)が返り、時間の上限と進行中の申請の識別子が付きます。
- 管理者がポリシーのゲートを免除して張った接続の記録には免除の印が付き、あとから引けます。
- ポリシーキーの変更は一件ずつ記録され、変更者、キー名、旧値と新値が入ります。
- 資産の段階の変更は、資産の変更履歴に残ります。
- 資産一覧では、いま接続できる状態をサーバー側が付けます。接続できる、理由が要る、承認が要る、審査中の四つです。 審査中には進行中の申請の識別子も付き、フロントエンド側では推測しません。