
外部グループのマッピング
このページで扱うこと
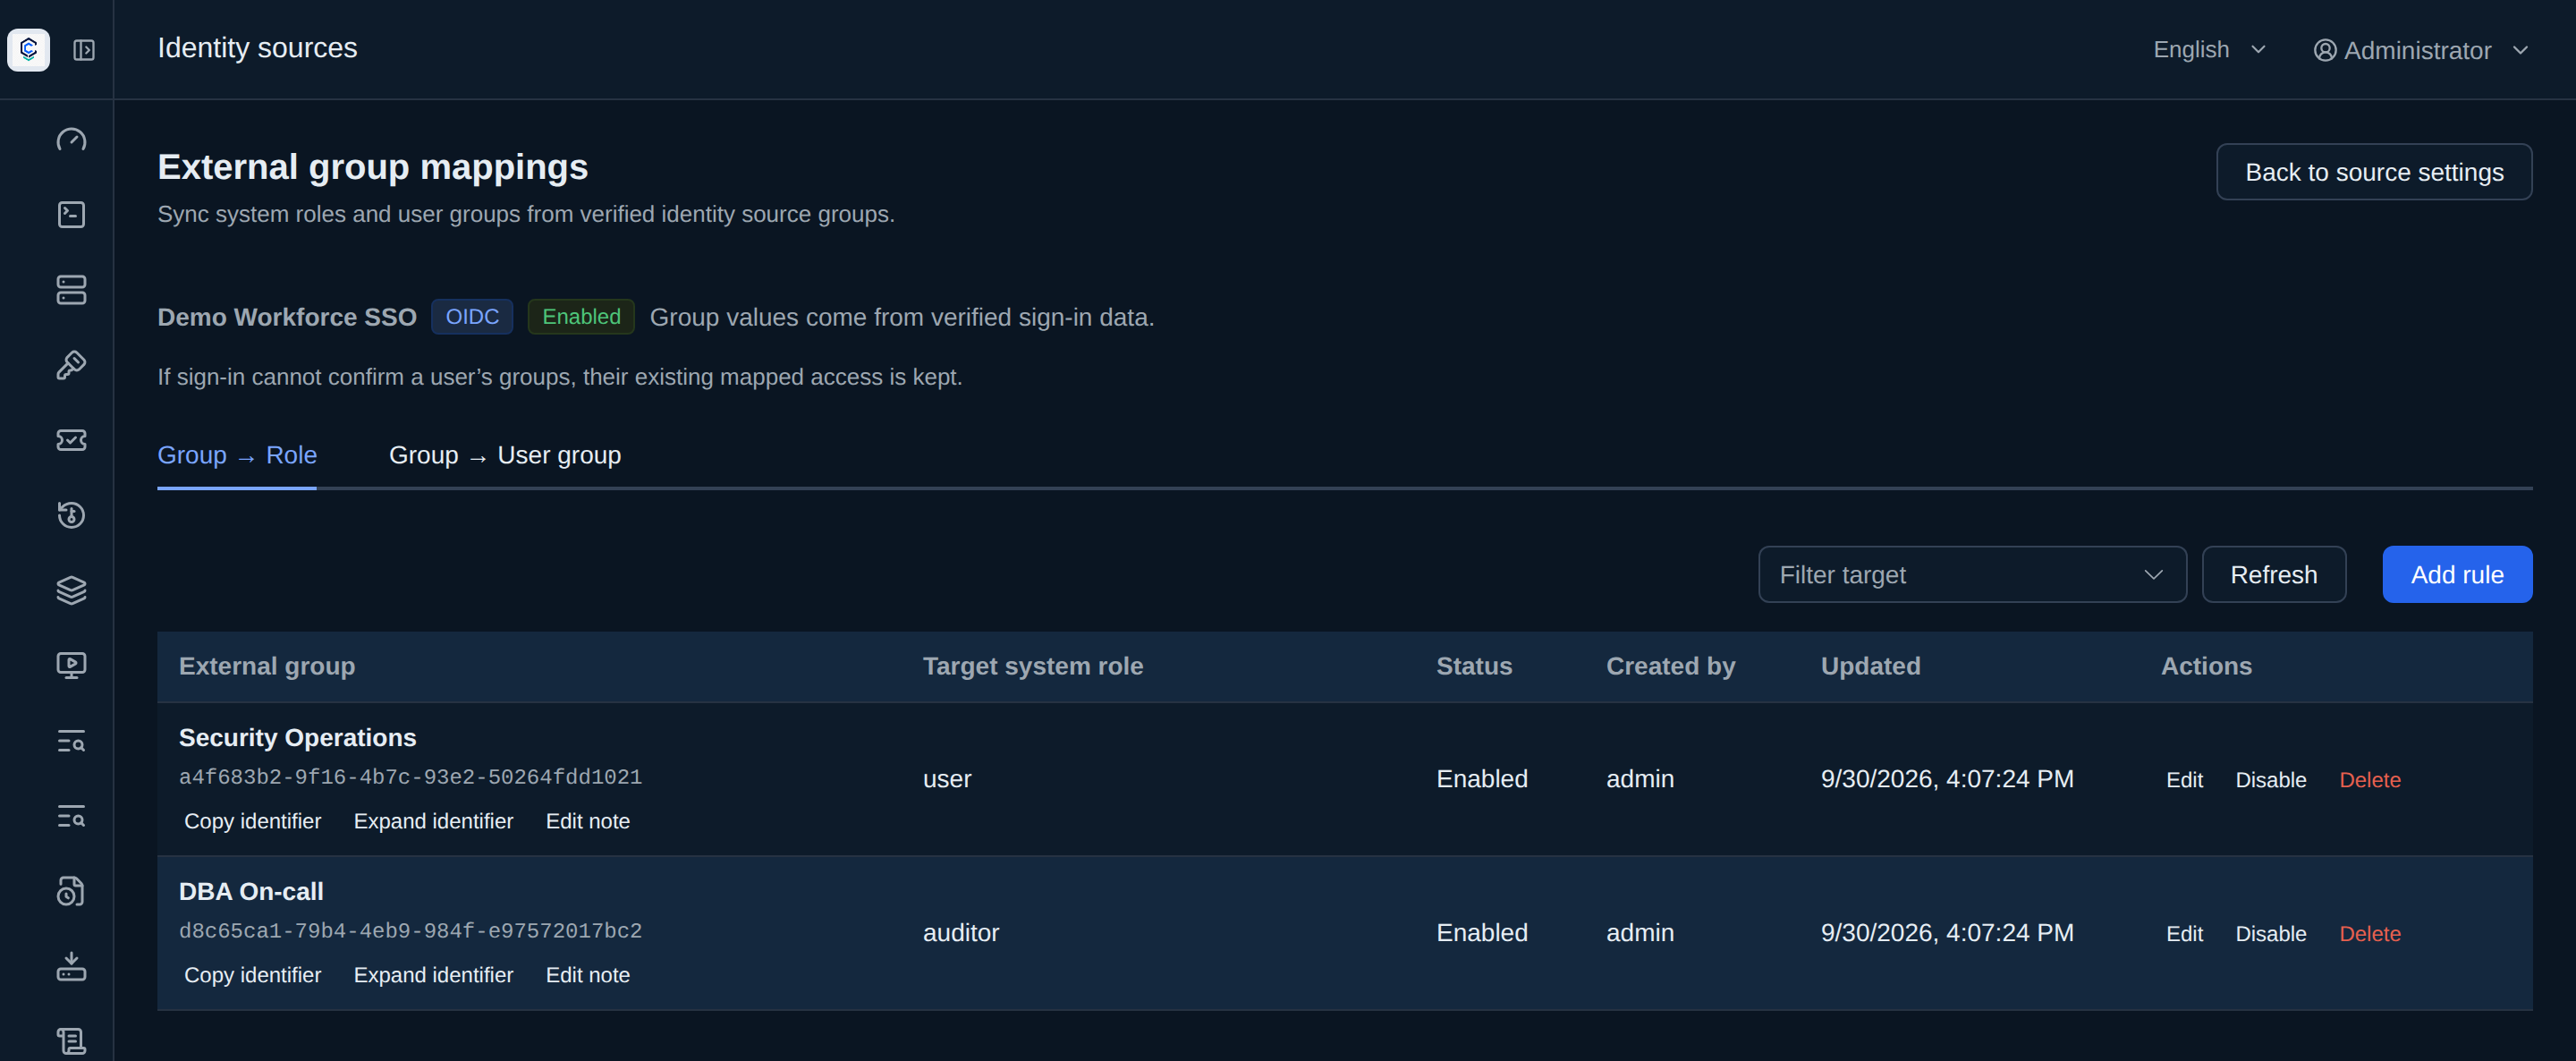
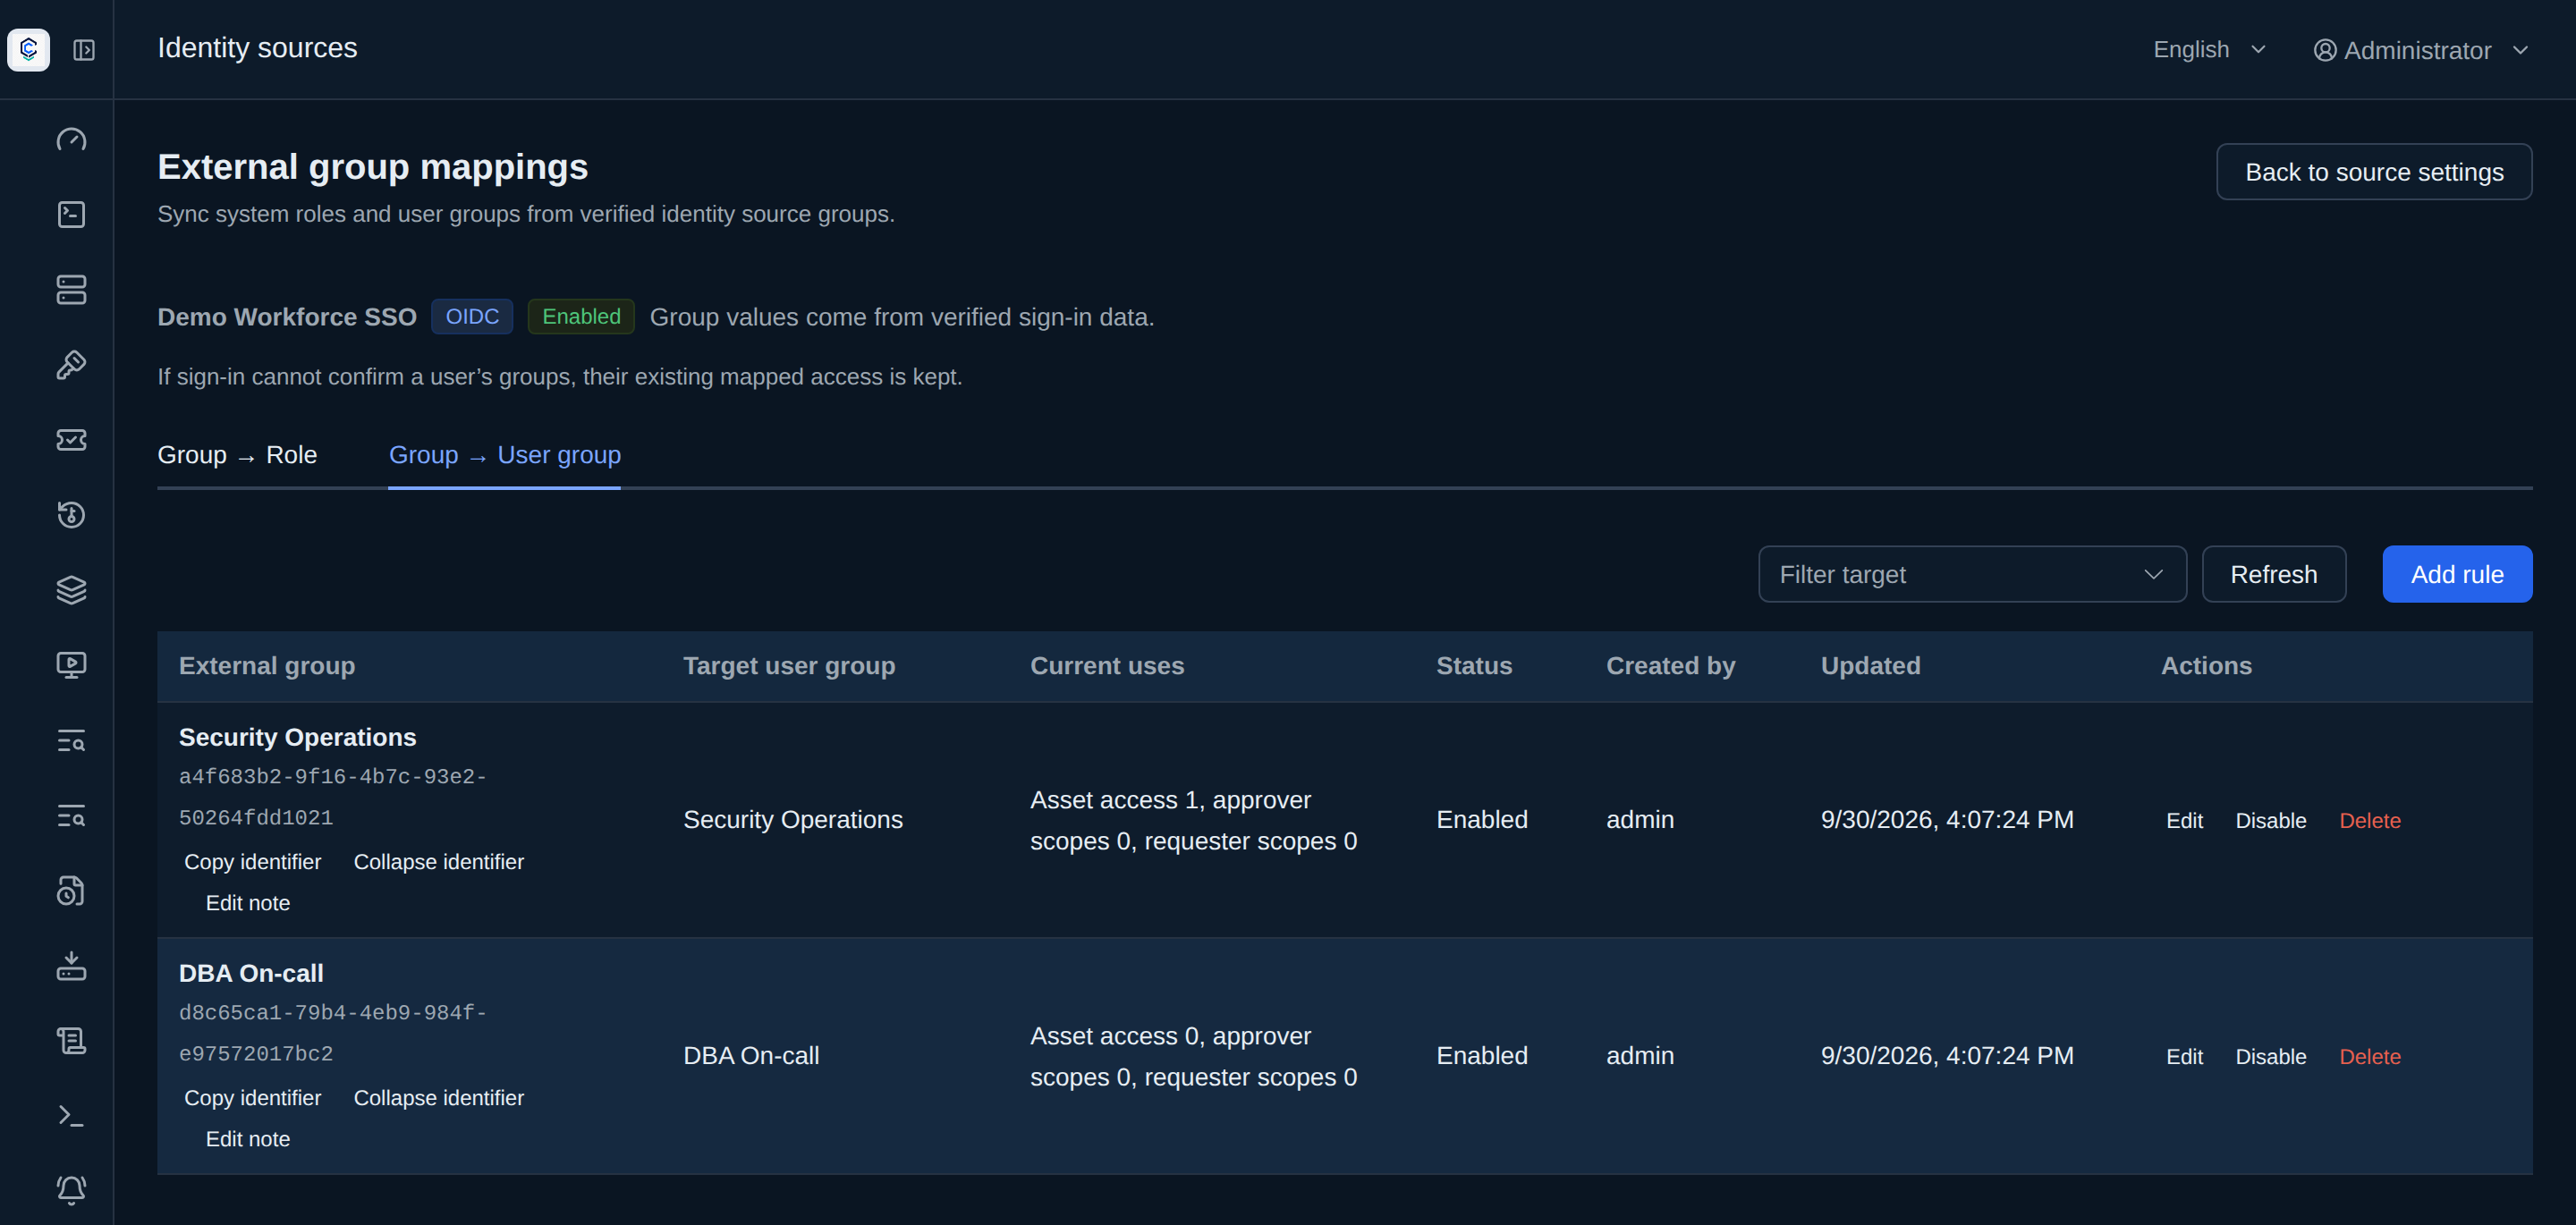
Section titled “このページで扱うこと”アイデンティティソースは LDAP と OIDC をまとめて管理します。外部グループのマッピングには グループ → ロール と グループ → ユーザーグループ の二つのタブがあります。同じ外部グループの備考/表示名は両タブで共通です。ソース一覧は二種類のルールを別々に数えます。グループ値は検証済みのログイン情報から取得します。
外部グループのマッピングをログイン時に同期します4 / 4
- 外部のアカウントがログインするとき、アイデンティティソースが今回取ったグループ一覧を持ち込みます。
- グループがルールに当たると、ロールまたはユーザーグループが追加され、ルールごとの根拠が残ります。
- 管理者が手で付けた役割は別に保存します。グループ対応の再計算では上書きしません。
- グループが取り下げられ、次のログインで取ったグループ一覧が分かっているとき、再計算は対応した役割を外します。手で付けた役割は残ります。
ログイン時の同期と取り消し
Section titled “ログイン時の同期と取り消し”既知のグループ一覧を取得した外部ログインが成功するたび、二種類のマッピングを一緒に再計算します。管理者が付けたロールと手動で追加したユーザーグループのメンバーは残ります。別のルールやソースによる根拠が残る権限も保持します。既知の空集合ではこのソースで一致しなくなった根拠を外し、グループ情報が不明なら既存の根拠を保って理由を記録します。ローカルパスワードを持つアカウントには外部グループのマッピングを適用しません。
ルールの無効化・削除、ソースの無効化では、ほかの根拠を失った有効権限を直ちに取り消します。新規または再有効化したルールは対象者の次のログイン成功時に付与します。有効なロールやメンバーシップがなくなると既存の更新資格情報を取り消します。外部グループ値が変わりルールが未修正なら、次の既知グループを伴うログインで再計算します。
設定のしかた
Section titled “設定のしかた”- LDAP と AD のグループ属性、または OIDC シングルサインオン のグループ claim を設定します。アイデンティティソースから対象を選び、外部グループのマッピングを開きます。
- グループ → ロール では外部グループと対象システムロール、グループ → ユーザーグループ では外部グループと対象ユーザーグループを選びます。共通の備考をどちらのタブで更新しても両方の表示に反映されます。
- 対象ユーザーグループが資産アクセス、承認者、申請者の範囲に使われている場合、用途が表示され、保存前に確認が必要です。メンバー管理はユーザーグループを参照してください。
ルールの無効化・削除やソースの無効化では、影響するアカウントと失われる可能性のある有効権限が表示されます。グループ値や対象を変更すると旧ルールの根拠は直ちに取り消され、新ルールは次回ログイン時に適用されます。ソースのグループ取得項目が未設定でもルールは準備でき、ログイン同期はスキップして記録を残します。
監査で見えること
Section titled “監査で見えること”二種類のルール変更、ログイン同期と即時取り消しは識別できる記録を残します。ソースの詳細にはルール、最近のログインとグループ観測があり、ユーザーグループのメンバーには手動、マッピング、両方の出どころが示されます。