
コマンドルールとブロック
このページで解決すること
Section titled “このページで解決すること”接続が張られたあとも制御は続きます。ルールに当たったコマンドはその場で止められるので、事後のレポートを待つ必要はありません。 止めない場合もアラートを一件残して人が確かめられます。ルールはプロトコルごとに分けます。shell と SQL では書き方がそもそも違うからです。
設定のしかた
Section titled “設定のしかた”「アラート」ページの「ルール管理」タブでルールを足します。
- ルールの名前。たとえば「ルートディレクトリの削除」です。
- 照合のルール:正規表現です。たとえば
rm\s+-rf\s+/です。保存のときにコンパイルして確認し、誤りがあればどこかを示します。 - 重大度:高、中、低。
- 動作:アラートかブロックか。
- 対象のプロトコル:複数選べます。選ばなければ全プロトコルです。SSH、コンテナ exec、MySQL、PostgreSQL、Redis、SQL Server から選べます。
「ブロック」を選ぶと、当たった行はターゲットホストへ送られず、端末には読める形の警告が返ります。 同時にこのブロックを記録し、アラートも通常どおり送ります。ブロックの照合は対話的な行単位で行います。
データベース向けの危険なルールをいくつか同梱しています。テーブルの削除、データベースの削除、テーブルの全消去、全権限の付与といった SQL のルールと、 データを空にする Redis のルールで、それぞれ対応するプロトコルに限って効きます。
ルールは入力と出力の照合方向を選び、人間または AI agent に適用できます。出力ルールは機密内容を検知してアラートを出します。agent 専用ルールと範囲外の探索に対する遮断もアラート記録に入ります。機密原文の閲覧もポリシーによりアラートにできます。
ブロックのあとに見えること
Section titled “ブロックのあとに見えること”ブロックのイベントは三か所に同じ内容で出ます。接続の録画の中、監視中の監査員の画面、そして監査記録です。 アラートは照合と同じ書き込み経路を通るので、ログ転送の対象にも同じように入ります。
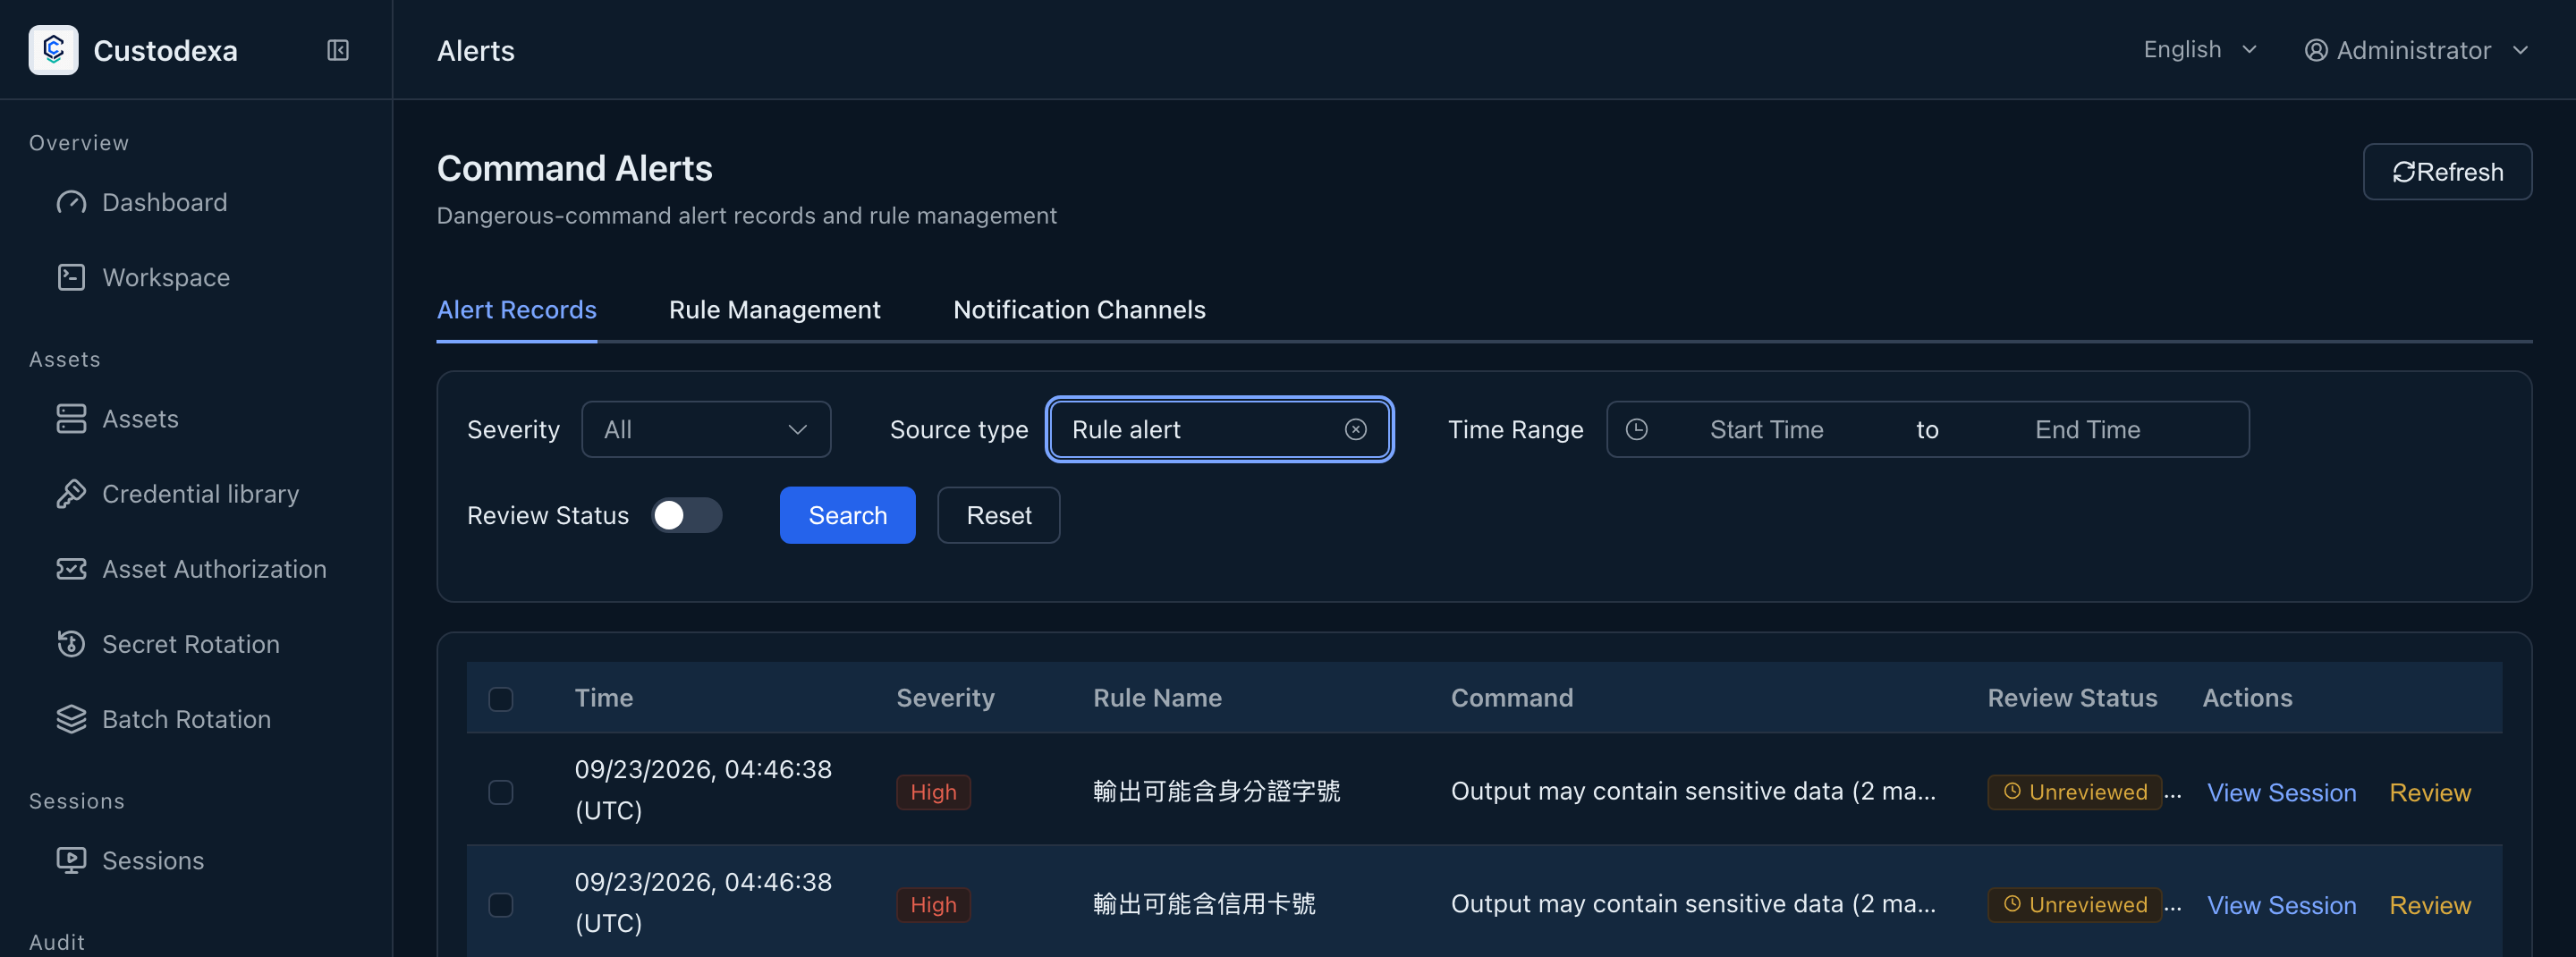
アラート記録
Section titled “アラート記録”「アラート記録」のタブでは、重大度、ユーザー、資産、期間で絞り込め、未確認のものだけを見ることもできます。
一件ごとに残るのは、発火した時点のルール名と重大度のスナップショットです。 あとでルールの名前を変えても消しても、履歴は読めるままです。 ルール一致のほか、コマンド監査の格下げ、新しい送信元アドレス、agent の探索遮断、機密内容の閲覧でもアラートが生じます。
確認と処置はアラートの行で「確認」を押し、誤検知か対応が要るかを選び、説明を添えられます。 処置はやり直せるので、判断の誤りを直せます。詳しくは日次レビューと再レビューにあります。
アラートを最大 50 件選び、共通の理由と分類で一括審査できます。項目ごとの結果を確認し、一部だけ完了した場合は未処理分を再検索します。本人が発生させたアラートは個別に審査します。
アラートは webhook または Slack に送れます。webhook が受け取る JSON には、アラート本体、当たったルール、 そしてセッションの文脈(セッションの識別子、ユーザー、資産、送信元アドレス)が入ります。設定はログ転送と通知にあります。
監査で見えること
Section titled “監査で見えること”- アラート記録の項目:ルール名と重大度のスナップショット、ユーザー、資産、コマンドの内容、発火の時刻、 そして確認した人、確認の時刻、処置の分類と備考。
- ブロックのイベントの記録も同じ構造で、今回は通さずに止めたことが示されます。
- ルールの追加、変更、削除は記録に残り、変更はすぐに効きます。
- 確認の処置も記録に残り、処置の分類が入ります。