
LDAP と AD
このページで解決すること
Section titled “このページで解決すること”利用者が社内ディレクトリの既存アカウントでログインできるようにし、別のアカウント一式を作らずに済ませます。 ディレクトリの設定はデータベースに置き、管理者が画面で扱います。接続テストも付いています。設定の変更はすぐ効き、再起動は要りません。
- 本システムから到達できるディレクトリサーバー一台。
ldaps://を推奨します。 - bind に使う読み取り専用のサービスアカウント。
- ユーザー検索の起点と絞り込みの条件。
設定のしかた
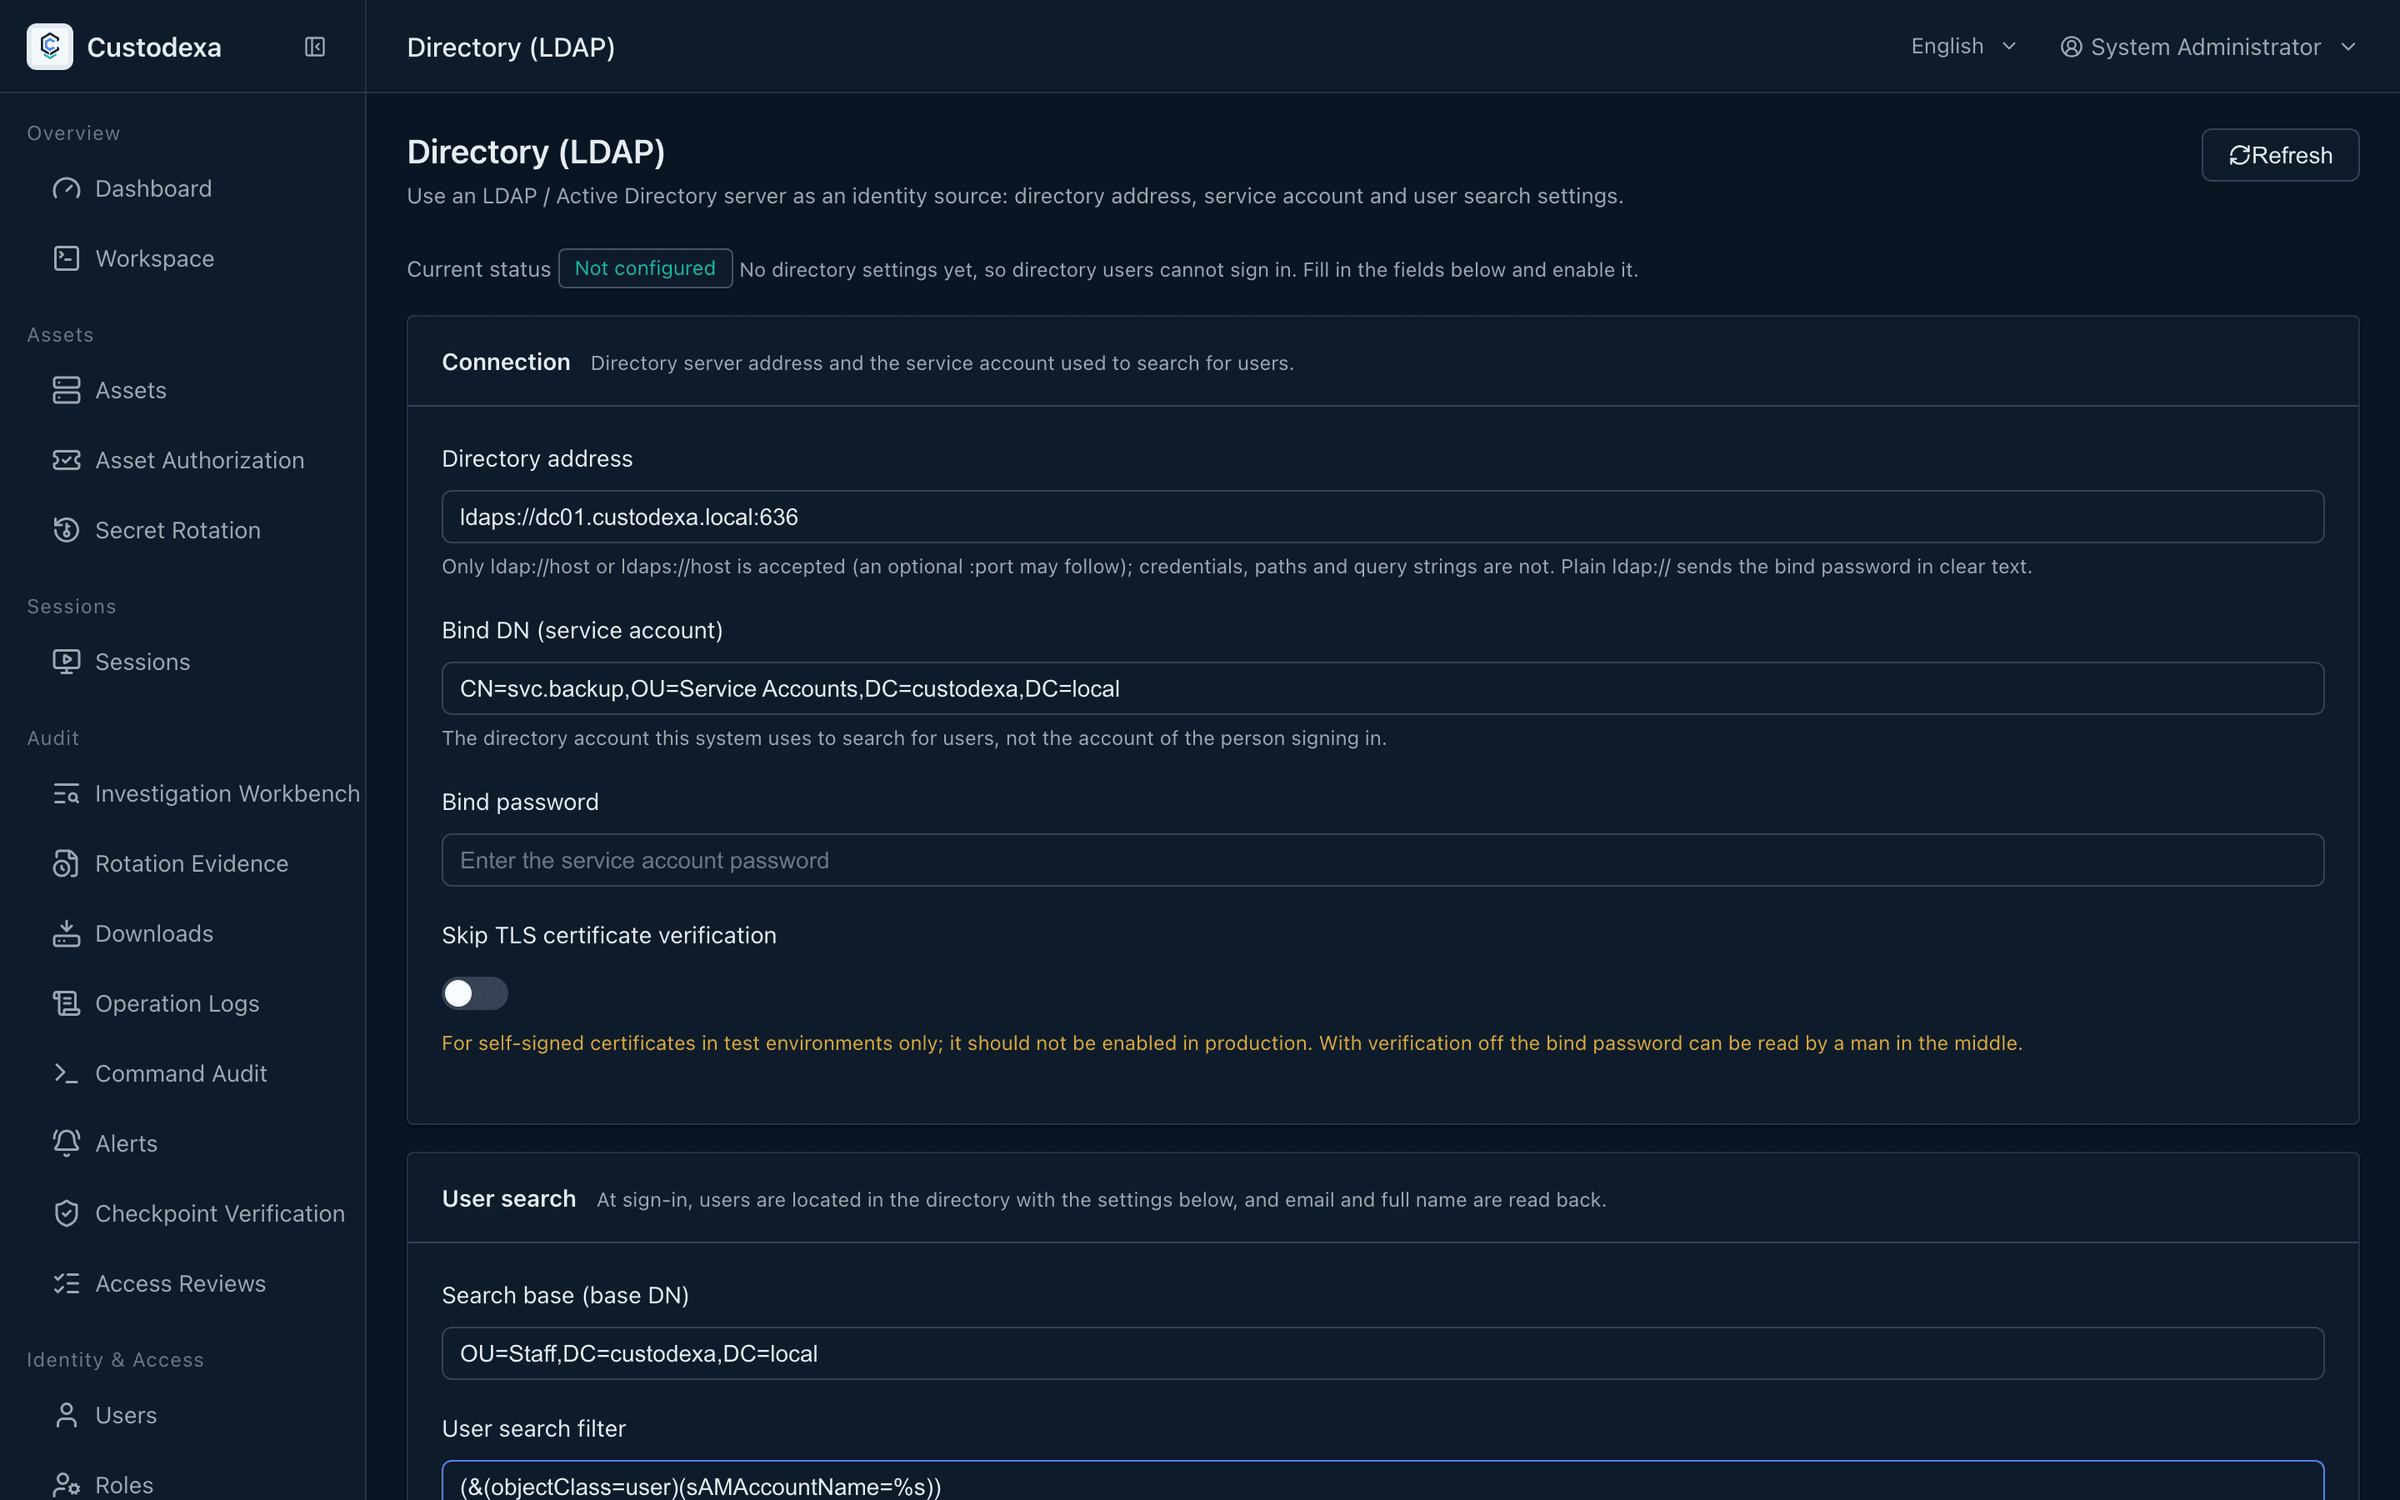
Section titled “設定のしかた”ディレクトリとシングルサインオンは外部グループのマッピングにまとめてあります。グループからロールとユーザーグループへの対応、空集合と取得不能の違いはそのページで説明します。古い「ディレクトリ設定」のアドレスでもこのページはまだ開けます。三つの区画に沿って接続と検索を書きます。
- ディレクトリのアドレス:
ldaps://dir.example.com:636の形です。ホストとポートの形だけを受け付けます。 - bind DN と bind パスワード:サービスアカウントです。パスワードはエンベロープ暗号化して保存し、以後は「設定済み」とだけ返します。内容は返しません。
- 必要なら TLS 証明書の検証を省く設定にできます。
すでにパスワードを保存した状態でディレクトリのアドレスを変えると、パスワードの再入力か、保存済みパスワードの消去の明示を求めます。
ユーザー検索
Section titled “ユーザー検索”- 検索の起点(base DN)。
- ユーザー検索の絞り込み条件。たとえば
(&(objectClass=user)(sAMAccountName=%s))です。%sはちょうど一度だけ現れ、OR や NOT で包めません。保存の時点で確認します。 - メールの属性(既定は
mail)と氏名の属性(既定はcn)。
有効化と表示名
Section titled “有効化と表示名”表示名を入れ、「ディレクトリログインを有効にする」を入にします。有効にするとき、接続アドレス、bind の情報、検索の条件、二つの属性がそろっていることを求めます。
「接続テスト」を押すと、フォームのいまの値で試します。まだ保存していない変更も含み、最長で 15 秒ほどです。 失敗すると診断コードを返し、あわせて監査とサーバーログに書きます。
利用者の最初のログイン
Section titled “利用者の最初のログイン”ディレクトリの利用者が最初にログインに成功すると、対応するローカルの記録が自動で作られます。出どころは LDAP と示され、 ロールの既定は一般ユーザーで、使えるローカルパスワードはありません。
.env のディレクトリ関連の変数は最初の起動で一度だけ種として使われ、以後は画面が唯一の事実の出どころになります。
通信セキュリティ
Section titled “通信セキュリティ”通信セキュリティのポリシーには LDAP チャネルの強制レベルがあります。警告して記録に残す設定では、平文のチャネル上のログインはそのまま通しますが、 ログインのたびに通信のずれの記録が一件残ります。厳格に拒否する設定では、平文のチャネル上のディレクトリログインを止め、理由を示します。 ローカルアカウントはこの設定の影響を受けません。
監査で見えること
Section titled “監査で見えること”- ディレクトリ設定の作成、更新、削除、そして拒否された試みは記録に残ります。内容にパスワードは入りません。
- ディレクトリのアドレスの変更は重みの高いイベントとして記録し、変更の前後の正規化されたアドレスと、ホストが変わったかどうかを含みます。
- ログインの記録には認証の出どころが付き、ローカルログインと見分けられます。
- 設定の解析に失敗したときはシステムが拒否し、記録からは資格情報の誤りではなく解析の失敗だと読み取れます。