
指令規則與阻斷
這一頁解決什麼
Section titled “這一頁解決什麼”連線建立之後,管控還沒結束。命中規則的指令可以當場擋下,不用等事後報表; 不擋的也可以留一筆告警等人審閱。規則依協議分流,因為 shell 和 SQL 的寫法本來就不通用。
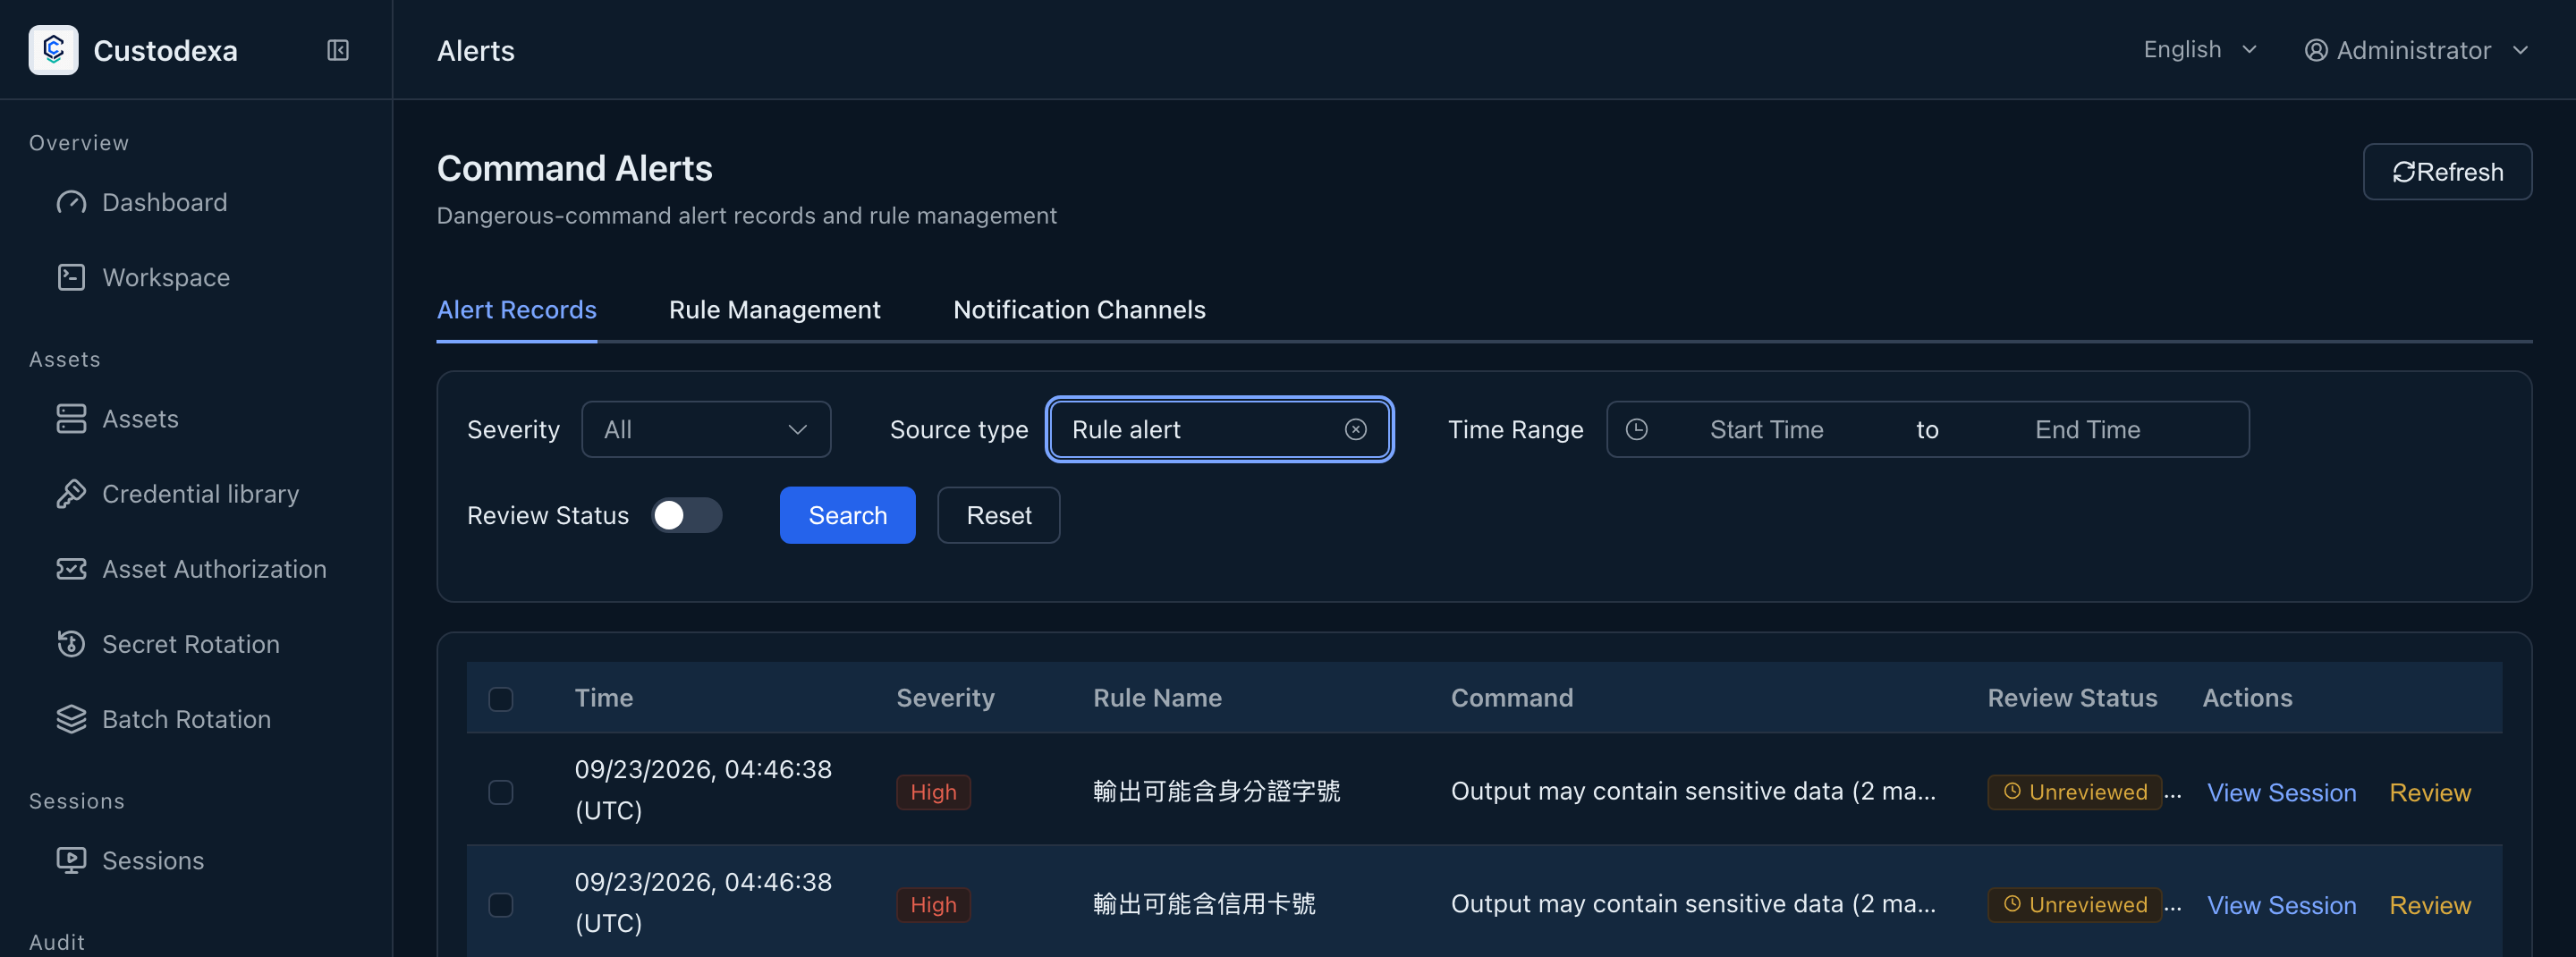
到「告警」頁的「規則管理」分頁新增規則:
- 規則名稱,例如「刪除根目錄」。
- 比對規則:正規表示式,例如
rm\s+-rf\s+/。存檔時會編譯驗證,寫錯會告訴你錯在哪。 - 嚴重程度:高、中、低。
- 動作:告警或阻斷。
- 適用協議:可多選,不選表示全協議。可選的有 SSH、容器 exec、MySQL、PostgreSQL、Redis、SQL Server。
選「阻斷」時,命中的那一行不會送往目標主機,終端會收到一段可讀的警告, 同時記下這次阻斷並照常推播告警。阻斷比對在互動式的行模式下進行。
系統內建幾條資料庫的危險規則:刪表、刪庫、清空表、授與全部權限這一類的 SQL 規則, 以及清空資料的 Redis 規則,各自限定在對應的協議上。
規則可選輸入或輸出比對方向,並指定人員或 AI agent 適用對象。輸出側規則用於偵測敏感內容,命中時發告警。agent 專屬規則與範圍外探測熔斷的事件同樣出現在告警記錄。敏感原文調閱也可依政策產生告警。
阻斷之後看得到什麼
Section titled “阻斷之後看得到什麼”阻斷事件會出現在三個地方,內容一致:連線的錄影裡、正在監看的稽核員畫面上、以及稽核紀錄。 告警走的是與比對相同的寫入路徑,所以同樣被日誌轉送涵蓋。
「告警記錄」分頁可以依嚴重程度、使用者、資產、時間範圍篩選,也可以只看未審閱的。
每一筆記錄留存的是觸發當下的規則名稱與嚴重程度快照, 所以規則之後改名或刪除,不影響歷史紀錄的可讀性。 除了規則命中之外,指令稽核降級、新來源位址、agent 探測熔斷與敏感內容調閱也可能產生具名告警。
審閱處置在告警列按「審閱」,選誤報或升級處理,可以附說明。 處置可以重做,用來修正誤判。詳見每日審閱與複審。
告警記錄可選最多 50 筆進行批次審閱,填共用理由與處置分類,提交後查看逐筆結果;部分完成時重新查詢未處理列。本人觸發的告警由個別審閱流程處理。
告警可以送到 webhook 或 Slack。webhook 收到的 JSON 含告警本身、命中的規則、 以及會話脈絡(會話識別、使用者、資產、來源位址)。設定方式見日誌轉送與通知。
稽核看得到什麼
Section titled “稽核看得到什麼”- 告警記錄欄位:規則名稱與嚴重程度快照、使用者、資產、指令內容、觸發時間, 以及審閱者、審閱時間、處置分類與備註。
- 阻斷事件的紀錄同構,另標明這次是擋下而不是放行。
- 規則的新增、修改、刪除留紀錄,變更之後即時生效。
- 審閱處置留紀錄,含處置分類。