開源特權存取閘道 / 會話稽核 / 憑證輪替
誰連了哪台、做了什麼,錄影說了算。
瀏覽器就是入口,目標主機不必安裝軟體。每一次連線先過政策、再留錄影,危險語句當場擋下;文字會話以錄影為事實來源,無回顯輸入不留指令文字紀錄。稽核可取可驗簽的證據包。
sha256sum --ignore-missing -c SHA256SUMS
sudo tar -xzf custodexa-1.13.0.tar.gz -C /opt
sudo /opt/custodexa/custodexa.sh install
- 連線
- 證據
- 輪替
- 阻斷
- 01認證閘MFA、單一登入、目錄服務、破窗票證
- 02政策引擎直連/填事由/須核准,授權可溯因
- 03協定代理憑證收口、語句比對、零安裝
- 04憑證輪替Linux 與 Windows 排程改密、輪替報告
- 05錄影與稽核會話錄影、指令與語句留痕、檢查點
會話時間軸
manifest.json / 清單檔在生成
{
"mode": "evidence_bundle",
"job_id": 1842,
"exported_by": "auditor.lin",
"exported_at": "2026-09-04T00:52:10+08:00",
"filter": { "user": "ops.chen" },
"files": [
{ "name": "sessions.csv", "sha256": "9f3c…a41e" },
{ "name": "commands.csv", "sha256": "b07d…c9f2" },
{ "name": "alerts.csv", "sha256": "12e8…77b0" },
{ "name": "recordings/session-42.cast",
"sha256": "e5a1…03cd" }
],
"counts": { "session": 1, "command": 37 },
"coverage": [ { "type": "session" } ],
"signed": true
}
SIGNED
evidence-1842.zip
sessions.csv
commands.csv
alerts.csv
recordings/session-42.cast
manifest.json
manifest.sig
清單檔最後寫入,逐檔雜湊與整包簽章一起交付。
manifest.json / 清單檔在生成
- "mode": "evidence_bundle",
- "files": [ … 4 ],
- "signed": true
evidence-1842.zip
sessions.csv
commands.csv
alerts.csv
recordings/session-42.cast
manifest.json
manifest.sig
清單檔最後寫入,逐檔雜湊與整包簽章一起交付。
十個核心能力
每張卡說明使用情境、機制與證據;有截圖的卡片使用產品畫面。
01
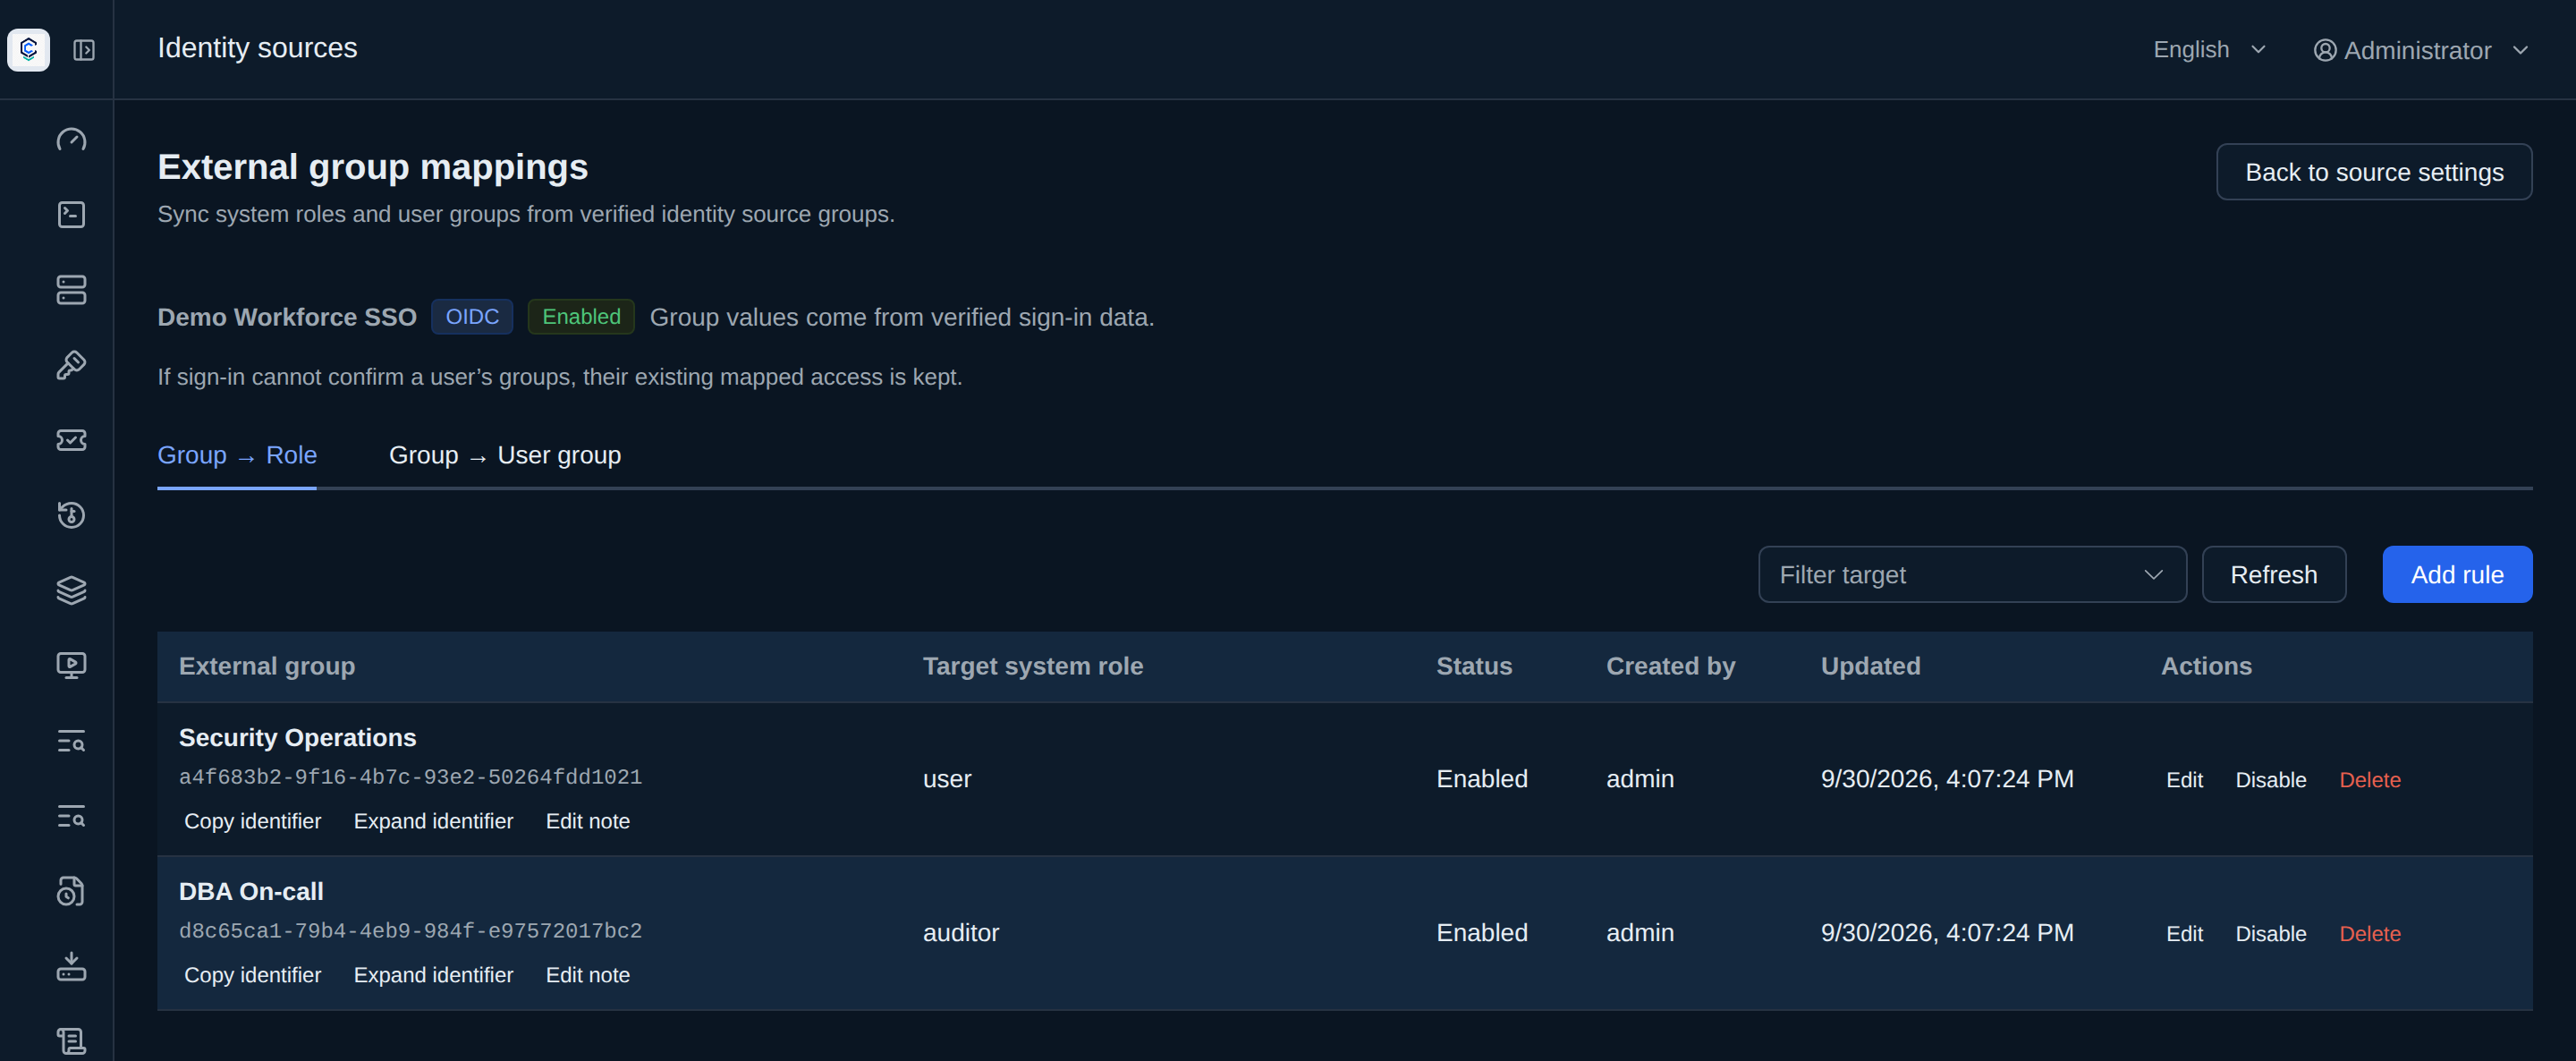
誰能進來,由目錄說了算
不做的話人員異動後角色還留在平台上,得逐人清。
機制外部群組可映射到角色或使用者群組,每次登入同步;手動指派與手動成員另存。
證據每條規則標示建立者與更新時間;停用規則時,沒有其他規則支持的權限立即收回。
02
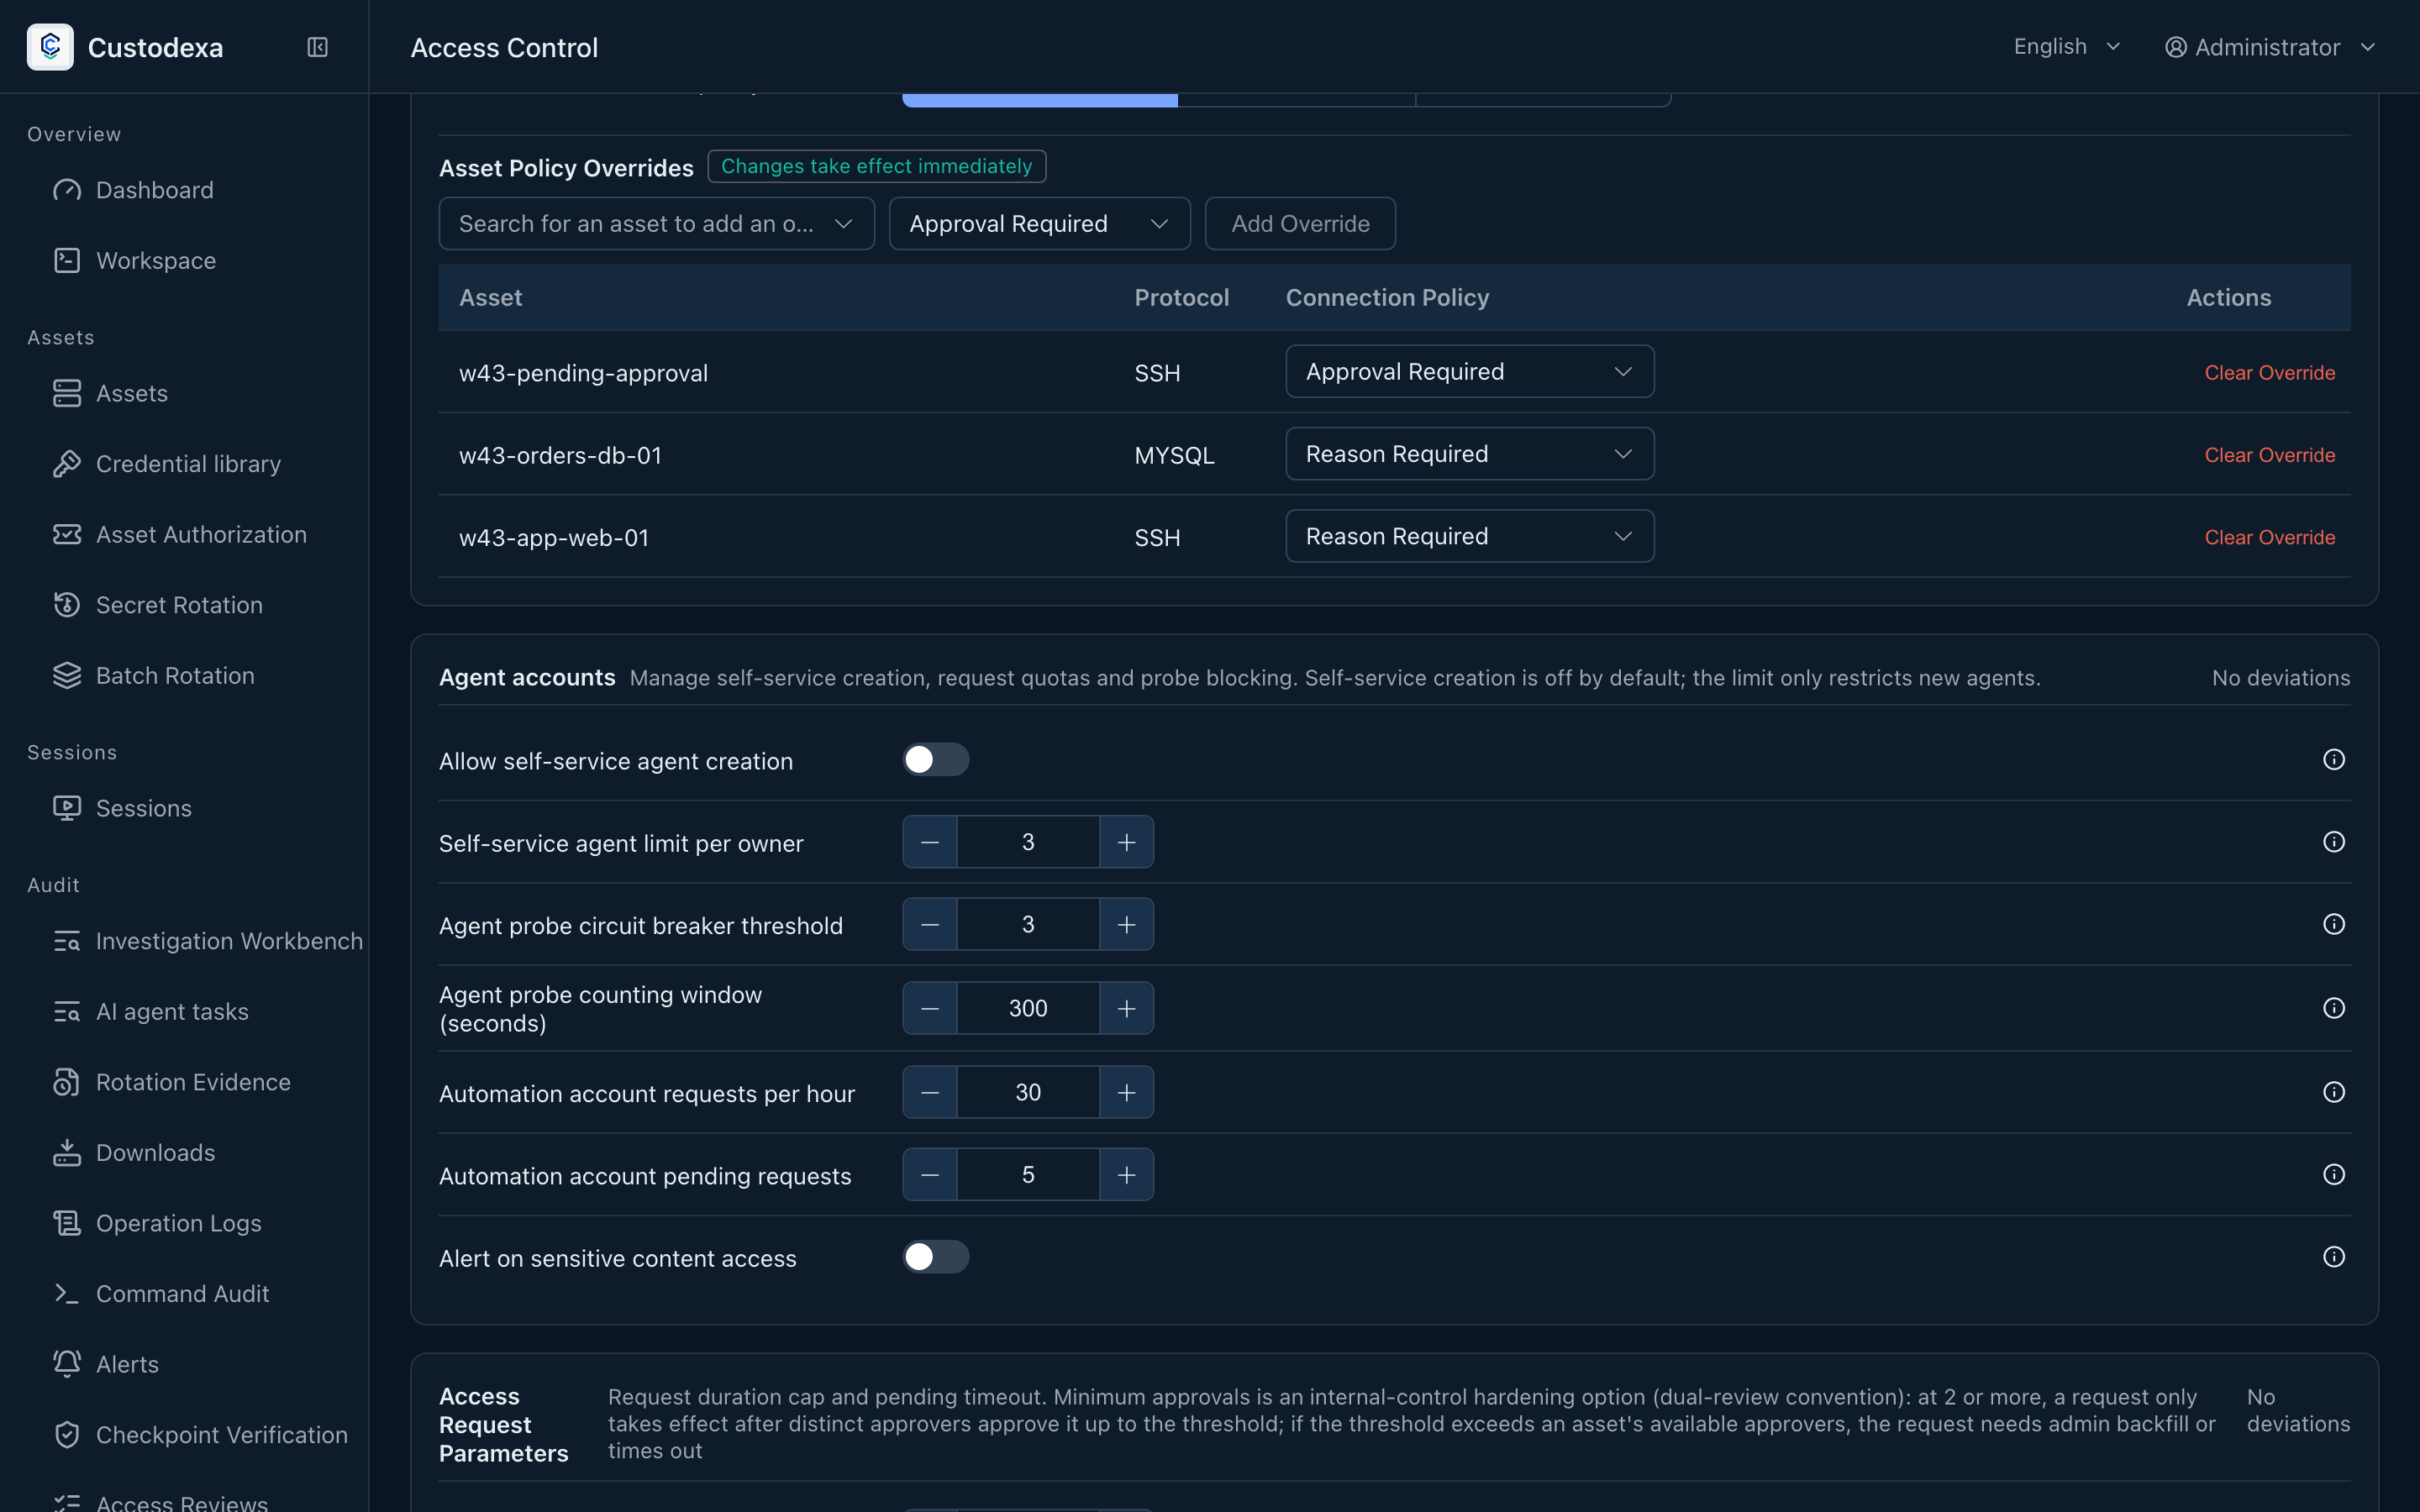
連線先過政策,再給授權
不做的話「這個人為什麼連得上」沒人答得出。
機制每台資產三段位:直連、填事由、須人核准;核准當下產生限時授權。
證據從人看、從資產看都有答案;核准紀錄可回查。
02
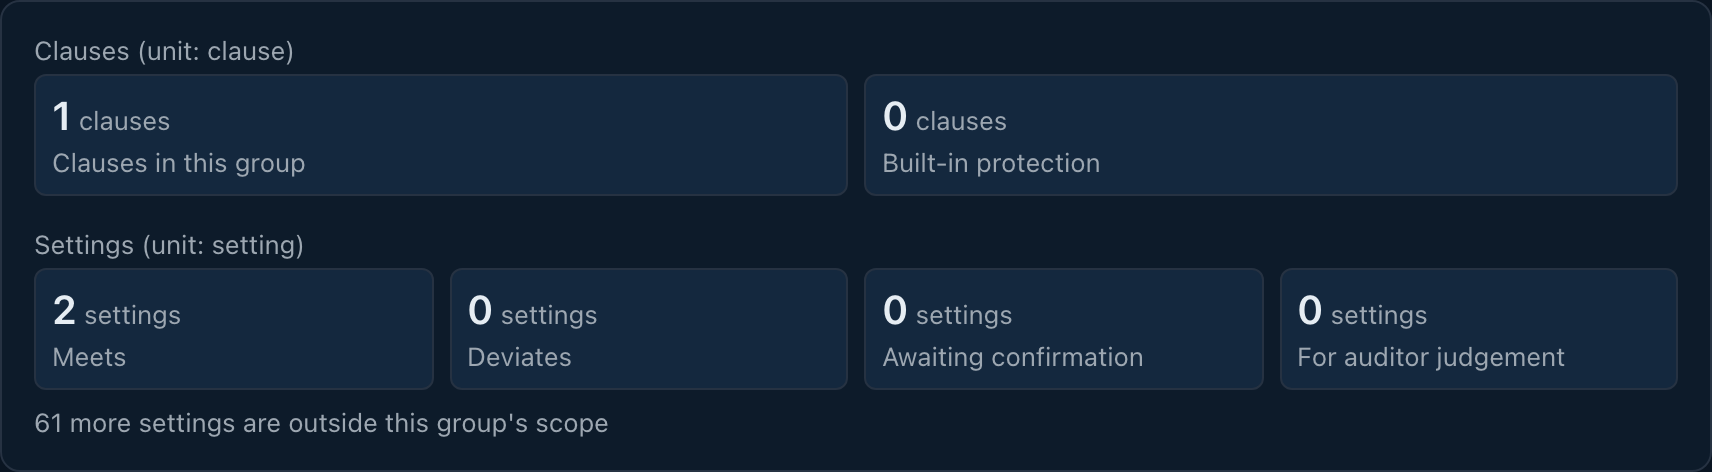
內規與外部基準,一張表對照
不做的話稽核問「這個設定為什麼是這個值」,得翻設定頁拼答案。
機制政策組是資料:內建基準與機構自建組並列,每條要求對到實際設定。
證據合規對照頁給五種判定;設定頁、抽屜、對照頁讀同一份答案。
03
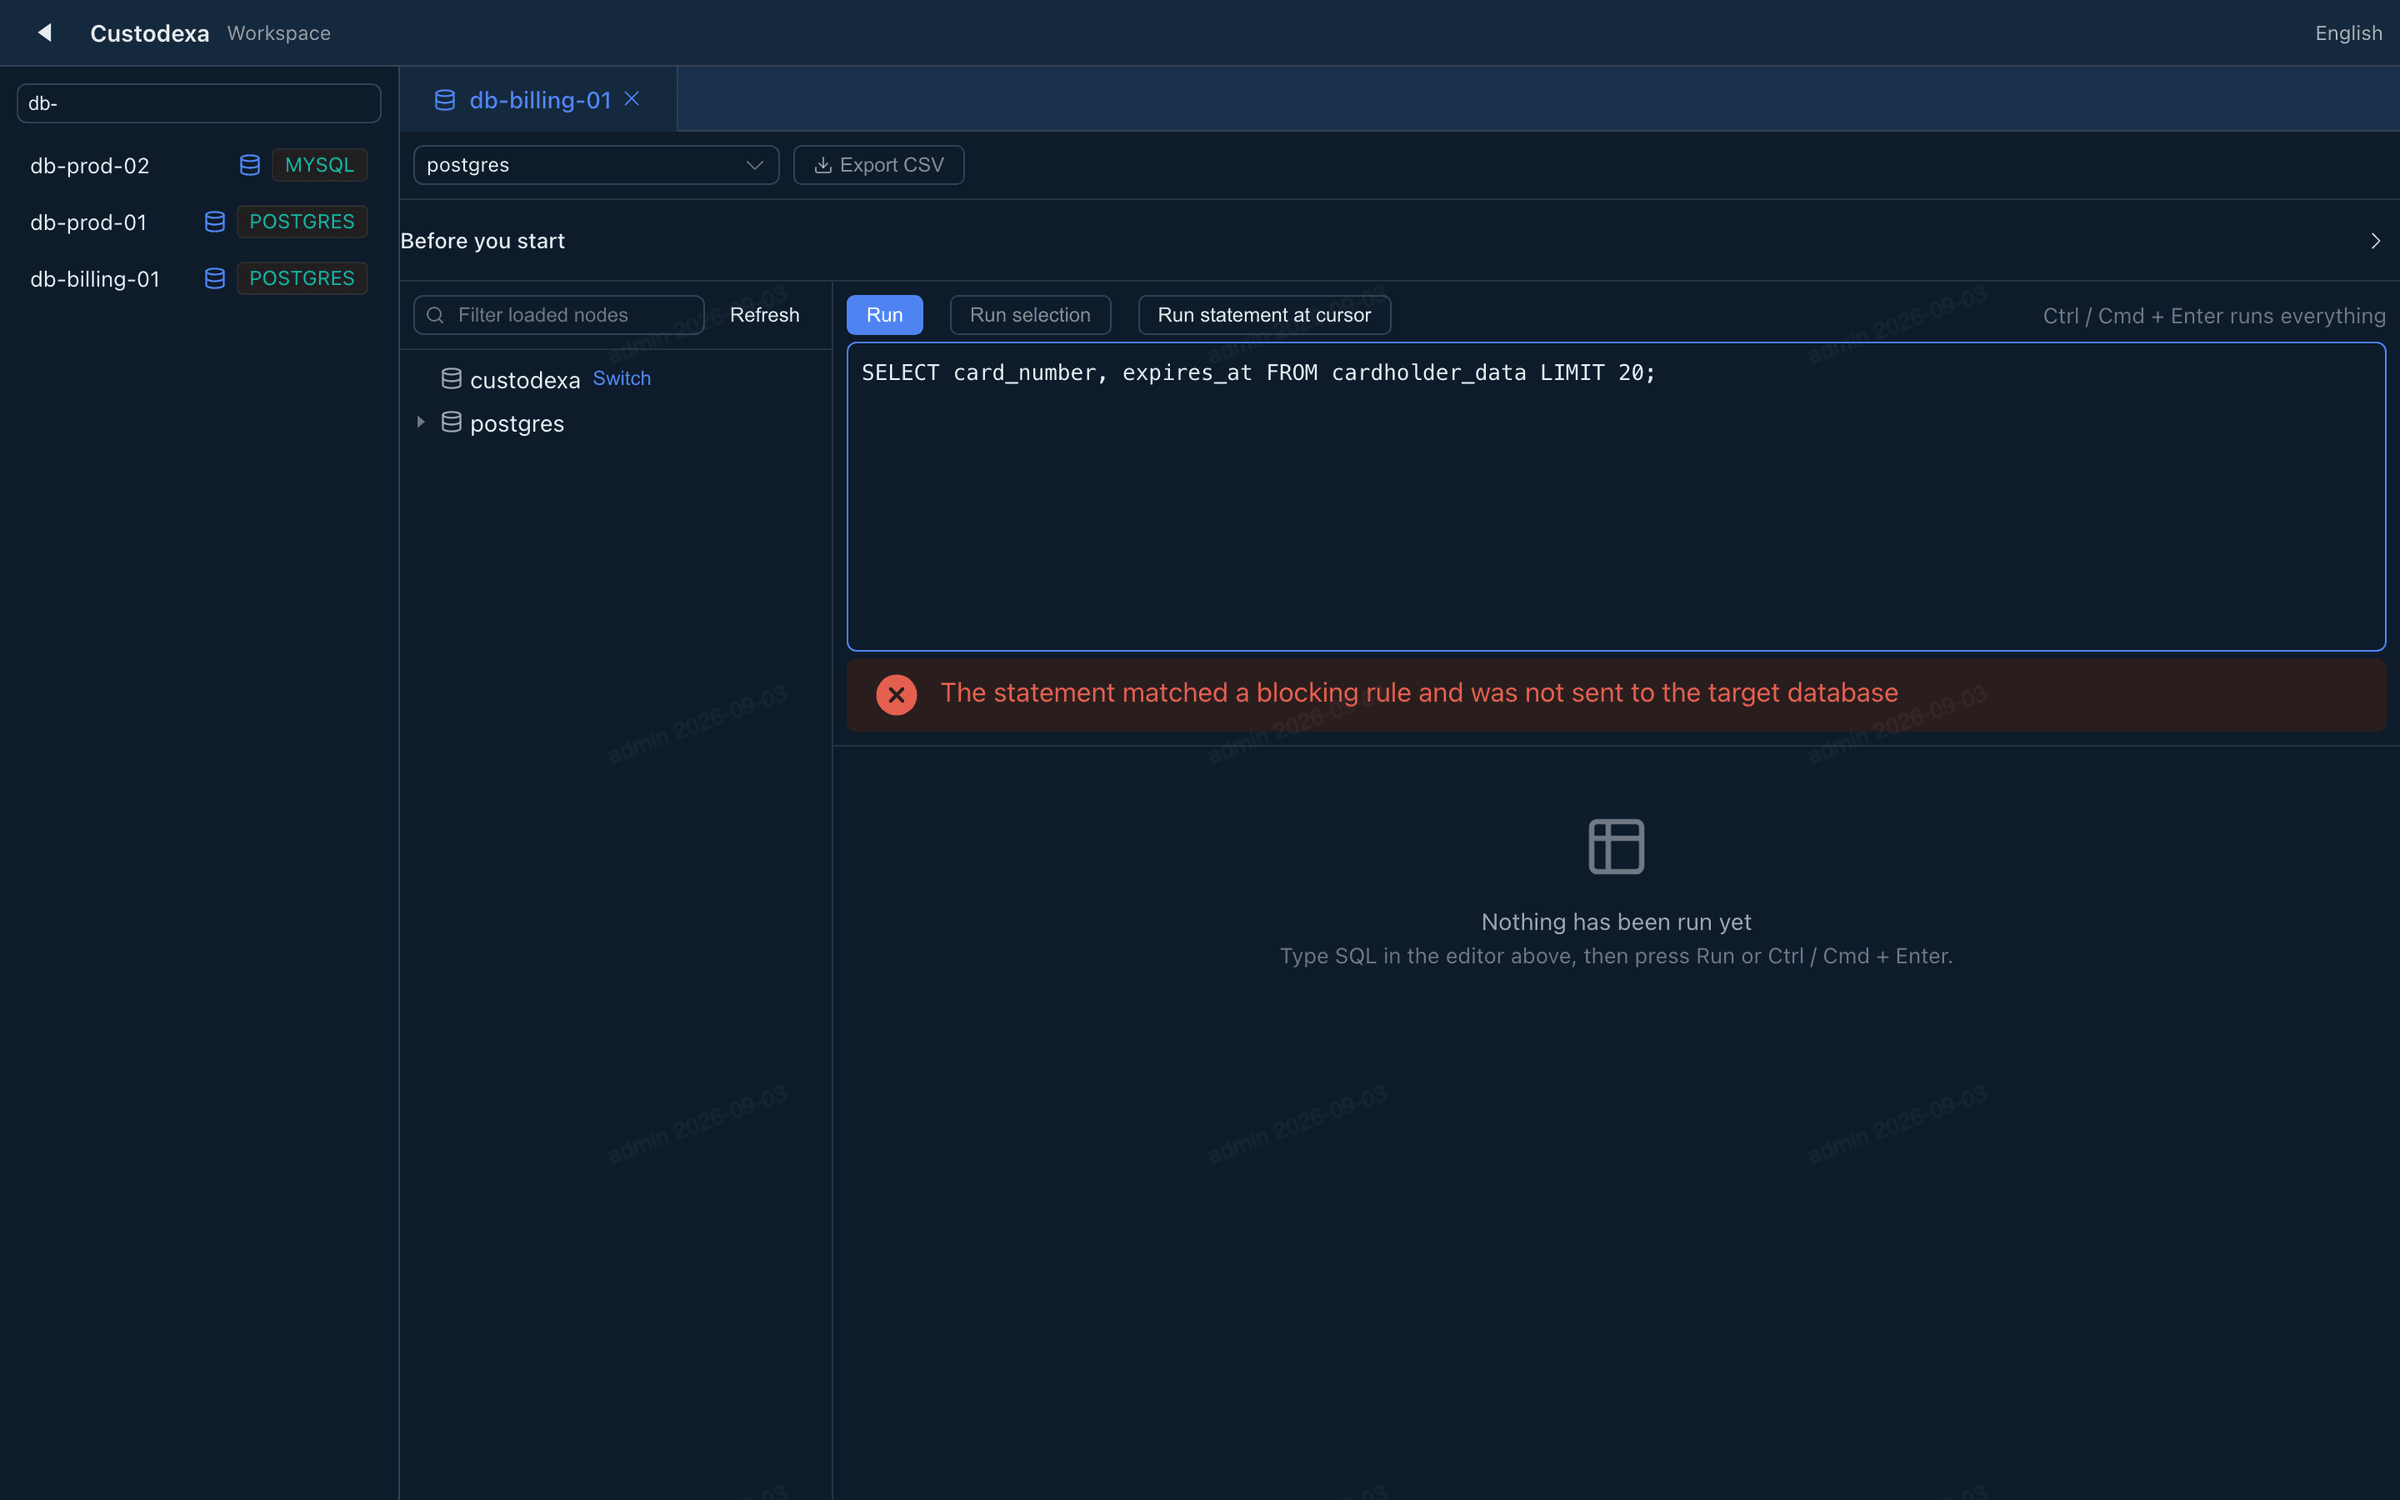
命中阻斷規則的語句,執行前擋下
不做的話一條 DROP TABLE 執行完才在日誌裡看到。
機制查詢主控台先留痕再執行;命中該協定阻斷規則的語句不送往目標,放行的語句按原文送出。
證據被擋語句與原文都在會話紀錄。
03
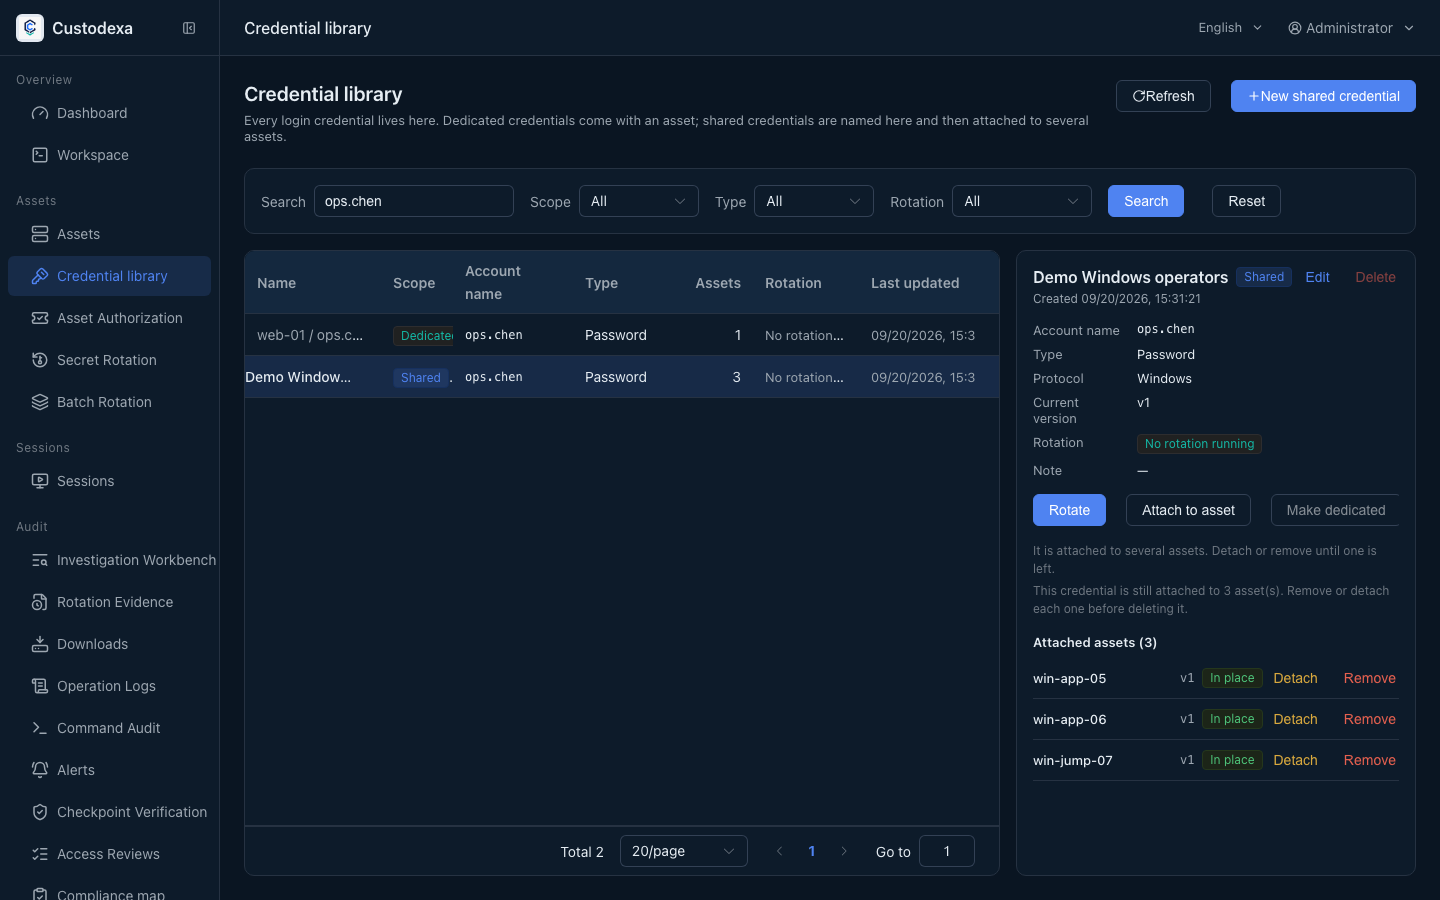
登入密碼集中管理,連線取密留在後端
不做的話同一組密碼散在多台資產設定裡,改一次要找一遍。
機制憑證庫統一保存,資產帳號只是掛載;連線時密碼只在後端握手出現。
證據每筆憑證看得到掛在哪些主機、各自就位到哪個版本。
04
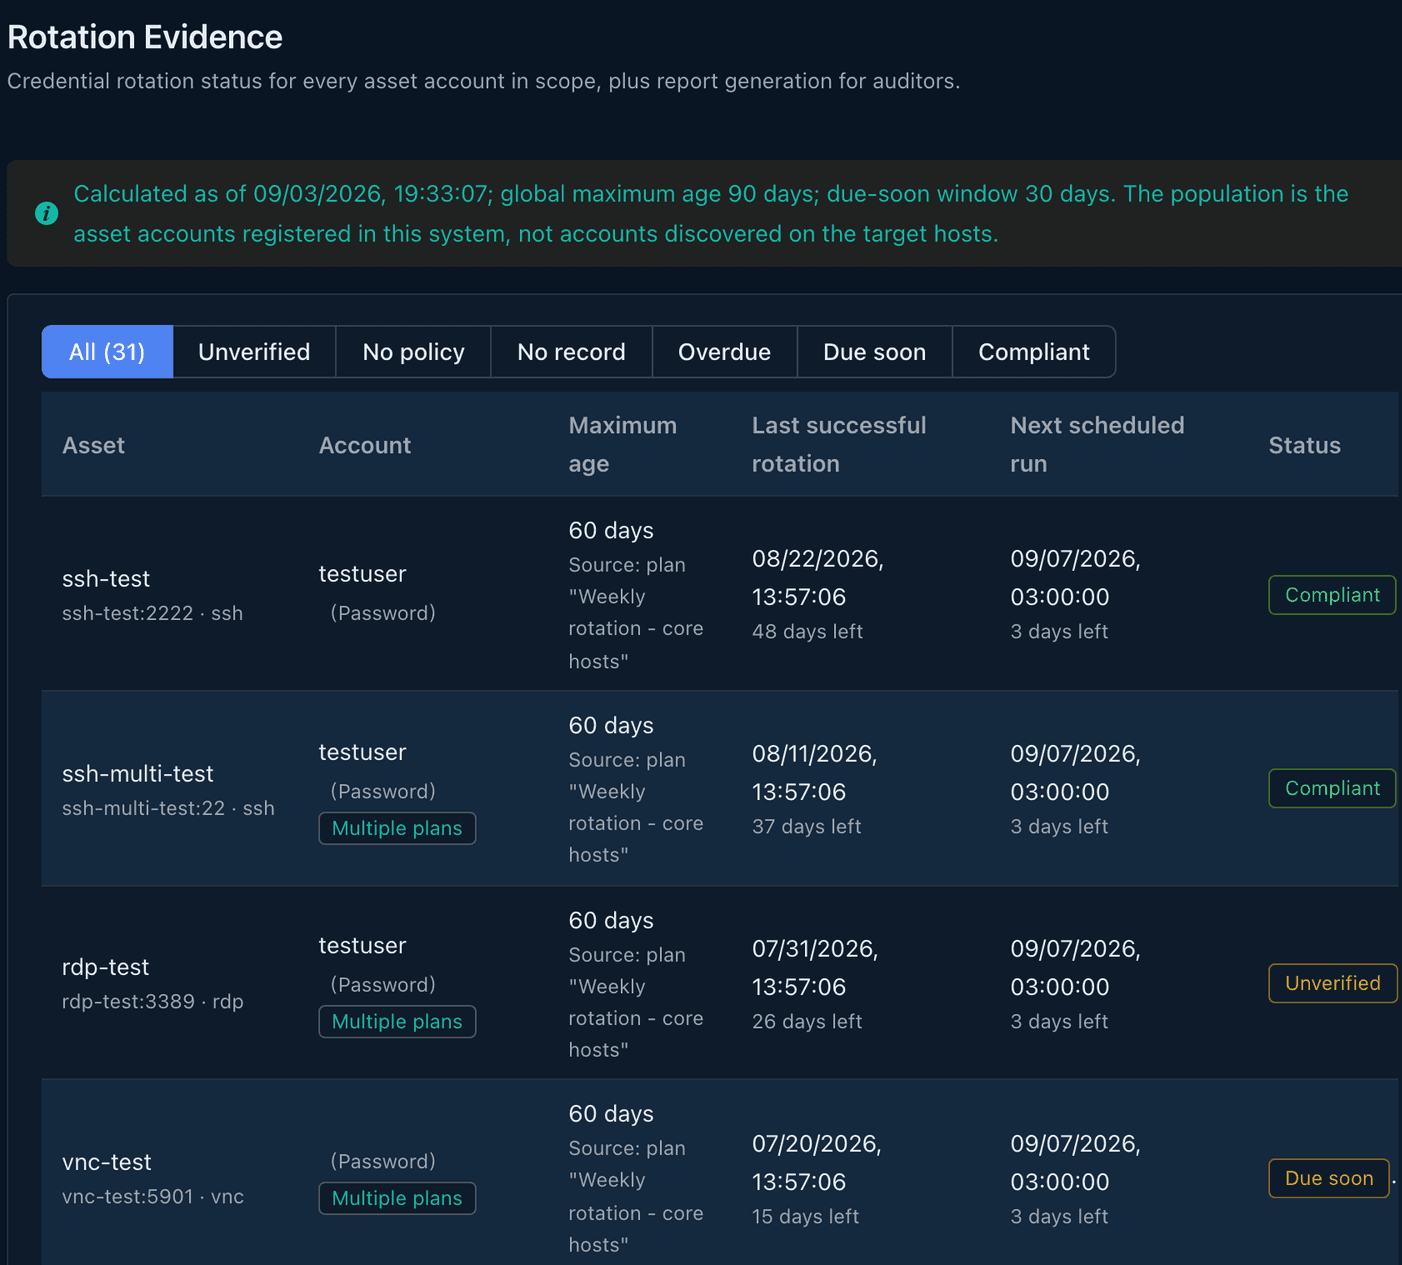
改密先自驗,過了才算數
不做的話排程改完密碼,登不進去才發現。
機制新密先當候選,目標端登得進去才提交,沒通過就不換版本;同帳號名可跨主機一次跑。
證據輪替證據報告以帳號為單位回答「多久沒換」;每機獨立成功或失敗。
05
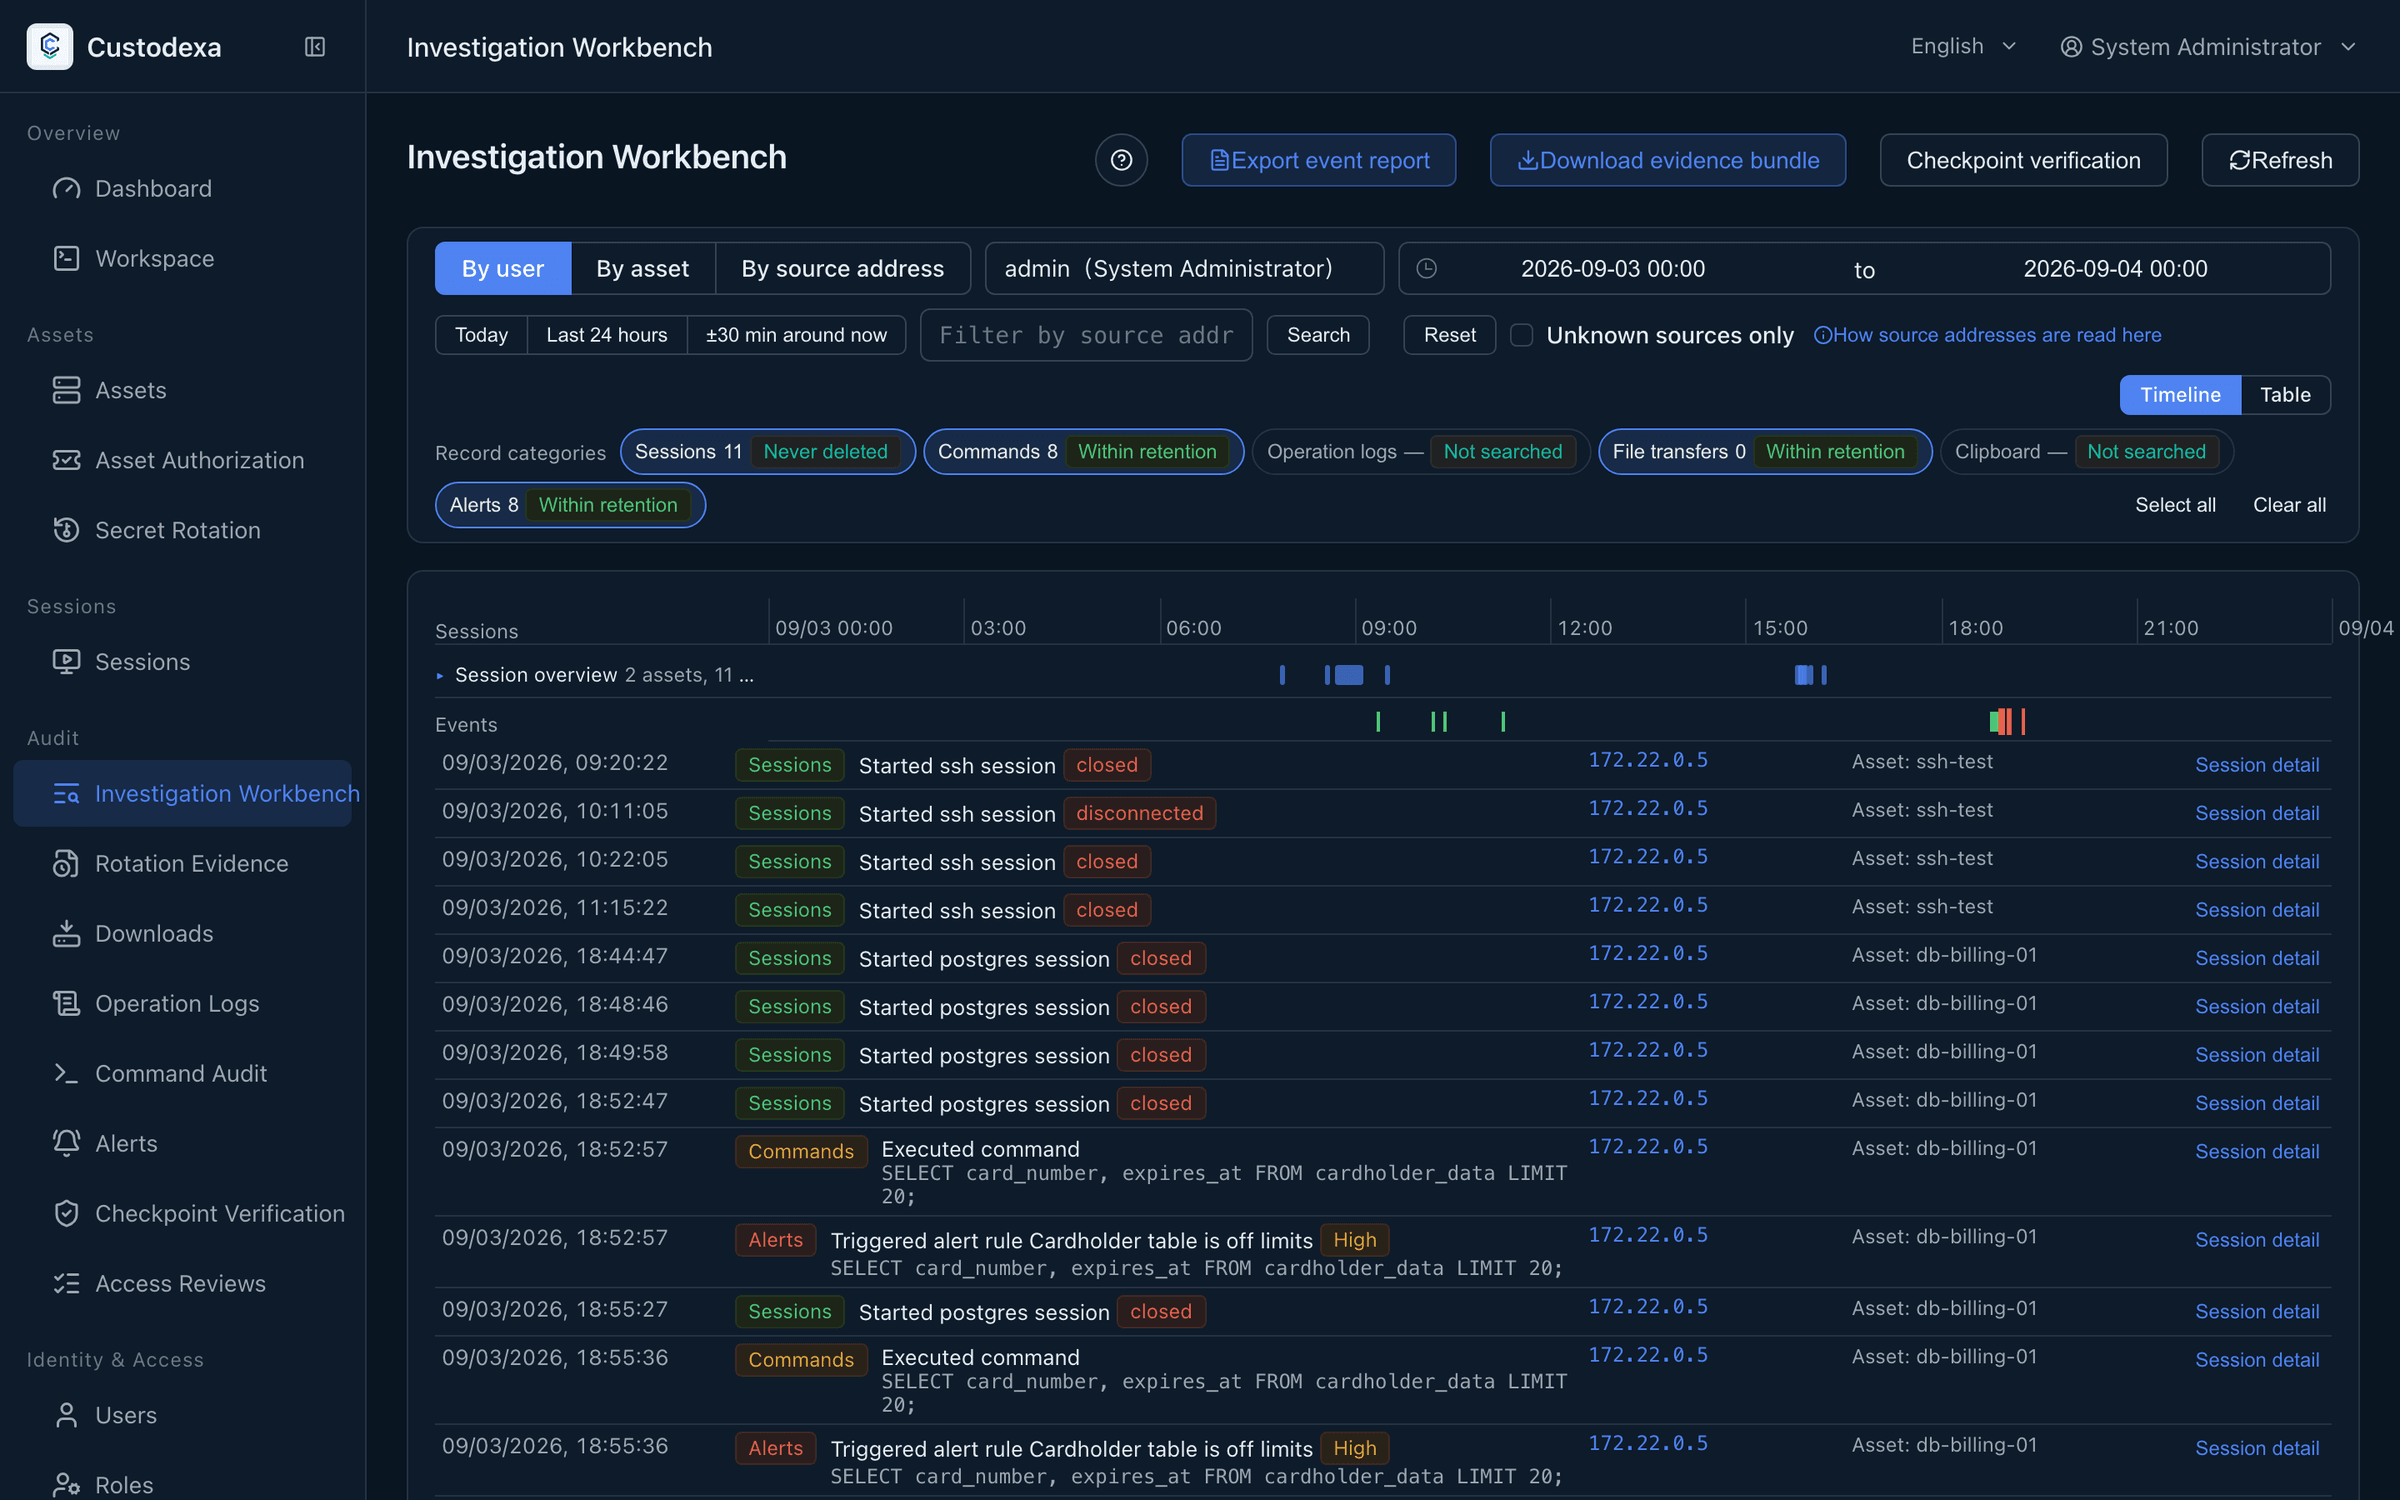
錄影說了算,鏈上還記得誰有權
不做的話事後只能證明「做了什麼」,證明不了「當時誰是管理員」。
機制每列稽核蓋章,檢查點定期封章並向外部日誌錨定;封章時一併簽入角色指派快照。
證據證據包附收錄清單,已簽章的包可離線驗證。驗證頁可查看角色指派差異;管理員或稽核員登入、檢查點封章及驗證時會執行對帳。
01
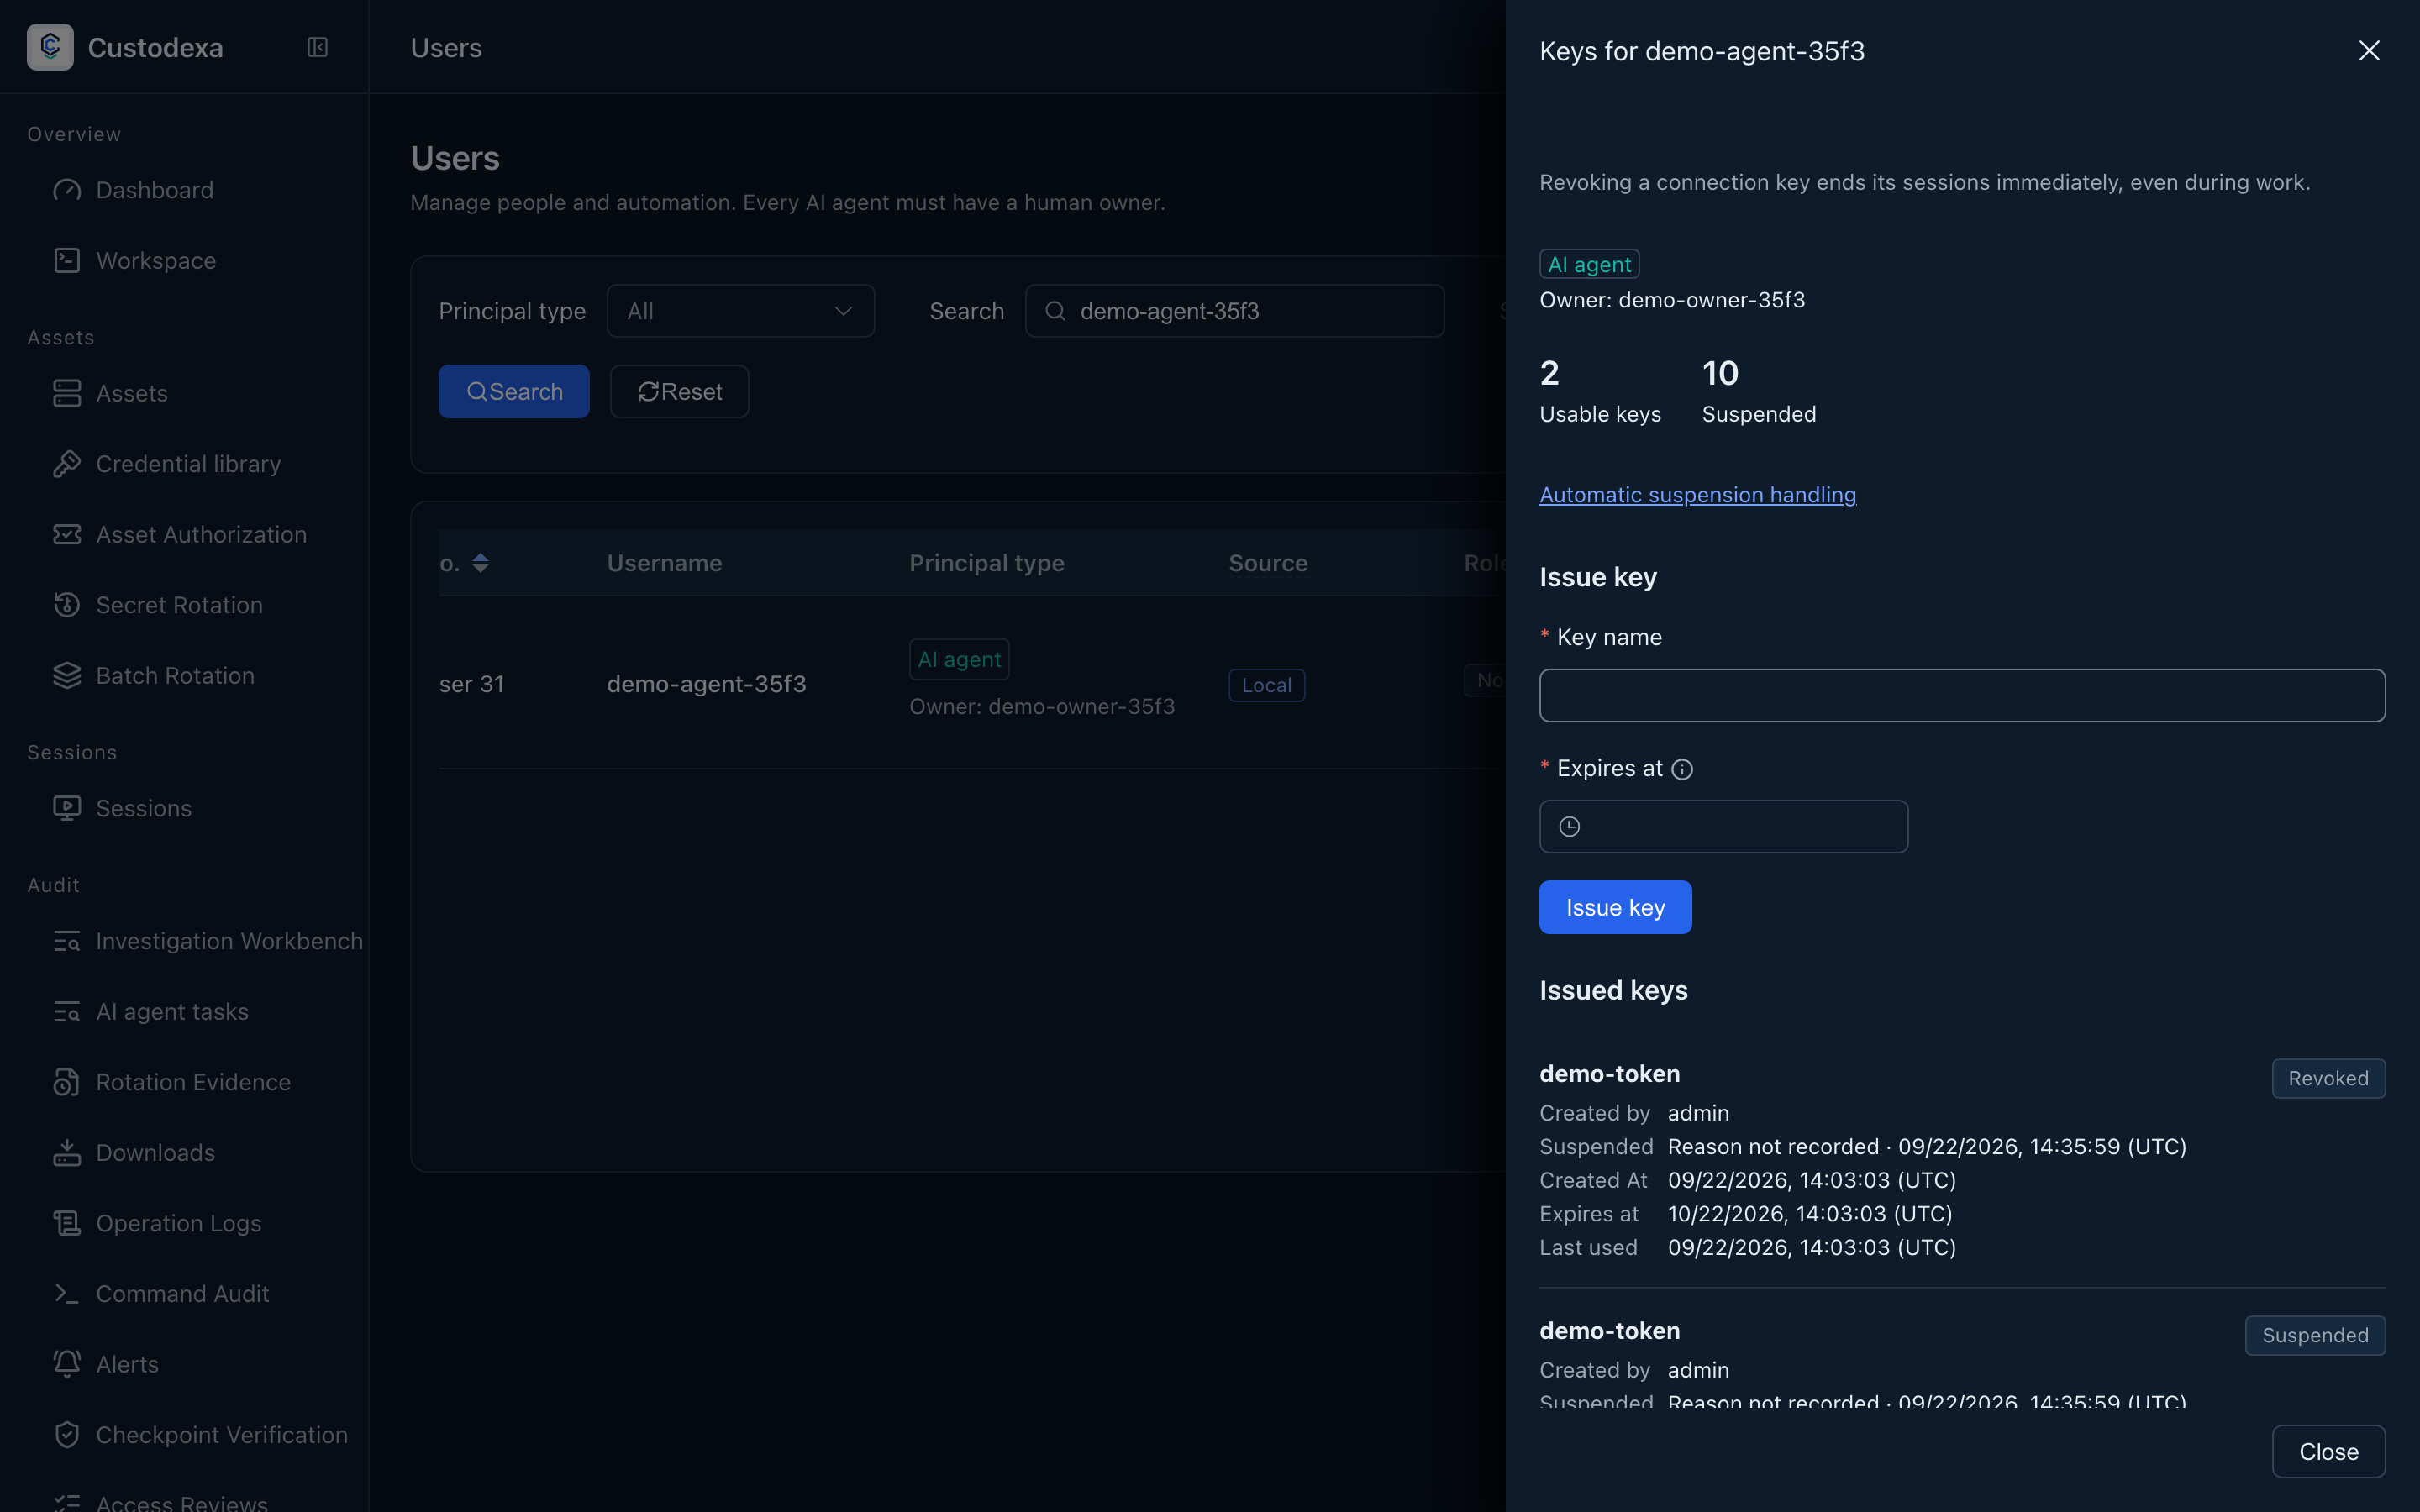
自動化執行者也有負責人
不做的話自動化工作需要明確歸屬與授權範圍。
機制AI agent 主體指定人員負責人,憑到期金鑰提出多資產任務申請,逐項核准後使用受管 MCP 工具。
證據任務詳情串起核准範圍、會話、工具呼叫帳本與報告。
05
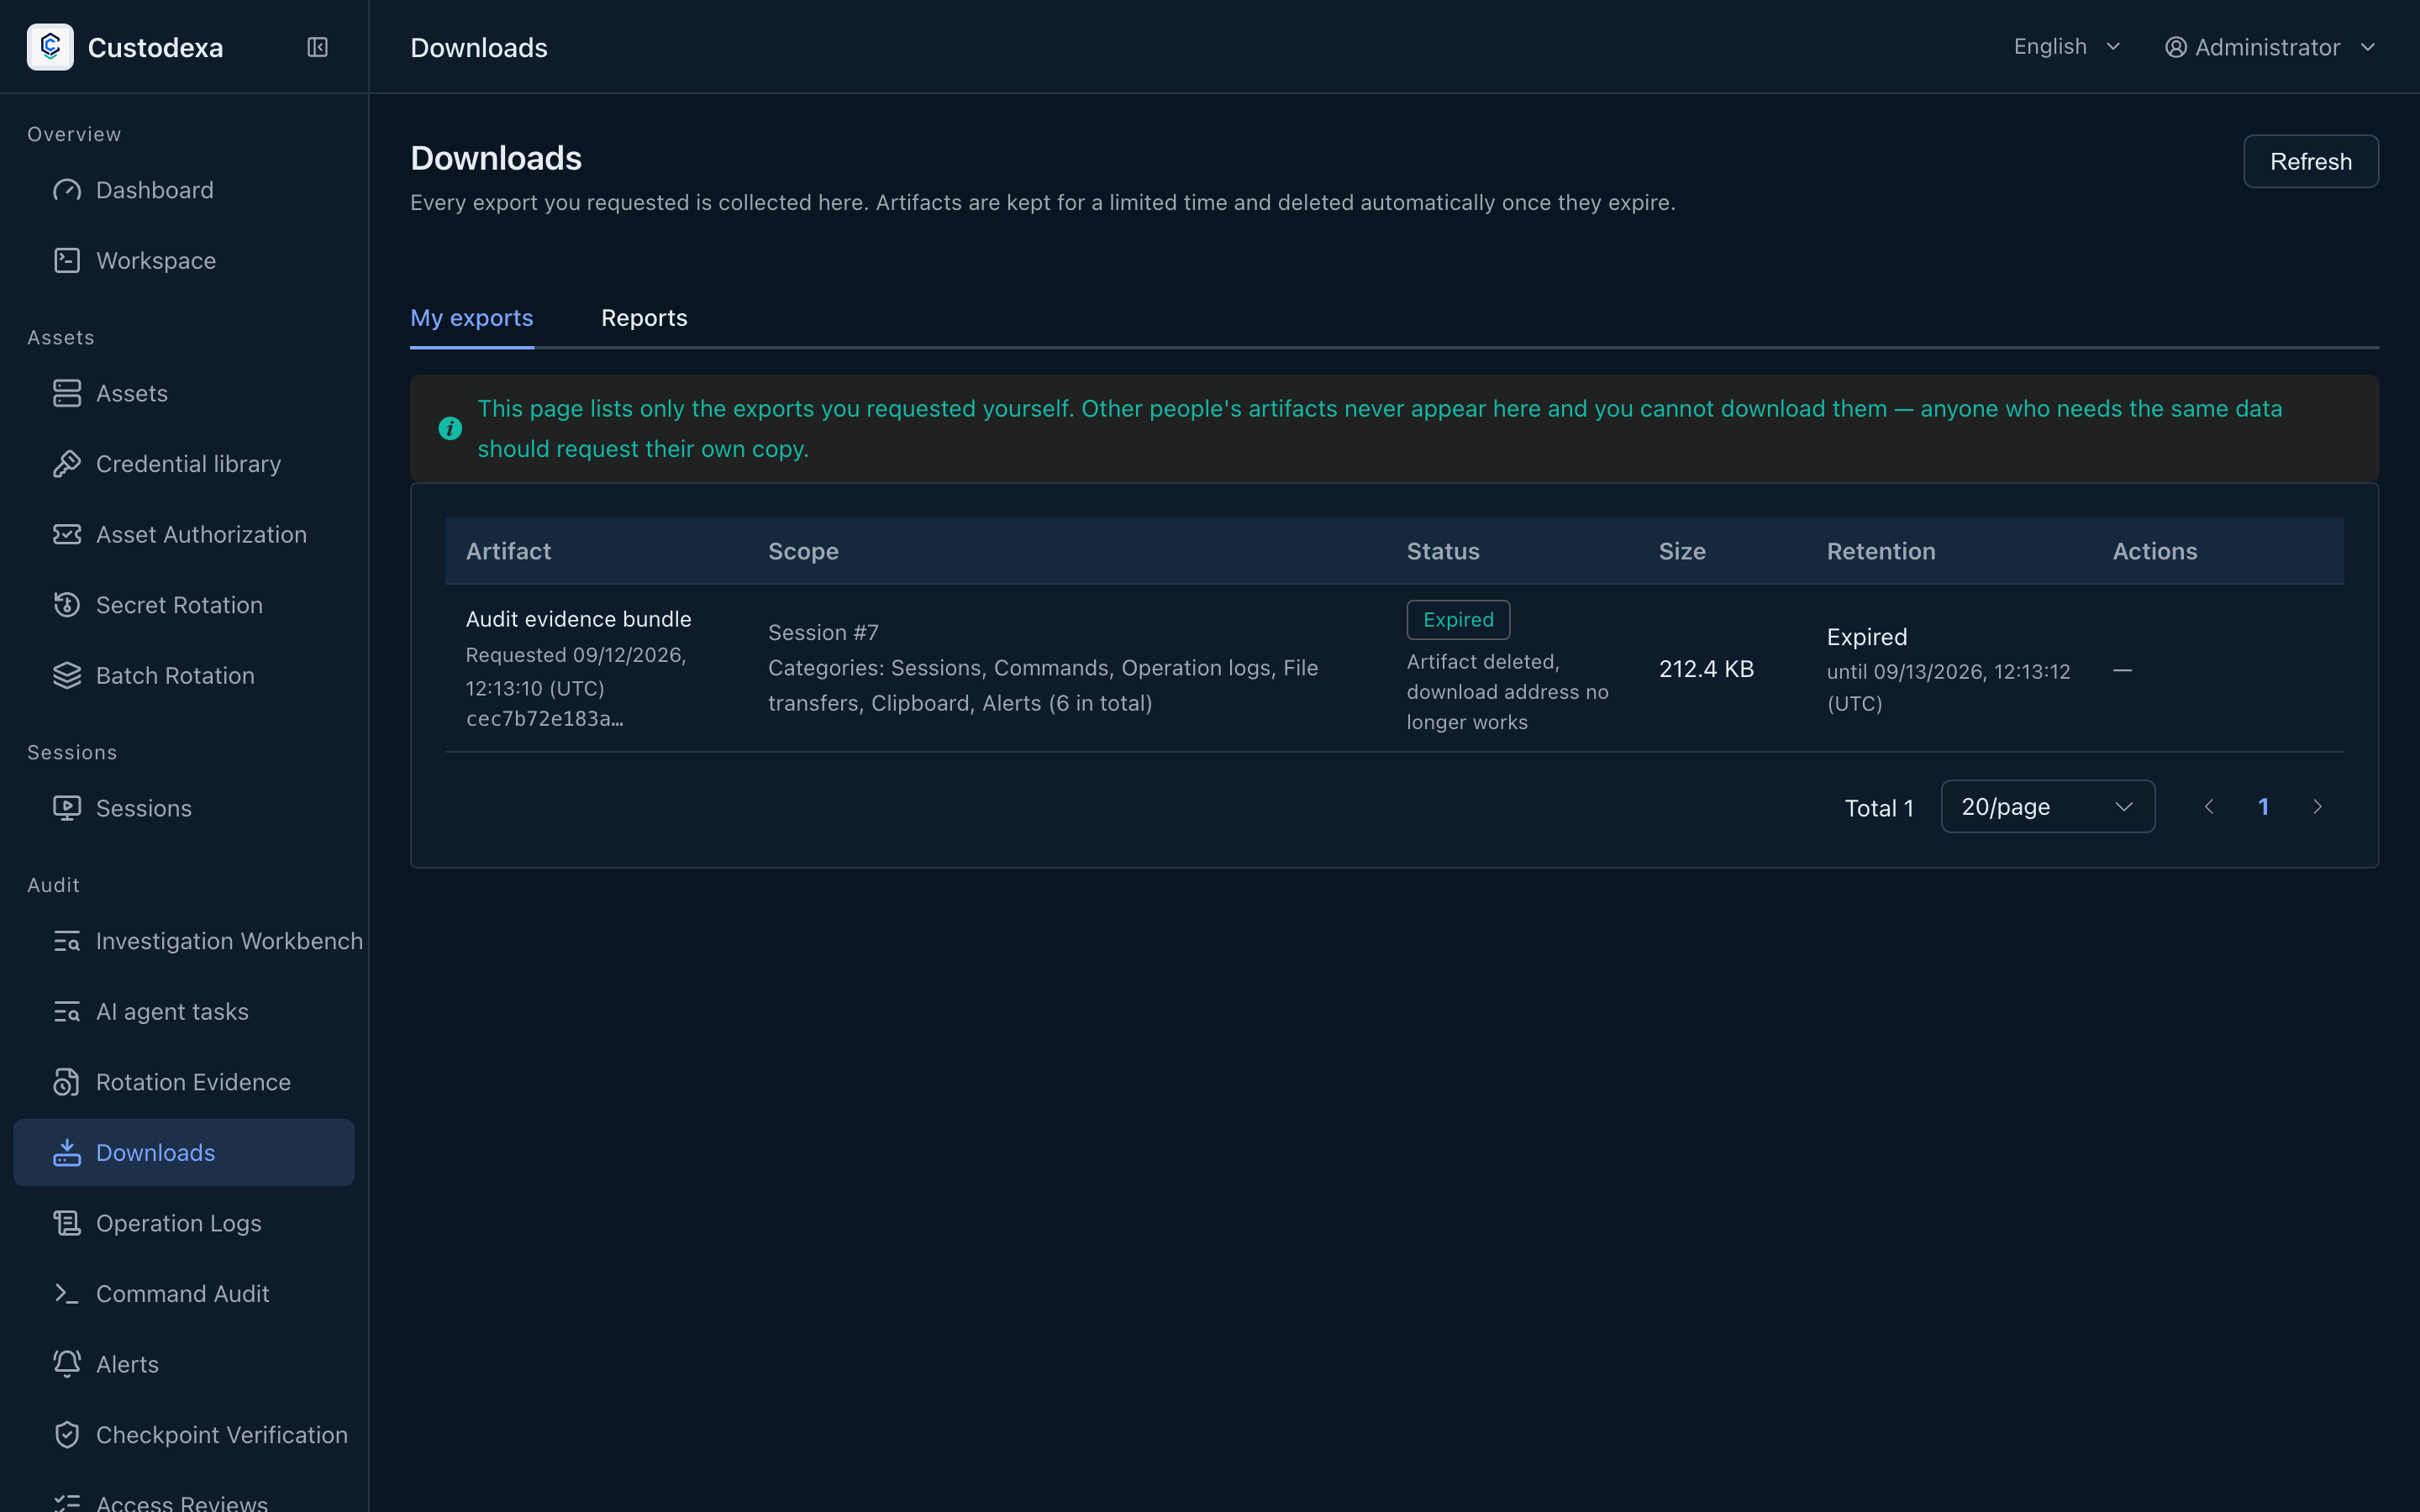
設定判定可以帶走核對
不做的話政策組的判定需要一份可保存的時點快照。
機制合規對照頁按單一生效政策組產三語報告,PDF 摘要與 CSV 明細來自同一份資料。
證據下載中心提供附清單與簽章的 ZIP,在保留期內由有權者取件。
ops
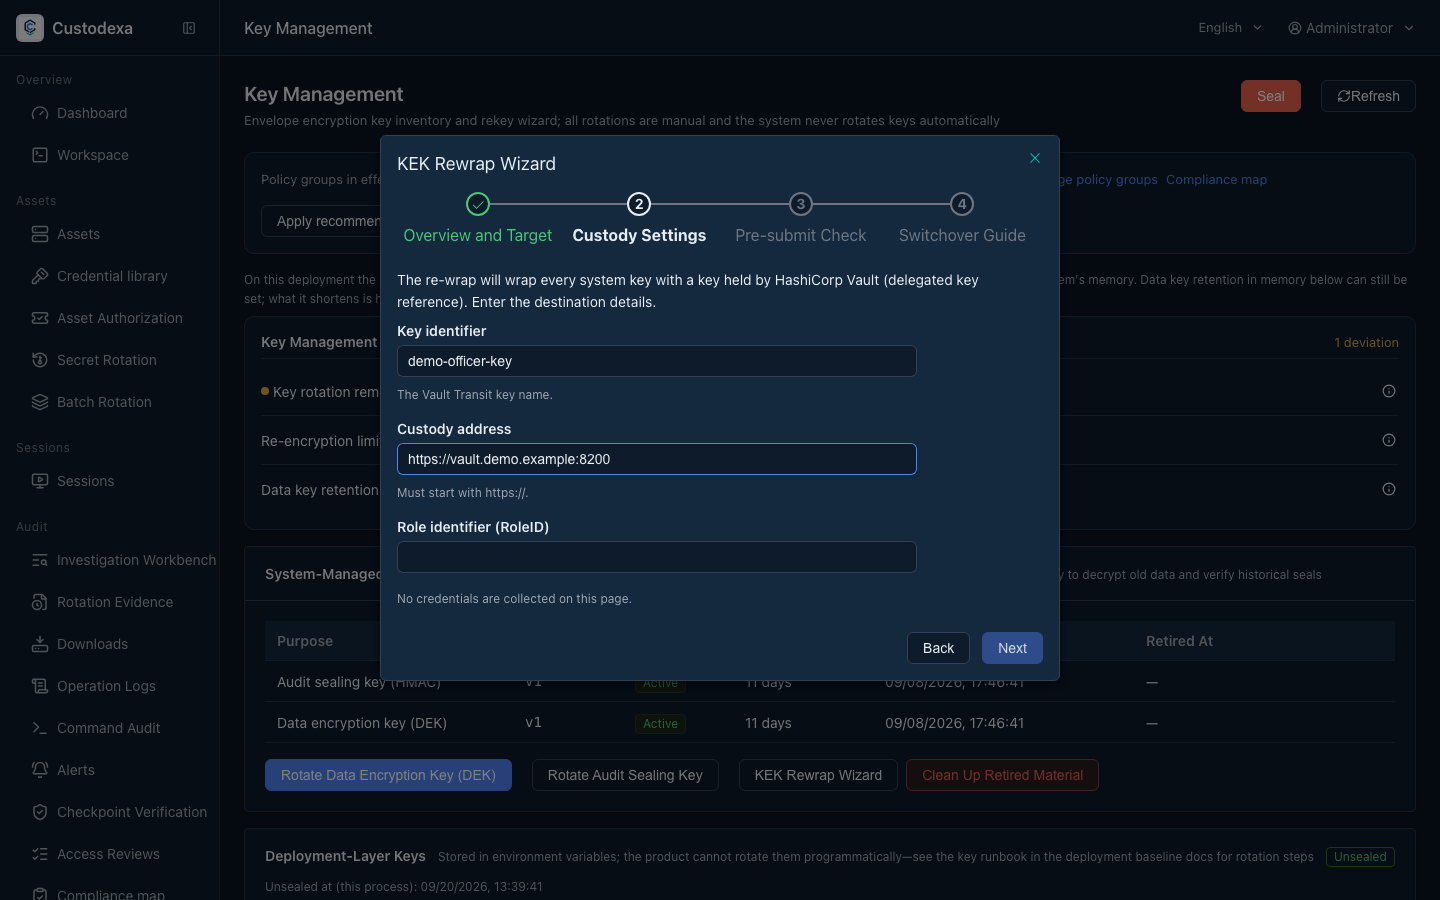
主金鑰放你自己的保管者
不做的話保管者憑證長期躺在部署設定檔。
機制資料金鑰由 Vault Transit、AWS KMS 或 GCP KMS 包裝;保管者憑證只在解封時交出,只活在該次解封;運行中可封存。
證據拓撲變更進稽核;換鑰精靈逐步留痕。
存取、稽核、取證,五種做法怎麼比
比模式不比品牌。各欄描述的是常見形態,你的環境可能不同。
| 比什麼 | SSH 跳板機 | VPN | 通用開源堡壘機 | 商用 PAM | Custodexa你在這裡 |
|---|---|---|---|---|---|
| 存取邊界 | 通常放行整台登入主機 | 多半放行一整段網路 | 多以單台目標為授權單位 | 多以單台目標或帳號為授權單位 | 每台資產可設直連、填事由、須核准三段 |
| 使用者端安裝 | 使用者需自備並設定連線用戶端 | 使用者端需安裝通道軟體 | 多半以瀏覽器連線 | 依實作,部分需安裝專用用戶端 | 瀏覽器即可連線,使用者端不必安裝軟體 |
| 連線前核准 | 通常沒有連線前的核准環節 | 通常在通道建立時一次性授權 | 依實作,多半沒有逐次核准 | 多半具備申請與核准流程 | 多資產任務逐項核准帳號範圍與時窗,核准時產生限時授權 |
| 會話錄影 | 通常留下系統登入紀錄 | 通常留下連線起訖紀錄 | 文字與圖形會話錄影常見 | 多半具備會話錄影與回放 | SSH、RDP、VNC 與資料庫主控台全程錄影可回放 |
| 資料庫語句稽核 | 資料庫存取多半不在其管轄內 | 以網路層為界,不解析應用層語句 | 依實作,多半涵蓋部分協定 | 依版本,部分具備語句層稽核 | 資料庫語句先留痕再執行,危險語句可即時阻斷 |
| 證據打包 | 多半自行從日誌彙整 | 連線日誌需自行彙整 | 多半提供紀錄與錄影匯出 | 多半提供報表與匯出 | 單一 ZIP 內含清單檔與簽章,逐檔雜湊可離線驗證 |
| 離機保存 | 多半由既有備份機制承擔 | 由既有日誌轉送機制承擔 | 依實作,部分支援物件儲存 | 依版本,多半有歸檔選項 | 可上傳至 S3 或 GCS 相容物件儲存,附保管帳冊 |
| 憑證輪替 | 目標帳號密碼多半由人工維護 | 通道帳號多半交由目錄服務維護 | 依實作,多半以人工維護 | 多半具備排程輪替 | Linux 與 Windows 帳號排程改密,附輪替證據報告 |
| 部署形態 | 一台對外開放的登入主機 | 閘道設備或雲端服務 | 多為自架的單一服務 | 多為設備或訂閱式服務 | Linux 雙架構安裝包,支援已驗證映像與離線附件,也可從原始碼部署 |
| 授權 | 沿用作業系統既有元件的授權 | 依實作,開源與商用並存 | 多採開源授權 | 商用訂閱或永久授權 | 開源,AGPL-3.0,程式碼可自行查核 |
每一格的判讀口徑與查證日期,見文件站對照頁。2026-09-04
文件跟著同一張圖分章
首屏的五層各自成章,前後再加上開始、營運與對照。
sha256sum --ignore-missing -c SHA256SUMS
sudo tar -xzf custodexa-1.13.0.tar.gz -C /opt
sudo /opt/custodexa/custodexa.sh install

# 原始碼部署
git clone https://github.com/custodexa/custodexa.git
cd custodexa
bash scripts/quickstart.sh --up