
Windows 本機帳號
這一頁解決什麼
Section titled “這一頁解決什麼”Windows 主機的本機帳號密碼同樣可以排程更換。 新密碼只走標準輸入,設定完成後在目標端就地驗證一次;驗不過就在目標端改回原值。 結果分成成功、失敗、待驗三態,讓「遠端到底變了沒有」這件事有明確答案。
擇一條通道:
- WinRM:目標機啟用 WinRM 服務與監聽器、設定本機帳號權杖政策讓本機管理員可用、 維持不接受未加密流量、維持基本認證關閉。走 https 時提供伺服器憑證。 通道以 NTLM 認證,並且一律啟用訊息層加密。
- Windows SSH:目標機啟用 OpenSSH 服務。指令以非互動方式顯式呼叫 64 位元的 PowerShell, 所以目標的預設 shell 是命令提示字元或 PowerShell 都可以。
1. 資產上設定改密通道
Section titled “1. 資產上設定改密通道”在資產表單設定「改密通道」,可選 WinRM、Windows SSH 或不使用。 未設定時依協議推導:SSH 資產走 POSIX 通道,其他不啟用。 Windows 的兩種通道可以掛在 RDP 或 SSH 協議的資產上。
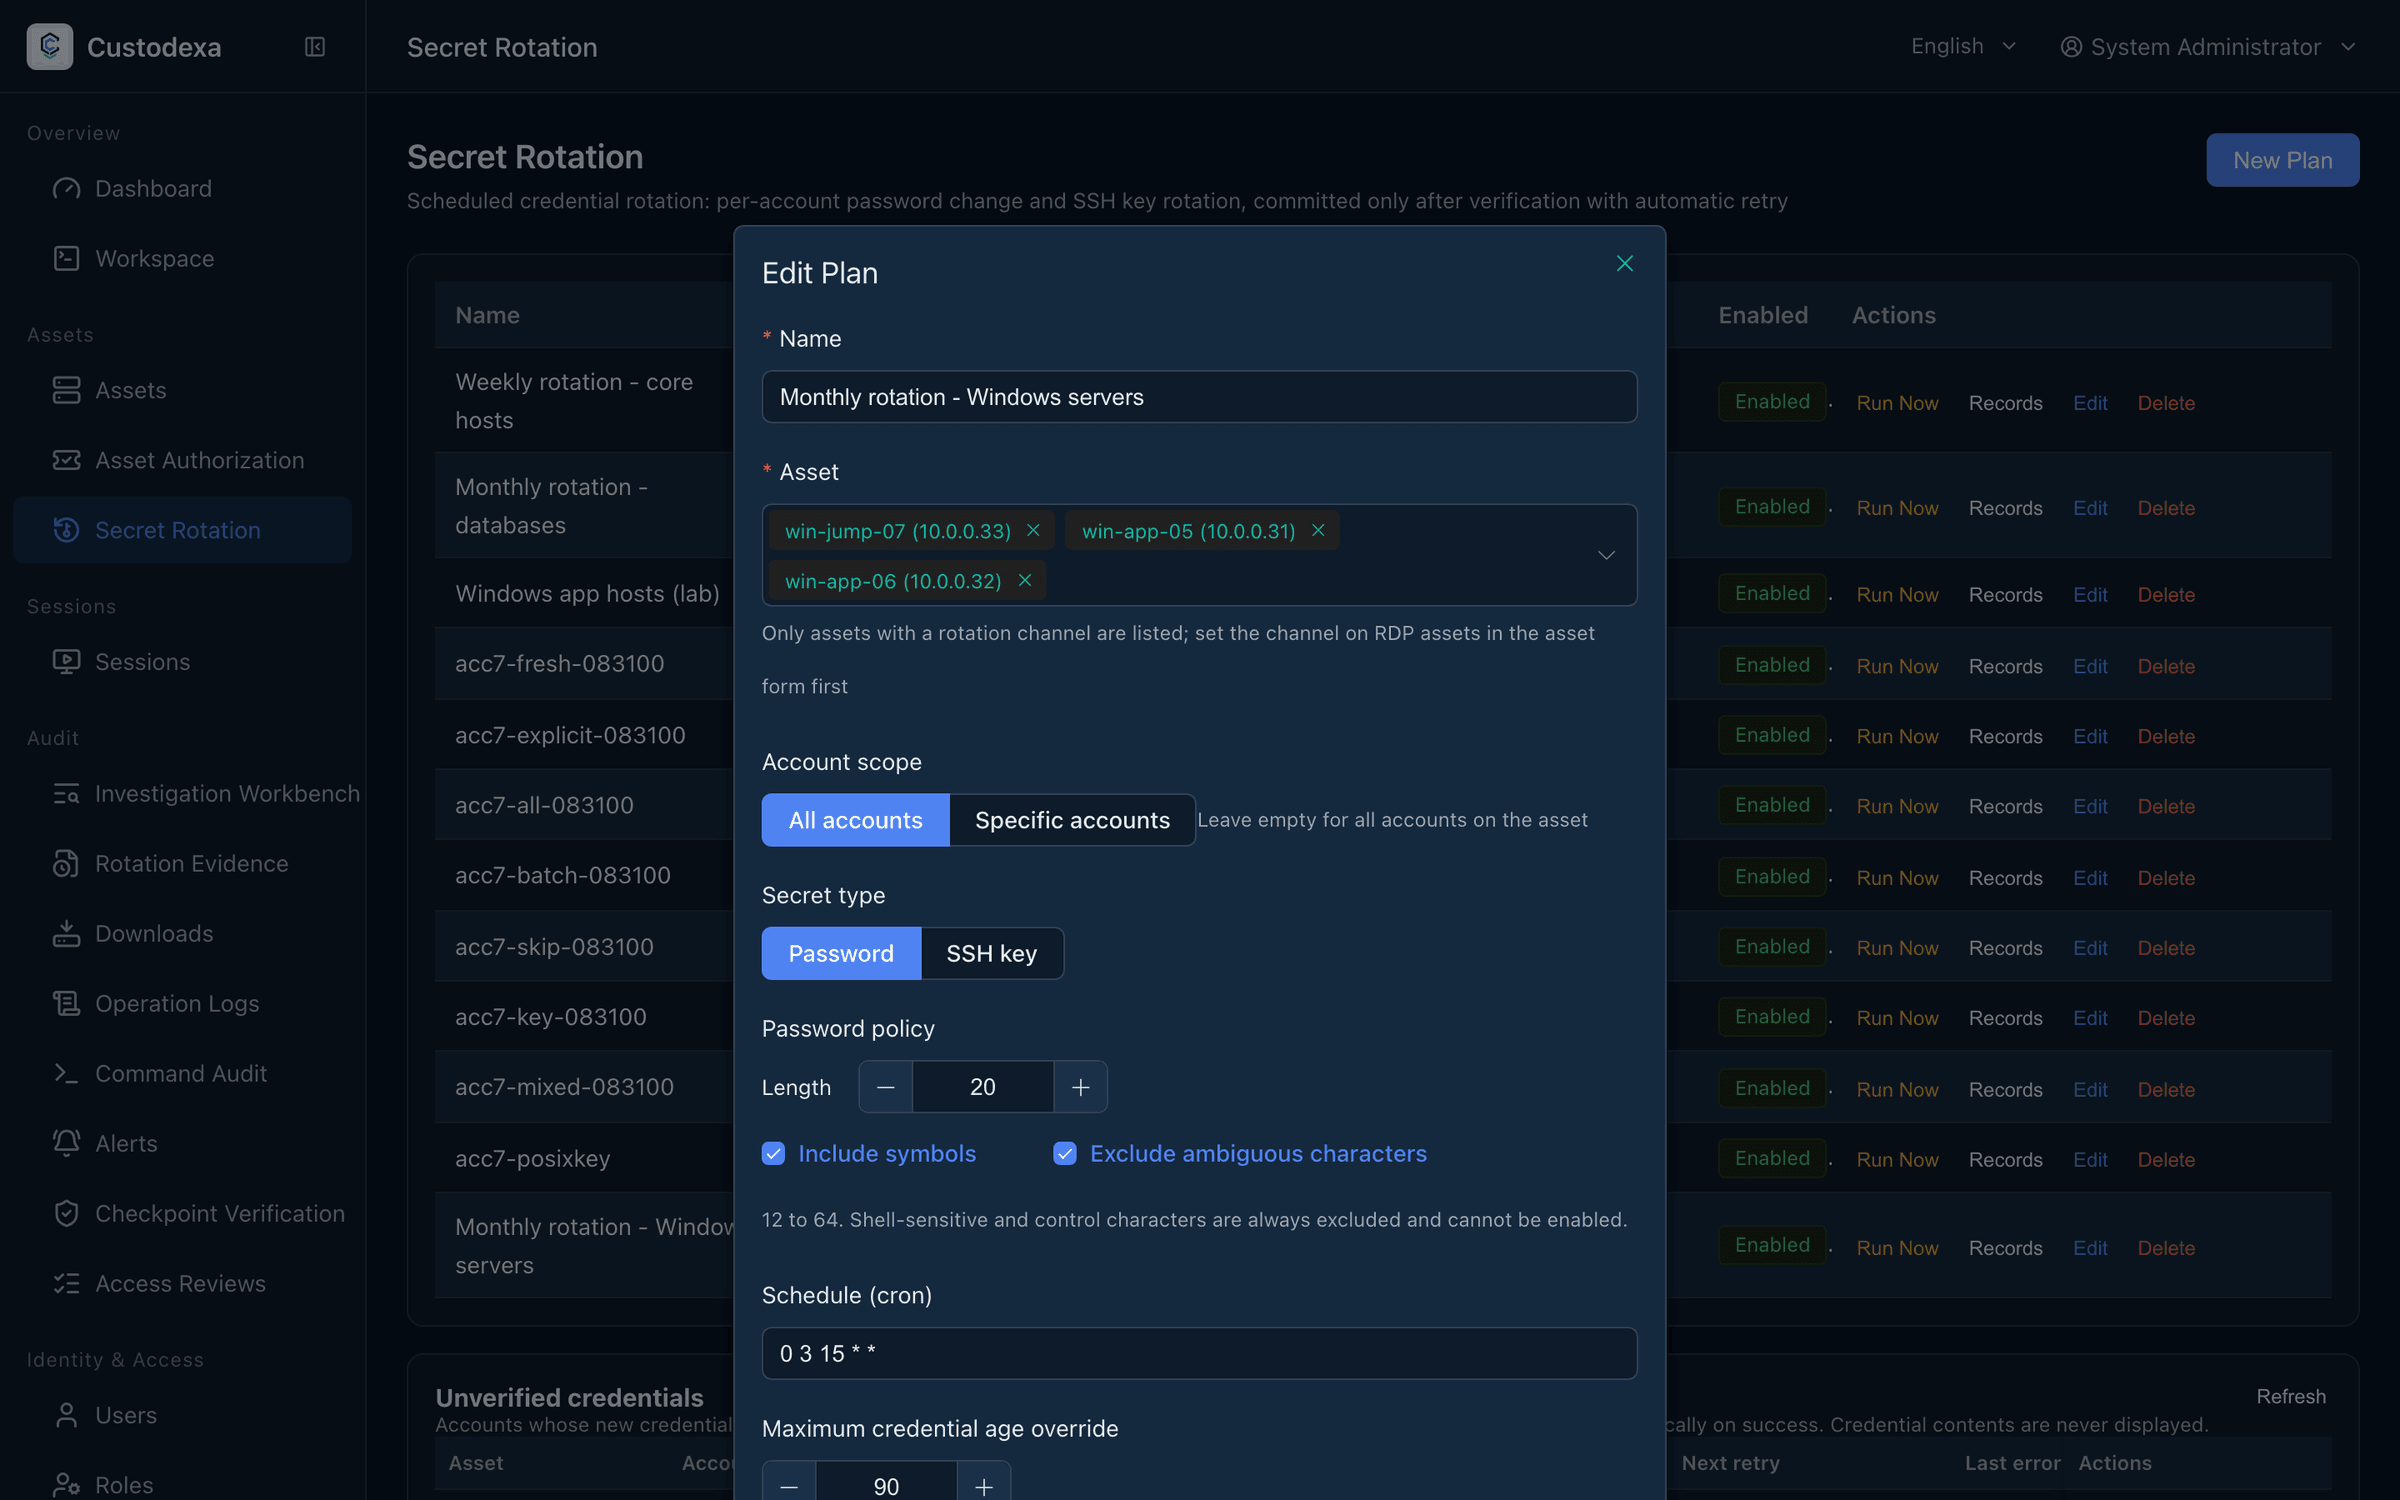
選 WinRM 時另填:連線協定(http 或 https)、埠(0 表示依協定取預設)、 TLS 驗證模式(系統信任庫、指定 CA、或不驗證),選指定 CA 時貼上 PEM 憑證,存檔時就會驗證格式。
選 Windows SSH 時可以另填改密專用的 SSH 埠。
2. 建立改密計劃
Section titled “2. 建立改密計劃”到「改密計劃」頁把該資產選進計劃,秘密型別選密碼。 Windows 通道處理的是密碼,計劃列表上有通道欄可以核對。 排程與手動觸發的方式與 Linux 改密相同。
一次執行做了什麼
Section titled “一次執行做了什麼”- 建立工作階段,把帳號名稱、舊密碼與新密碼經標準輸入送進去,腳本文字本身不含任何憑證。
- 在目標端變更密碼。
- 就地自驗:在目標主機本機驗證新密碼可以登入。
- 自驗不通過時,當場用舊密碼改回去。
- 系統另外以新密碼建立一條全新的連線,執行一個無副作用的指令作為第二道驗證。
指令送出之前連不上目標,記為失敗,候選清除,遠端沒有變更。 指令送出之後連線中斷或逾時,記為待驗,候選保留,由重試機制接手。 同一台資產的多個帳號依序處理,WinRM 的整體並行數有上限。
帳號名稱依 Windows 自己的規則檢核:長度、不可用的字元、不可全為點或空白。
非 ASCII 字元、@、$、單引號與中間的空白都是允許的。
稽核看得到什麼
Section titled “稽核看得到什麼”- 執行記錄的狀態為成功、失敗或待驗,原因以機器碼記錄,涵蓋訊息層加密不可用、 密碼未投遞、就地自驗失敗、自驗失敗且回滾失敗、舊密碼不正確、帳號名稱不合規、 目標不可達、遠端狀態不可知等情形。
- 資產協議改成該通道不適用的值時,系統清空通道設定並在資產變更紀錄留痕, 可以看出先前的通道是什麼。
- 傳輸安全的通道清冊列出已設定 WinRM 通道的資產與其風險項,見傳輸安全政策。