
LDAP 與 AD
這一頁解決什麼
Section titled “這一頁解決什麼”讓使用者以企業目錄裡既有的帳號登入,不必另外建一套。 目錄設定存在資料庫、由管理員在介面維護,含連線測試;設定變更即時生效,不必重啟。
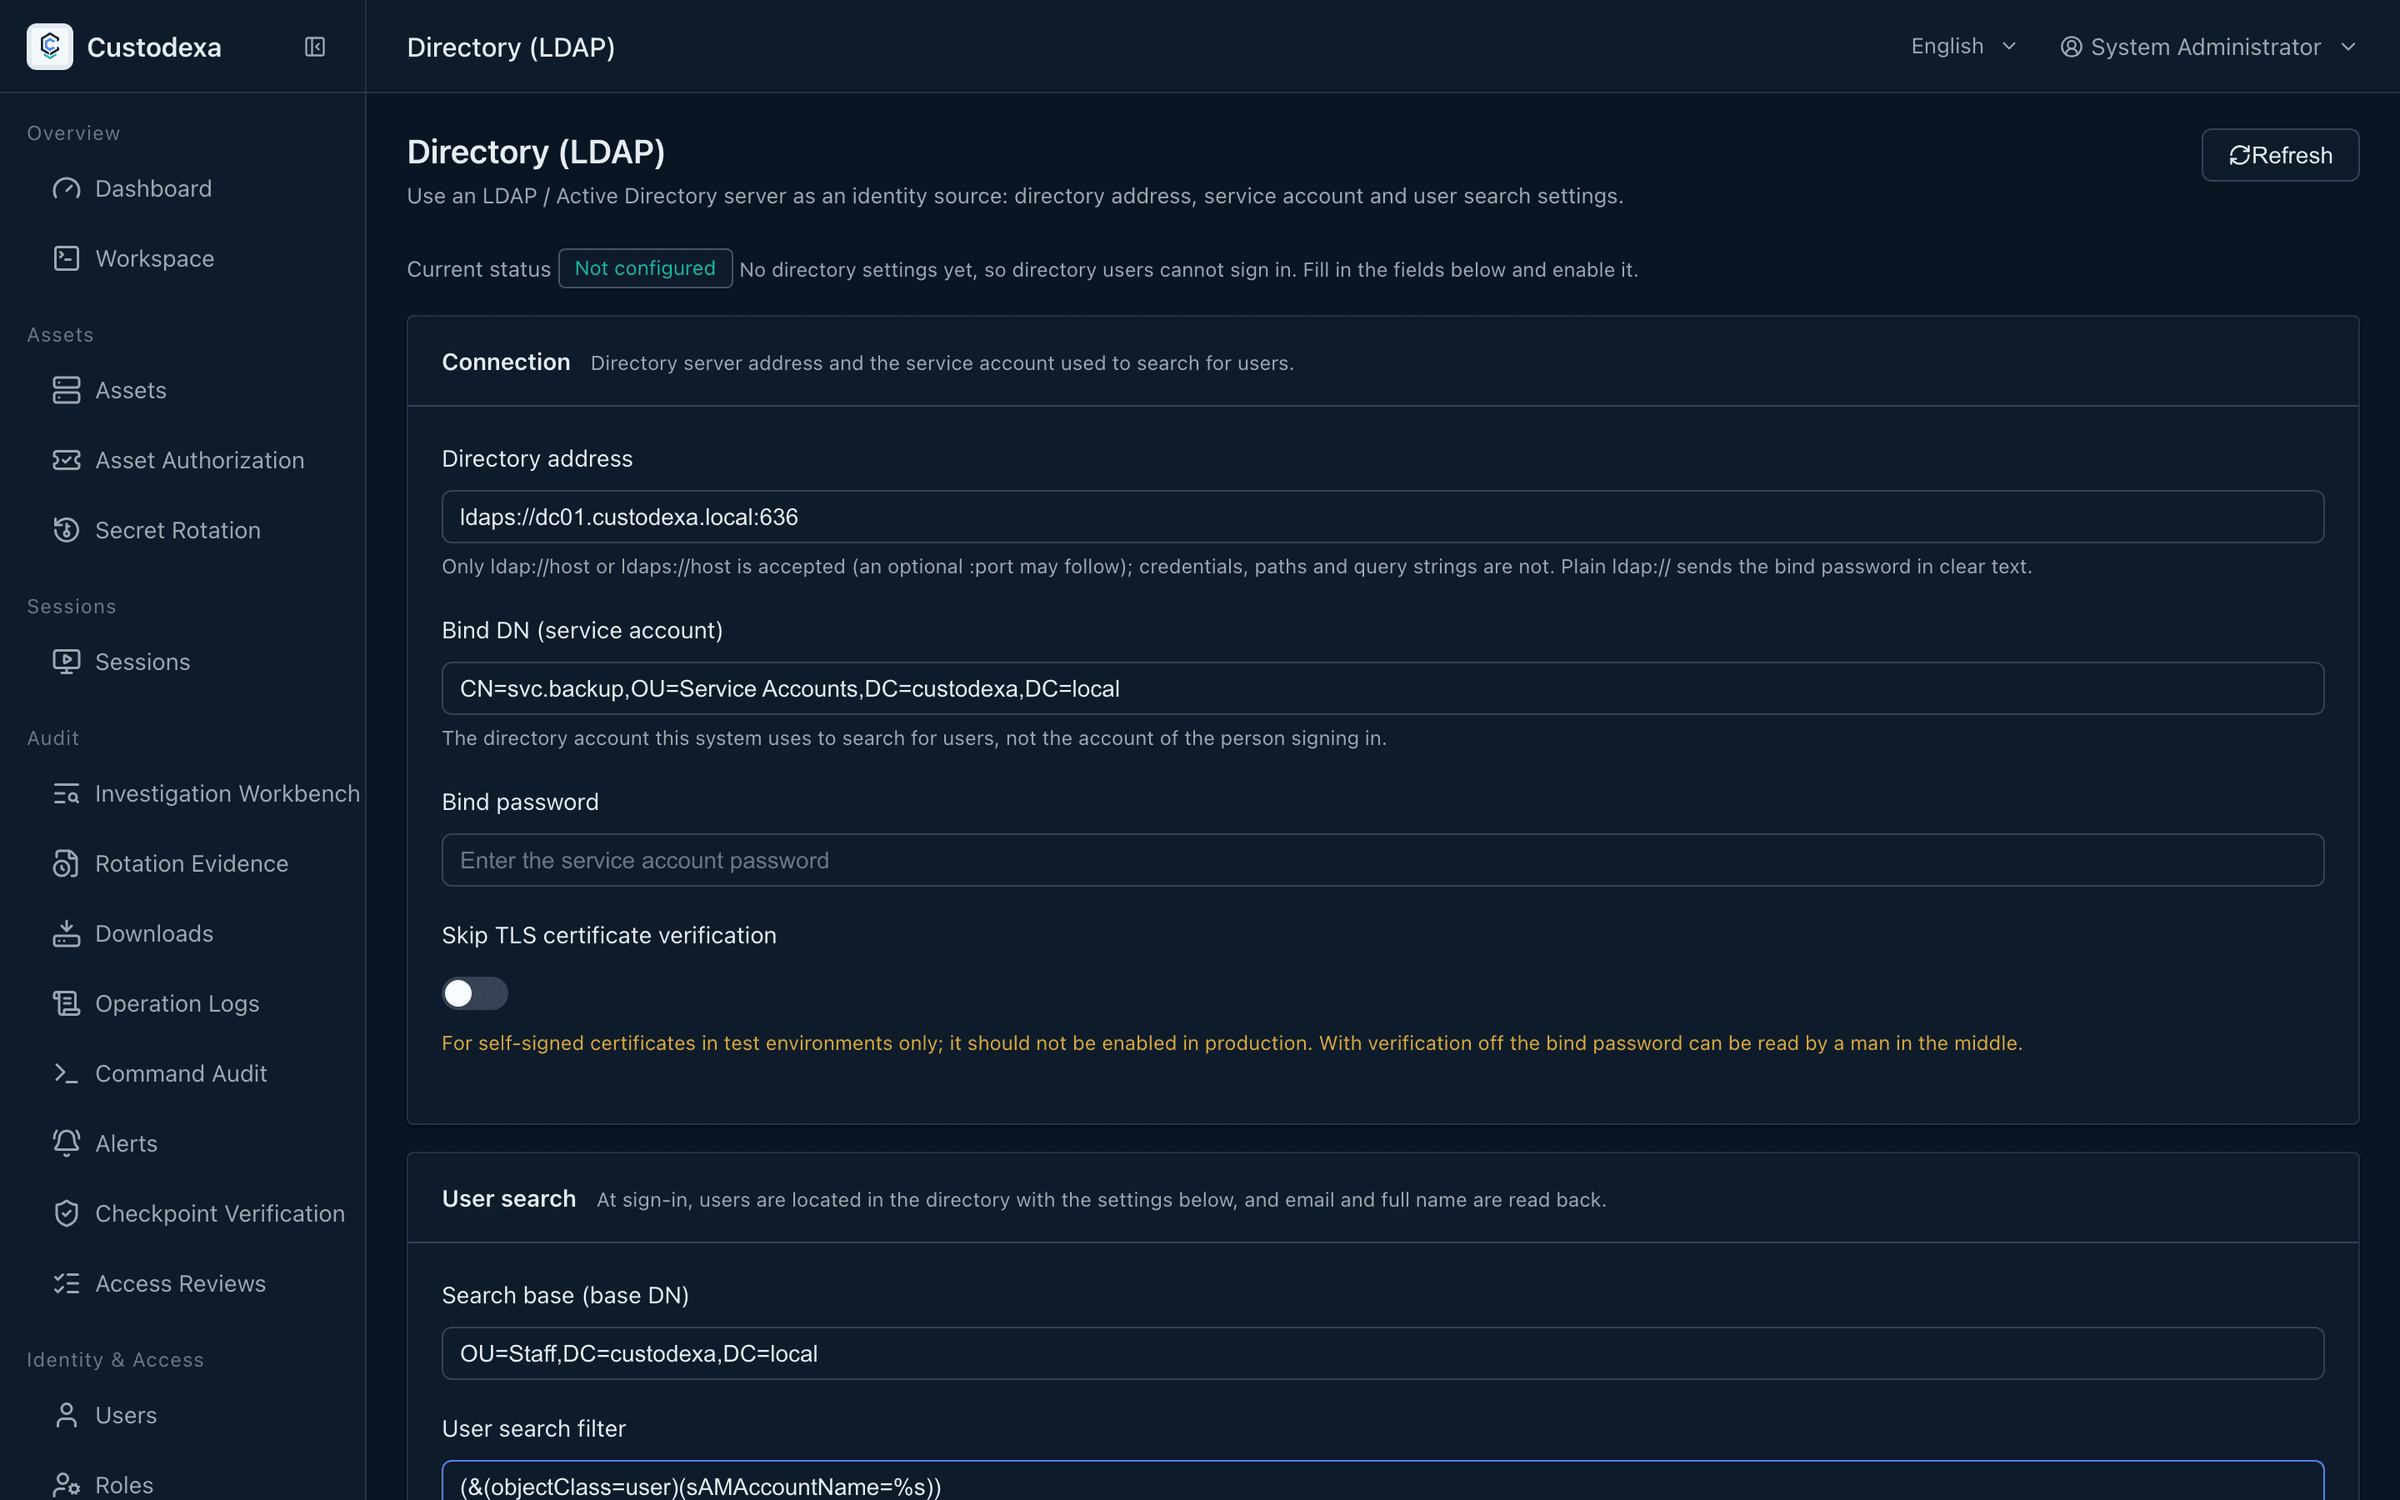
- 一台可由本系統連到的目錄伺服器,建議走
ldaps://。 - 一個唯讀的服務帳號,用於 bind。
- 使用者搜尋的起點與過濾條件。
目錄與單一登入已收在 外部群組映射。群組如何映射到角色或使用者群組、空集合與讀不到怎麼分,都在那一頁。舊的「目錄設定」位址仍可打開這一頁,依三個區塊填連線與搜尋。
- 目錄位址:形如
ldaps://dir.example.com:636,只接受主機與埠的形式。 - bind DN 與 bind 密碼:服務帳號。密碼以信封加密存放,之後只回報「已設定」,不回傳內容。
- 需要時可勾選略過 TLS 憑證驗證。
更換目錄位址且原本已存密碼時,系統會要求重新輸入密碼,或明確勾選清除已保存的密碼。
- 搜尋起點(base DN)。
- 使用者搜尋過濾條件,例如
(&(objectClass=user)(sAMAccountName=%s))。%s恰好出現一次,而且不能被 OR 或 NOT 包住,存檔時就會檢查。 - 信箱屬性(預設
mail)與姓名屬性(預設cn)。
啟用與顯示名
Section titled “啟用與顯示名”填顯示名稱,打開「啟用目錄登入」。啟用時系統要求連線位址、bind 資訊、搜尋條件與兩個屬性齊全。
按「測試連線」會用表單上的當下值去測,包含還沒儲存的變更,最長約 15 秒。 失敗時回一個診斷碼,同時寫進稽核紀錄與伺服器日誌。
使用者的第一次登入
Section titled “使用者的第一次登入”目錄使用者第一次登入成功時,系統自動建立對應的本地紀錄,來源標為 LDAP, 預設角色為一般使用者,並且沒有可用的本地密碼。
.env 裡的目錄相關變數只在首次啟動時播種一次,之後介面是唯一的事實來源。
傳輸安全政策有一個 LDAP 通道的強制等級。設為警告留痕時,明文通道上的登入照常放行, 但每次登入落一筆傳輸偏離紀錄;設為嚴格拒絕時,明文通道上的目錄登入會被擋下並說明原因。 本地帳號不受這個設定影響。
稽核看得到什麼
Section titled “稽核看得到什麼”- 目錄設定的建立、更新、刪除,以及被拒絕的嘗試,都留紀錄,內容不含密碼。
- 目錄位址的變更記為高權重事件,含變更前後的正規化位址與主機是否改變。
- 登入紀錄標註認證來源,可以和本地登入分辨。
- 設定解析失敗時系統採取拒絕,而且紀錄可以看出是解析失敗,不是帳密錯誤。